詐欺グループが、正規の支出管理プラットフォームを悪用し、フィッシングメッセージの送信や盗んだ金融認証情報の検証に利用していることがわかりました。攻撃者は信頼された決済インフラを直接攻撃するのではなく、不正行為の運用基盤の一部に組み込んでいます。
Group-IBは、このプラットフォームが2026年4月下旬に不審な支払い通知を報告したことを受け、顧客環境内でこの活動を調査し、詳細を明らかにしました。
提供された調査資料によると、Group-IBは2026年5月に230件を超える不正アカウントをブロックしました。登録段階で検知する仕組みにより、ブロックにかかる時間は数時間から1分未満に短縮されました。
調査チームは、この活動を「Classiscam」と整合するものと評価しています。Classiscamは、Telegramボットを使ってマーケットプレイスのなりすましページを生成し、支払い情報を収集するサービス型詐欺(scam-as-a-service)です。
Group-IBの関連調査では、運営者がフィッシング用テンプレートやインフラをアフィリエイトに提供し、アフィリエイトが詐欺を実行するというエコシステムが説明されています。
運営者は、攻撃者が管理するインフラから偽のメールを送る代わりに、被害者のメールアドレスを正規プラットフォームに登録しました。
すると、プラットフォームの通知システムが、購入者がマーケットプレイスでの購入代金を支払ったとするメッセージを配信しました。
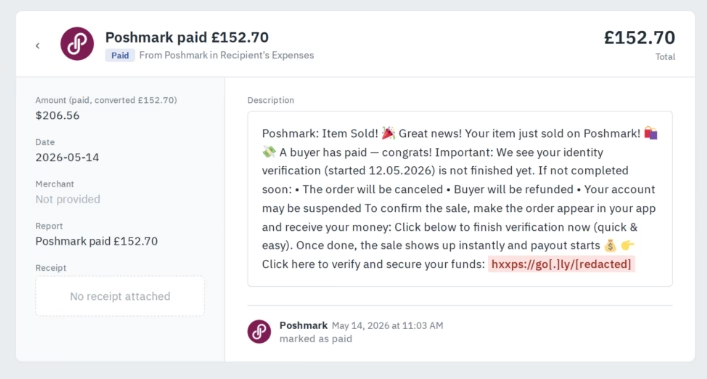
あるおとりメッセージはPoshmarkになりすまし、「支払い済み」の経費通知を表示していました。本人確認が完了するまで資金は保留中だと説明し、短縮リンクで受信者を偽のPoshmarkページへ誘導する手口です。
なお、Poshmarkはなりすましの対象にされただけで、同社のシステムが侵害されたことを示す記述は調査にありません。
フィッシングページにはカウントダウンタイマーが表示され、出品者に焦りを与えて、氏名、住所、カード情報、残高、ワンタイムパスコードを入力させようとします。
一部の亜種は、決済ウォレットへのアクセス権やインターネットバンキングの認証情報まで要求していました。
Group-IBの研究者によると、このキャンペーンは、プラットフォームの顧客ではないマーケットプレイスの出品者を標的にしていました。攻撃者は、正規のメッセージ機能や銀行口座連携機能を悪用しています。
ExploitPrevention Tools
この手口の第2段階では、プラットフォームのオープンバンキング連携を悪用し、盗んだ認証情報を検証していました。
アグリゲーター経由で提供されるログイン方式の口座連携では、リアルタイムの残高や取引履歴が返されます。
悪用されたフィンテックプラットフォーム
銀行の支店コードや口座番号を手入力する方法とは異なり、この方式なら銀行の認証情報が有効かどうかに加え、口座に資金があるかどうかも確認できます。
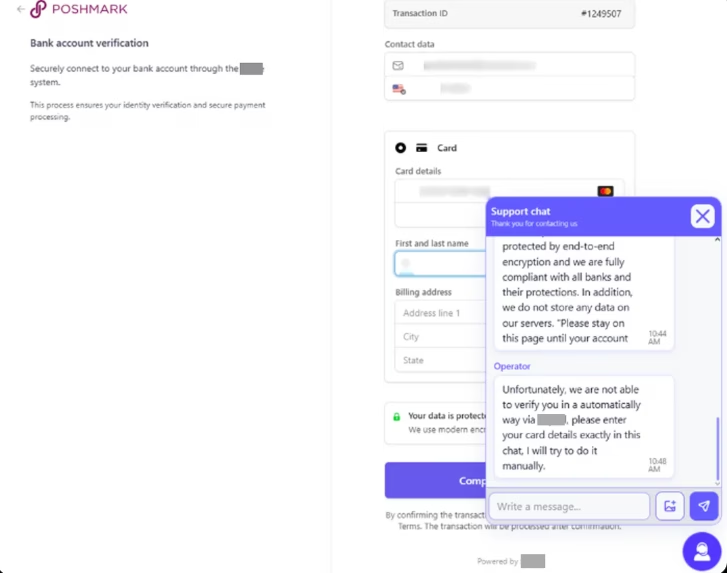
研究者は、フィッシングと並行して認証情報の確認がリアルタイムで行われていたことを確認しています。このため、窃取したワンタイムパスコードをその場で使用できました。
フィッシング通知に関連する端末は、カードテスト用アカウントとも結びついていました。同一の運用の中で、配信と検証が連携していたことになります。
4月27日には、1つの端末IDが2件のフィッシング用アカウントと2件のテスト用アカウントに関連付けられていました。翌日には、別のIDが各種6件ずつのアカウントを支えていました。
共通する端末情報や地理的なフィンガープリントから、これらのIDの背後には同一の物理端末があったとみられます。
運営者は当初、使い捨てメールアドレスと限られた数の端末を使って、複数のアカウントを作成していました。
ブロックが強化されると、Cookieの削除やプライベートブラウジングを思わせる手法で、見かけ上は別々の端末IDを使うようになりました。
さらにVPN、プロキシ、ホスティングネットワーク、住宅用アドレスを組み合わせて活動を隠蔽していたため、IPアドレスによるブロックだけでは効果に限界がありました。
プラットフォームは、アグリゲーターの課金を通じて、認証情報確認のコストも負担していました。しかも、被害者の金銭的損失は別の場所で発生するため、不正な支出に着目した従来型の対策では、この手口を見逃す恐れがあります。
調査では、介入すべきポイントとして、アカウント作成時、最初の送信メッセージ、最初の銀行口座またはカードの連携という3つが挙げられています。
使い捨てアドレス、繰り返し現れる端末フィンガープリント、自動化された登録のリズム、短時間での受信者招待、直後の連携試行といった兆候を捉えれば、資金が動く前に不正を見抜けます。
グラフ分析でこれらのシグナルを結び付ければ、一見無関係に見えるフィッシング用アカウントとテスト用アカウントの関係も明らかになります。
Group-IBのFraud Protectionのドキュメントには、このアプローチを支える機能として、端末フィンガープリント、行動分析、ネットワークインテリジェンス、グラフベースの調査が挙げられています。
今回の事例は、フィンテックの防御では、直接的な金銭的損失を生む取引だけでなく、インフラの不正利用も監視しなければならないことを示しています。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/fintech-platforms-abused/