オープンソースのエージェント型AIコーディングツール「OpenCode」の重大な脆弱性が、公表されないまま修正されていたことが分かりました。脆弱なバージョンを使い続けているユーザーはリスクに気づけない状態にあると、セキュリティ研究者が警告しています。
OpenCodeはソフトウェア開発者向けに設計されたAIエージェントプラットフォームで、広く利用されています。GitHubのスター数は21万8,000を超えます。
Pillar Securityのセキュリティ研究責任者であるEilon Cohen氏は、10月19日に公開した新たなレポートで、OpenCodeのバージョン1.0.137から1.18.32に影響する重大なリモートコード実行(RCE)の脆弱性を明らかにしました。
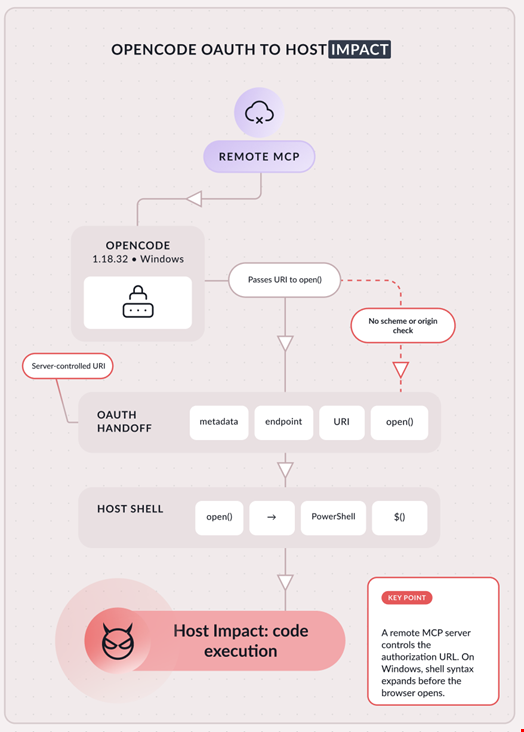
この脆弱性はWindowsとWindows Subsystem for Linux(WSL)に影響するとされています。悪用された場合、攻撃者が管理するリモートのモデルコンテキストプロトコル(MCP)サーバが、MCPのOAuth認証プロセス中に開発者のマシン上で任意のコードを実行できる恐れがあります。しかも、ユーザーの追加操作や同意は必要ありません。
Pillar Securityのチームは、2026年8月末にGitHub Security Advisoryを通じて、再現用の資料一式とともにこの脆弱性を非公開で報告しました。
その1か月後、OpenCodeの開発元であるAnomalyは報告の受領を確認しました。ただし、悪意あるMCPサーバは「脅威モデルの対象外」だと説明したといいます。
Pillar Securityの研究者によると、Anomalyは9月28日、バージョン1.18.33でこの脆弱性を修正しました。しかし、CVEもセキュリティアドバイザリも発行されていません。
「そのため、従来の脆弱性スキャナーや依存関係アラートでは影響を受けるインストールを特定できません。企業がアップグレードの必要性に気づかないままになる恐れがあります」と、Pillar Securityの研究者は警告しています。
URL検証だけではOpenCodeのRCE攻撃を防げない
Pillar Securityの研究者は、標準的な修正ではこの脆弱性を完全には解消できないと主張しています。同社は、この脆弱性の深刻度は共通脆弱性評価システム(CVSS)で9.8の「緊急」に相当すると評価しています。
研究者によれば、悪意あるペイロードは一見正当なHTTPS URLに埋め込めるため、URLスキームの検証だけでは攻撃を防げません。
Windowsでは、脆弱なopen依存ライブラリがURLを適切にエスケープせずにPowerShellへ渡していました。このため、シェルがURLの一部をコマンドとして解釈してしまいます。
OpenCodeはバージョン1.18.33でURLスキームのチェックを追加しました。しかし研究者は、本質的な修正はURLを正しく引用符で囲むバージョンへ依存ライブラリを更新することだと指摘しています。これにより、PowerShellがペイロードを実行可能なコードとして解釈するのを防げます。
研究者は、信頼できないURLをシェルコマンド経由で渡すこと自体を避けるよう開発者に勧めています。代わりに引数ベースのプロセス実行を使えば、コマンドインジェクションのリスクを減らせます。
OpenCodeのRCE脆弱性、最近のConsoleへの侵害とは無関係
今回の脆弱性レポートが出たのは、OpenCodeがConsoleへのセキュリティ侵害を確認した数日後のことです。Consoleは、一元管理されたAPI認証情報を通じて、チームがAIモデルへのアクセスを共有できるサービスです。
Pillar SecurityのCohen氏はInfosecurityの取材に対し、今回公表した脆弱性はConsoleの侵害とは無関係だと強調しました。
「侵害されたのは、ホスト型キープロキシの背後にあるレガシーシステムで、ユーザーが保存していたプロバイダーのキーが流出しました。私たちが報告した脆弱性は向きが逆です。悪意あるリモートMCPサーバが、OAuthハンドシェイク中に開発者自身のマシン上でコードを実行します。標的も攻撃者の位置も異なります」と同氏は説明しました。
それでもCohen氏は、どちらの事案も根本は同じだと指摘します。「誰にAIコーディングツールへ認証情報や入力を渡させるのか、そしてツールがそれらをどう扱うのか、という問題です」
翻訳元: https://www.infosecurity-magazine.com/news/opencode-quietly-patched-critical/