HIPAA違反に対する罰則には、過失の程度に応じて1件あたり145ドルから2,190,294ドルの民事制裁金があります。意図的なHIPAA違反には刑事罰も科され、罰金や禁錮刑に至る可能性があります。
金銭的な罰則に加え、コンプライアンス上の不備を是正するため、是正措置計画の実施を求められる場合もあります。保健福祉省(HHS)公民権局(OCR)は、民事制裁金を科す際にHIPAA規制対象事業者へ是正措置計画の採用を強制できません。ただし、和解には、ほぼ例外なく是正措置計画が盛り込まれます。州司法長官も民事訴訟を起こすことができ、民事制裁金につながります。通常は和解が選ばれ、その場合は罰金の支払いとサイバーセキュリティへの投資が求められることがあります。
 本記事では、HIPAA違反に対する罰則を詳しく解説します。無料の「HIPAA違反チェックリスト」と併せて読めば、完全なコンプライアンスの確保に何が必要かを把握できます。チェックリストは、このページのフォームからお申し込みください。
HIPAA、PHI、HITECH
1996年の医療保険の携行性と責任に関する法律(HIPAA)は、HIPAA対象事業者に対し、患者の保護対象保健情報(PHI)を保護し、PHIをいつ、誰に開示できるかを厳格に管理するよう、複数の要件を課しました。2006年の執行最終規則以降、OCRはHIPAA規則を遵守しないHIPAA対象事業者に対し、罰金(または是正措置計画)を科す権限を持っています。
HIPAA違反に対する罰金は、HIPAA包括規則によって改定されました。この規則は、経済的及び臨床的健全性のための医療情報技術に関する法律(HITECH法)に沿った制裁金を導入したものです。包括規則は2013年3月26日に施行されました。
包括規則の導入以降、HIPAA違反に対する新たな罰則は、医療提供者、医療保険プラン、医療情報交換機関などすべての対象事業者に適用されます。HIPAA規則に違反したとされる対象事業者のビジネスアソシエイト(BA)も同様です。
金銭的な罰則は、HIPAA違反を防ぐ抑止力として機能するものです。同時に、患者のプライバシーや健康データの機密性を守る場面、そして患者の求めに応じて診療記録へのアクセスを提供する場面で、対象事業者が自らの行為(あるいは不作為)の責任を負うことを確実にする狙いもあります。
HIPAA違反の罰則は段階制で、対象事業者が違反をどの程度認識していたかによって決まります。OCRは、複数の「一般的要素」とHIPAA違反の重大性に基づいて罰則を定めます。
HIPAA規則を知らなかったことは、遵守を怠る言い訳になりません。HIPAA規則を理解し、守らせる責任は、各対象事業者にあります。対象事業者がHIPAA法に故意に違反したと判明した場合は、上限額の罰金が適用されることがあります。
HIPAA違反とは何か
メディアではHIPAA違反がよく話題になりますが、何がHIPAA違反に当たるのでしょうか。HIPAA違反とは、HIPAA対象事業者またはビジネスアソシエイトが、HIPAA規則の1つ以上の規定を守らないことです。最も多いのは、HIPAAプライバシー規則、セキュリティ規則、違反通知規則への違反です。
違反には、故意のものと意図しないものがあります。意図しないHIPAA違反の例は、PHIを過剰に開示し、最小限必要な情報という基準に反した場合です。PHIを開示する際は、開示の目的を達成するために必要な最小限の情報にとどめなければなりません。意図しない違反にも罰金が科されることがありますが、HIPAA規則への故意の違反に比べると、罰金は低率になります。
意図的な違反の例としては、患者への違反通知書の送付を不必要に遅らせ、違反発見から60日という通知期限を超えた場合があります。これはHIPAA違反通知規則への違反です。
HIPAA違反の多くは、組織全体のリスク分析を実施しないといった過失が原因です。リスク分析の不備は、最も頻繁に確認されるHIPAA違反の1つであり、罰金が科された例も多くあります。HHSのOCRは、HIPAAセキュリティ規則のリスク分析要件への違反を対象にした執行イニシアチブを開始しています。
HIPAA違反の罰則は、すべてのHIPAA違反に科される可能性があります。ただしOCRは、たいていの案件を、自主的なHIPAAコンプライアンスの実施、技術的な指導の提供、対象事業者またはビジネスアソシエイトによる違反是正と再発防止のための方針・手順の変更計画の受け入れによって解決しています。罰金が科されるのは、HIPAA規則に対する最も重大な違反の場合です。HIPAAアクセス権のように、OCRが特定の違反を重点的に取り締まる場合や、特定の違反類型について業界に「メッセージを送る」場合にも科されます。
HIPAAに違反するとどうなるか:HIPAA違反の区分
HIPAAに違反するとどうなるかは、違反の重大性によります。OCRは、自主的なコンプライアンスの実施や、対象事業者が不備を解消できるようにする技術的指導など、懲罰的でない手段でHIPAA違反を解決することを好みます。ただし、違反が重大な場合、長期間放置された場合、あるいは複数の分野で不備がある場合には、罰金が適切とされることがあります。
罰則の体系には、次の4つの区分があります。
- 第1区分:対象事業者が気づいておらず、HIPAA規則を守るために相応の注意を払っていたとしても、現実的には避けられなかった違反
- 第2区分:対象事業者が気づくべきだったものの、相応の注意を払っても避けられなかった違反(ただしHIPAA規則の意図的な無視には至らないもの)
- 第3区分:HIPAA規則の「意図的な無視」が直接の原因となった違反で、是正を試みたもの
- 第4区分:意図的な無視にあたるHIPAA規則違反で、30日以内に是正の試みがなかったもの
対象事業者が違反を認識しておらず、データ侵害を避けることも期待できなかった場合、罰金を科すのは不合理に思えるかもしれません。OCRもこの点を理解しており、罰金を免除する裁量を持っています。ただし、プライバシー規則、セキュリティ規則、違反通知規則の意図的な無視にあたる違反の場合、罰則は免除できません。
HIPAA違反の罰則体系
違反の各区分には、それぞれ別のHIPAA罰則があります。適切な範囲内で罰金額を決めるのは、OCRです。OCRは罰則を決める際、違反が放置された期間、影響を受けた人数、流出したデータの性質、データ侵害前の12カ月間に組織が認知されたセキュリティ対策を継続的に採用していたかなど、複数の要素を考慮します。OCRの調査にどれだけ協力的かも判断材料です。罰金額に影響する一般的要素には、過去の違反歴、組織の財務状況、違反が引き起こした被害の程度もあります。
- 第1区分:1件あたり最低100ドル、上限50,000ドル
- 第2区分:1件あたり最低1,000ドル、上限50,000ドル
- 第3区分:1件あたり最低10,000ドル、上限50,000ドル
- 第4区分:1件あたり最低50,000ドル、上限1,500,000ドル
上記のHIPAA違反の罰金額はHITECH法が定めたものです。民事制裁金が効果的な抑止力であり続けるよう、物価上昇を反映して毎年調整されます。1990年の連邦民事制裁金インフレ調整法は、2015年の連邦民事制裁金インフレ調整法改善法で改正されました。これに基づき、物価上昇に伴う引き上げ率は行政管理予算局(OMB)が設定します。OMBが定める乗数は、毎年1月15日に、すべての連邦機関が民事制裁金に適用することになっています。しかしHHSは、通常この期限を守っていません。2024年には、HHSが年次引き上げを8月8日に官報で公表しました。この日が改定後の民事制裁金の施行日でもあります。2025年のインフレ乗数はOMBが1.02598と定めており、2026年1月28日に民事制裁金の更新に使われました。
OCRが科すすべての民事制裁金には、下表のとおり、HIPAA違反について2025年の金額が適用されます。この金額は、2015年11月2日以降に発生したすべての違反に適用されます。HHSが次回の年次インフレ調整を適用する最終規則を官報で公表するまで、この金額が使われます。ただしHHSは、2026年の調整は行わないと確認しています。
理由は、2025年秋の政府閉鎖です。この閉鎖により、労働統計局(BLS)が2026年のインフレ乗数の算出に必要なデータを作成できませんでした。そのためOMB局長は、2026年に連邦機関が適用するインフレ調整はないと確認しました。物価上昇分の引き上げは、OMBが2027年のインフレ乗数を公表する際に対応される見通しです。
現行のHIPAA罰則体系
| 罰則区分 | 過失の程度 | 1件あたりの最低罰金額(インフレ
調整後) |
1件あたりの上限罰金額(インフレ調整後) | 年間上限額(キャップ、インフレ調整後) |
| 第1区分 | 認識の欠如 | $145 | $73,011 | $2,190,294 |
| 第2区分 | 合理的な理由 | $1,461 | $73,011 | $2,190,294 |
| 第3区分 | 意図的な無視 | $14,602 | $73,011 | $2,190,294 |
| 第4区分 | 意図的な無視(30日以内に是正されなかったもの) | $73,011 | $2,190,294 | $2,190,294 |
OCRの2019年執行裁量通知:HIPAA違反に新たな年間上限額を適用
上記の罰則表は、現在も公式には有効です。しかし2019年、HHSはHIPAA違反に必要な引き上げについてHITECH法の文言を見直しました。その結果、HITECH法の文言が誤って解釈されており、同一の年間上限額を4つの罰則区分すべてに等しく適用するよう求めてはいないと判断しました。HHSは、年間上限額150万ドル(2026年では2,190,294ドル)は、最も重大な第4区分の違反にのみ適用すべきだと結論づけたのです。
HHSは、新たな罰則体系を官報で変更するような追加の規則制定は行いませんでした。代わりに、OCRは執行裁量を行使し、区分ごとに別々の年間上限額を設ける異なる罰則体系を適用すると発表しました。2019年4月には執行裁量通知(NED)が出され、OCRは下表に従って罰則を適用するとしています。下表は、OMBが定める年次インフレ乗数(2025年の乗数まで含む)に基づき、The HIPAA Journalが調整したものです。
OCRが使っている罰則体系に法的拘束力はなく、新たな解釈を確定させるには、さらなる規則制定が必要です。NEDは現在も有効で、今後も無期限に有効です。NEDが年間罰金にだけ上限を設けたため、ある矛盾が生じています。第1区分の1件あたり上限額は、形式上はなお73,011ドルで、年間上限額より高くなっているのです。この矛盾のため、下表では第1区分の1件あたり上限額として、年間上限額を示しています。
| 罰則区分 | 過失の程度 | 1件あたりの最低罰金額 | 1件あたりの上限罰金額 | 年間上限額 |
| 第1区分 | 認識の欠如 | $145 | $36,505.50 | $36,505.50 |
| 第2区分 | 合理的な理由 | $1,461 | $73,011 | $146,053 |
| 第3区分 | 意図的な無視 | $14,602 | $73,011 | $365,052 |
| 第4区分 | 意図的な無視(30日以内に是正されなかったもの) | $73,011 | $2,190,294 | $2,190,294 |
※この表は2026年1月28日に最終更新され、2025年のインフレ調整を反映しています。2026年の年次引き上げはありません。
州司法長官もHIPAA違反の罰金を科せる
2009年2月のHITECH法(第13410条(e)(1))の導入以降、州司法長官は、州民のPHIの不正な利用や開示について、HIPAA対象事業者の責任を問う権限を持っています。連邦地方裁判所に民事訴訟を起こすことも可能です。HIPAA違反の罰金は、違反区分ごとに暦年あたり最大25,000ドルまで科されます。適用される最低罰金額は、1件あたり100ドルです。OCRの罰則と同様、これらの金額も毎年、インフレに合わせて調整されます。
複数の州の住民に影響するデータ侵害を起こした対象事業者は、複数の州司法長官からHIPAA違反の罰金の支払いを命じられることがあります。州司法長官によるHIPAA罰則は、OCRが科すものとは別です。HIPAA規則違反を理由に、HIPAA規制対象事業者に対して措置を取った州は比較的少数です。カリフォルニア、コネチカット、インディアナ、マサチューセッツ、ミネソタ、ニュージャージー、ニューヨーク、オレゴン、ユタ、ペンシルベニア、バーモントの各州とコロンビア特別区です。ただし、すべての州が少なくとも1件の複数州共同訴訟に参加しています。
現在では、複数州による共同措置が一般的になっています。複数の州の司法長官が資源を出し合い、和解金や民事制裁金を分け合うものです。全米の個人に影響した大規模なデータ侵害でよく見られます。例えば、Blackbaudや、医療情報交換機関のInmediataが起こしたデータ侵害です。HIPAA違反の罰金を科す権限を行使した州はごくわずかですが、HIPAA違反が処罰されていないという意味ではありません。多くの州は、州法上の同等の違反について、金銭的な罰則を追及してきました。
HIPAA違反は刑事事件になり得るか
HIPAA対象事業者またはビジネスアソシエイトがHIPAA規則に違反すると、民事制裁金が科されることがあります。医療従事者がHIPAAに違反した場合、通常は雇用主が罰則を受けますが、そうでない場合もあります。医療従事者が、HIPAAプライバシー規則で認められていない理由で、保護対象保健情報を故意に取得または使用した場合は、社会保障法の刑事執行規定に基づき、HIPAA違反の刑事責任を問われる可能性があります。
HIPAAの刑事違反を訴追するのは司法省で、HIPAA規則に故意に違反した個人への措置をますます強めています。多額の罰金や実刑判決に至った事例も複数あります。HIPAAの刑事違反には、金銭的利益を目的とした患者情報の窃取や、害を与える意図での不正な開示が含まれます。HIPAAの要件を理解していなかったことは、有効な抗弁にならない場合があります。個人が「故意に」HIPAAに違反した場合の「故意」とは、犯罪を構成する事実についてある程度の認識があることを意味します。HIPAA規則に違反していると確実に知っていることまでは求められません。
HIPAA違反の刑事罰
HIPAA違反の刑事罰は3つの区分に分かれています。刑期と、それに伴う罰金は、個々の事案の事実関係に基づき、裁判官が決めます。OCRと同様に、科される罰則に影響する一般的要素が複数考慮されます。PHIの窃取、アクセス、開示によって個人が利益を得ていた場合は、罰金の支払いに加え、受け取った全額の返還が必要になることもあります。
HIPAA違反の刑事罰の区分は次のとおりです。
第1区分:合理的な理由がある、または違反を認識していなかった場合:最長1年の禁錮
第2区分:虚偽の口実でPHIを取得した場合:最長5年の禁錮
第3区分:個人的な利益のため、または悪意を持ってPHIを取得した場合:最長10年の禁錮
近年、さまざまな理由でPHIにアクセスしたり、PHIを盗んだりする従業員が増えています。PHIの闇市場での価値は高く、一部の人にとっては大きな誘惑となります。患者データを盗む機会を減らす統制を設けることが不可欠です。PHIへの不正アクセスや窃取を速やかに発見できる仕組みや方針の整備も欠かせません。
業務上PHIに触れる可能性のあるすべての職員には、HIPAAの刑事罰について周知する必要があります。違反すれば職を失うだけでなく、長期の禁錮刑や重い罰金につながる可能性もあることを伝えるべきです。州司法長官はデータ窃取の取り締まりを強めており、HIPAAプライバシー規則に違反した個人を見せしめにしようとしています。HIPAAデータの窃取で禁錮刑になる可能性は現在非常に高く、金銭的利益を目的とした窃取ではなおさらです。
HIPAA違反による有罪判決と禁錮刑
臓器移植コーディネーター、最高裁判事の医療記録に不正アクセスし禁錮2年
メソジスト病院の元従業員ら、HIPAA刑事違反で有罪を認める
ニューヨーク州の元歯科受付係、HIPAA違反で禁錮2年から6年
UPMCの患者ケアコーディネーター、HIPAA違反で禁錮1年
HIPAA違反に対する従業員への制裁
HIPAA違反のすべてが内部者による窃取によるものではありません。多くの対象事業者とビジネスアソシエイトは、違反が意図的か偶発的か、違反に気づいた時点で従業員が報告したか、侵害の規模はどの程度かといった要素に応じて、段階的な従業員制裁を設けています。対象事業者の中には、他の従業員による違反を知りながら報告しなかった従業員にも、HIPAA違反として制裁を科すところがあります。
HIPAA違反に対する従業員制裁の重さは、追加研修から解雇まで幅があります。この判断は、HIPAAプライバシー責任者およびセキュリティ責任者と協議して行うべきです。両責任者は、従業員への聞き取り、監査証跡の調査、従業員の携帯電話の通話記録を含む通話ログの確認を行う場合があります。従業員制裁の適用には、費用と業務の混乱が伴います。そのため、意図的か偶発的かを問わずHIPAA違反を防ぐには、入社時のHIPAA研修により多くの資源を充てる価値があります。
知らずにHIPAAに違反した場合の民事制裁金
前述のとおり、OCRには、知らずにHIPAAに違反した場合の民事制裁金を免除する裁量があります。しかし、HIPAA規則を知らなかったことは、適切な保護措置を講じなかったことの正当な言い訳とはみなされません。2017年4月、遠隔心臓モニタリングサービスのCardioNetは、HIPAAの要件を十分に理解せず、完全なリスク評価も実施しなかったとして、250万ドルの罰金を科されました。
リスク評価が不完全だった結果、従業員宅の外に駐車していた車から、データを保存したノートPCが盗まれました。これにより、1,391人のPHIが無許可で開示された可能性があります。罰金の詳細が発表された後、OCRのRoger Severino局長は、知らずにHIPAAに違反した場合の民事制裁金を、セキュリティを軽視したことへの罰則だと説明しました。
違反が起きた州が、違反の責任者に対する法的措置を個人に認めている場合、対象事業者(CE)やビジネスアソシエイト(BA)が、知らずにHIPAAに違反したとして民事制裁金を受けることもあり得ます。HIPAAには私人訴権がありませんが、個人は州の規制を利用して、コモンローにおける注意義務の基準を立証できます。この種の訴訟は現在、複数が進行中です。
HIPAA不遵守に対する罰則
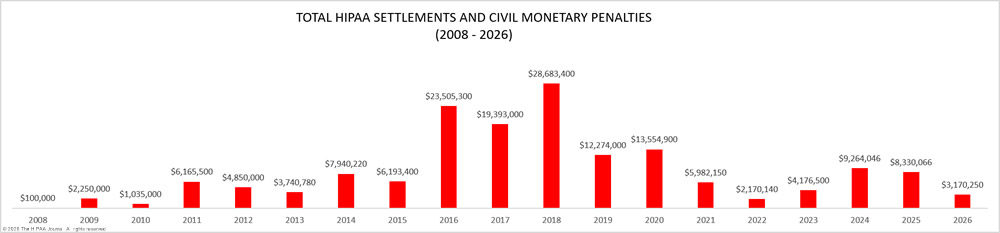
下のグラフが示すとおり、OCRは近年HIPAAの執行活動を強化しており、HIPAA違反に科す罰金も増えています。OCRは近年、2つの執行イニシアチブを開始しました。1つは2019年に始めたHIPAAアクセス権の不遵守を対象とするもので、50件を超える罰金につながっています。もう1つは、HIPAAセキュリティ規則のリスク分析規定の不遵守を対象とする、より新しいイニシアチブです。前OCR局長のMelanie Fontes Rainer氏は、2024年にOCRが和解または民事制裁金により22件の執行措置を完了したと確認しました。ただし一部の執行措置は発表が遅れ、2025年に持ち越されました。2025年は多数の罰金で幕を開け、5月末までにさらに10件が発表されました。これは主に、OCRが新たに始めたHIPAAリスク分析の執行イニシアチブによるものです。同年は、ほぼ過去最多の罰則件数で終わりました。HIPAAアクセス権とリスク分析の両執行イニシアチブは、2026年も継続される予定です。現OCR局長のPaula M. Stannard氏は、リスク分析の執行イニシアチブが2026年に発展し、リスク管理にも対象を広げると述べています。
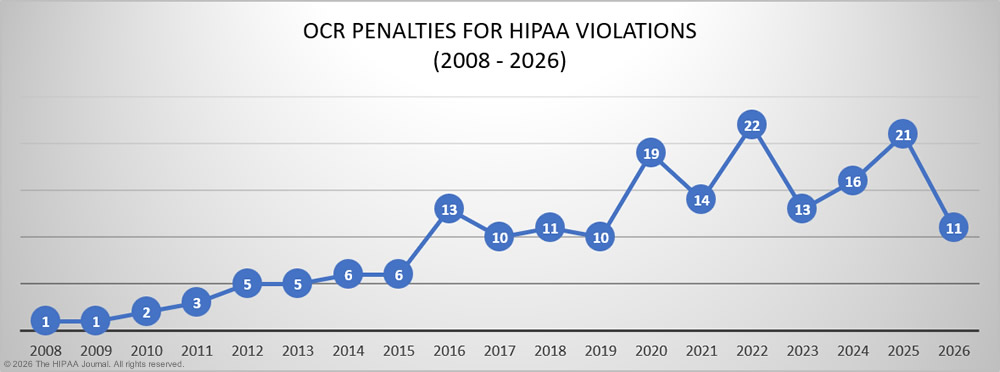
OCRは、適切な和解内容を決める際、違反の重大性、HIPAA規則の不遵守の範囲、影響を受けた人数、侵害が個人に与えた影響を考慮します。対象事業者の財務状況も勘案します。懲罰的な措置が必要な場合もありますが、HIPAA違反の罰則によって対象事業者が廃業に追い込まれるべきではありません。
HIPAA違反に対するこうした罰則の目的の一部は、HIPAA規則の重大な違反を犯した対象事業者を罰することです。同時に、他の医療機関に対し、HIPAA規則の不遵守は容認されないというメッセージを送る狙いもあります。
2026年のHIPAA罰金と和解
OCR局長は、2026年の執行の優先事項について見解を示しました。HIPAAアクセス権の執行イニシアチブは継続されます。リスク分析の執行イニシアチブも続きますが、2026年にはリスク管理も対象に加わる形で発展します。OCRは、包括的で正確なリスク分析が行われているかの確認に加え、リスクが管理され、低く許容可能な水準まで低減された証拠も求めるとしています。OCRはまた、物質使用障害の記録を対象とするPart 2規則の執行という新たな責務にも取り組んでいます。
2026年のHIPAA和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Dr. Linda L. Shen dba Shen Smiles | HIPAAプライバシー規則の方針・手順の欠如、合理的なプライバシー規則上の保護措置の欠如 | 1 | $140,000 |
| Ambry Genetics Corporation | リスク分析の不備、ePHIへのアクセス終了の不備、固有ユーザー名の未割り当て | 225,370 | $700,000 |
| Azul Vision, Inc. | HIPAAアクセス権の不履行 | 1 | $50,000 |
| OSF Healthcare System and its Affiliated Covered Entities | リスク分析の不備、違反通知の不備(OCR・個人への通知)、53,907人のPHIの不正開示 | 53,907 | $552,250 |
| Spencer Gifts LLC Flexible Benefits and Welfare Benefit Plans | リスク分析の不備、HIPAAの方針・手順の不備 | 10,023 | $450,000 |
| Assured Imaging Affiliated Covered Entities | リスク分析の不備、244,813人のePHIの不正開示 | 244,813 | $375,000 |
| Regional Women’s Health Group, dba Axia Women’s Health | リスク分析の不備 | 37,989 | $320,000 |
| Consociate Health | リスク分析の不備 | 136,539 | $225,000 |
| Star Group, L.P. Health Benefits Plan | リスク分析の不備、9,316人のePHIの不正開示 | 9,316 | $245,000 |
| MMG Fusion | リスク分析の不備、違反通知の不備、1,500万人の患者のPHIの不正開示 | 15 million | $10,000 |
| Top of the World Treatment Center | リスク分析の不備 | 1,980 | $103,000 |
2025年のHIPAA罰金と和解
HIPAA違反を解決するための執行措置は2025年に増え、OCRは和解と民事制裁金を合わせて21件で年を終えました。これは過去2番目に多い年間件数です。OCRが抱える問題の1つは、報告されるデータ侵害の件数が非常に多いことです。大規模なデータ侵害は2028年から2023年の間に倍増しましたが、OCRの資源は変わっていません。そのため、OCRには調査すべきデータ侵害が大量に滞留しています。OCRの組織再編は、限られた資源をより有効に活用する助けになったようです。HIPAAセキュリティ規則のリスク分析規定の遵守状況を見る、重点的な執行イニシアチブも同様です。リスク分析の不備は、OCRによるデータ侵害の調査や監査で最も多く確認されるHIPAAセキュリティ規則違反です。
ハッキングが原因のデータ侵害を調べる際に、コンプライアンスのこの側面に注力することで、OCRは滞留案件をより早く処理できるようになりました。かなりの滞留は残っていますが、前進はしています。この手法の結果、HIPAA違反に科される罰金は比較的少額になっています。HIPAA規則の単一の規定の不遵守には、罰金額の上限があるためです。上のグラフからも分かるように、2025年は2024年より罰則が6件多かったにもかかわらず、罰金額は低くなっています。リスク分析が焦点になる一方、広範な不遵守が疑われる場合は、OCRがより徹底した調査を選ぶこともあります。下の表が示すとおり、2025年のHIPAA違反に対する罰則の大半は、HIPAAセキュリティ規則の不備によるものでした。HIPAAアクセス権の不備に対する罰則は減っており、OCRの執行イニシアチブがコンプライアンスの改善に効果を上げたことがうかがえます。
OCRは、HIPAA違反の疑いについて、民事制裁金を追求するよりも和解で解決することを好みます。民事制裁金にはより多くの資源が必要で、しかも民事制裁金を科す場合、OCRはHIPAA規制対象事業者に是正措置計画の採用を強制できません。是正措置計画とは、データのプライバシーとセキュリティを改善し、将来のコンプライアンスを確保するために必要な措置を列挙したもので、和解の特徴です。OCRが罰金が適切だと判断した場合、規制対象事業者には通常、非公式に解決する機会が与えられます。利点は罰金が減額されることです。ただし、事業者は通常、是正措置計画の採用に同意しなければならず、1年から3年の間、計画の遵守状況を監視されます。
2025年のHIPAA民事制裁金
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Oregon Health & Science University | 患者に診療記録への適時のアクセスを提供しなかった | 1 | $200,000 |
| Warby Parker, Inc. | HIPAAセキュリティ規則の複数の不備:HIPAAに準拠したリスク分析を実施しなかった、ePHIへのリスクを低減しなかった、ePHIを含む情報システムの活動を監視しなかった | 198,470 | $1,500,000 |
2025年のHIPAA和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Concentra Inc. | HIPAAアクセス権の違反 | 1 | $112,500 |
| Cadia Healthcare Facilities | 許可のないSNSでの開示、違反通知規則の不備 | 150 | $182,000 |
| BST & Co. CPAs, LLP | リスク分析の不備 | 170,000 | $175,000 |
| Syracuse ASC (Specialty Surgery Center of Central New York) | リスク分析の不備、違反通知の不備(HHS・個人への通知) | 24,891 | $250,000 |
| Deer Oaks – The Behavioral Health Solution | リスク分析の不備、ePHIの不正開示 | 171,871 | $225,000 |
| Comstar LLC | リスク分析の不備 | 585,621 | $75,000 |
| BayCare Health System | 情報アクセス管理(最小限必要基準)、リスク管理、情報システム活動のレビュー | 1 | $800,000 |
| Vision Upright MRI | HIPAAに準拠したリスク分析の未実施、違反通知の未送付 | 21,788 | $5,000 |
| Comprehensive Neurology | HIPAAに準拠したリスク分析の未実施 | 6,800 | $25,000 |
| PIH Health, Inc. | HIPAAに準拠したリスク分析の未実施、ePHIの不正開示、OCRおよび影響を受けた個人への速やかな違反通知の未送付、メディア向け違反通知の未発表 | 189,763 | $600,000 |
| Guam Memorial Hospital Authority | HIPAAに準拠したリスク分析の未実施 | 5,000 | $25,000 |
| Northeast Radiology | HIPAAに準拠したリスク分析の未実施 | 298,532 | $350,000 |
| Health Fitness Corporation | HIPAAに準拠したリスク分析の未実施 | 4,304 | $227,816 |
| Northeast Surgical Group | リスク分析の不備 | 10,840 | $10,000 |
| Memorial Health System | HIPAAアクセス権の不履行 | 1 | $60,000 |
| Solara Medical Supplies | リスク分析とリスク管理の不備、適時の通知の未送付、2回にわたるePHIの不正開示 | 114,007 and 1,531 | $3,000,000 |
| USR Holdings | リスク分析の不備、情報システムの活動記録の不備、ePHIの検索可能な正確な複製を作成・維持する手順の欠如、2,903人のPHIの不正開示 | 2,903 | $337,750 |
| Virtual Private Network Solutions | リスク分析の不備 | At least 23,868 | $90,000 |
| Elgon Information Systems | リスク分析の不備 | 31,248 | $80,000 |
2024年のHIPAA罰金と和解
2024年は、罰金が比較的少なかった前年を受け、OCRがHIPAAの執行を強化すると見られていました。OCRは2024年12月31日、22件の執行措置が和解または民事制裁金に至ったと確認しました。ただし、2024年中に発表されたのはそのうち16件だけです。OCRが直面している問題の1つは資金不足で、これがHIPAAコンプライアンスを執行する能力を妨げてきました。OCRの予算は長年横ばいですが、業務量は増えています。毎年増額が要請されているにもかかわらず、議会は追加資金を提供していません。例えば、OCRはすべての大規模なデータ侵害を調査しますが、侵害の件数は大幅に増えました。2018年に報告された500件以上の記録に関わるデータ侵害は369件でした。2023年にはその2倍超の747件が報告され、2024年も同程度の件数が報告されています。OCRは、HIPAA違反の可能性に関する個人からの苦情も、過去最多の件数について調査しなければなりません。
2023年、OCRは効率化と資源のより有効な活用を目指して組織を再編しました。これにより、データ侵害や苦情の調査の滞留が解消に向かい始めました。2023年12月、OCRは医療分野のサイバーセキュリティを改善し、データ侵害の件数を減らすための措置を進めていると確認しました。2024年1月には自主的なサイバーセキュリティ・パフォーマンス目標を公表し、医療機関にその達成を促しています。OCRは、医療機関がこれらの目標を達成できるよう資金を提供し、サイバーセキュリティプログラムを成熟させるためのインセンティブを与える方針です。
2024年12月、OCRはHIPAAセキュリティ規則の改正案を提案しました。必須のサイバーセキュリティ目標で推奨された措置のいくつかを含む、新たなサイバーセキュリティ要件を追加するものです。これらの新要件が成立すれば、データ侵害の件数を減らす助けになるはずです。ただし、規制の改正が成立するまでには、時間がかかり、数年を要することもあります。HHSは、膨大な意見と、医療システムや業界団体からの強い反発を受けたものの、最終規則を2026年5月に公表する目標を立てていました。しかし最終規則は先送りされ、新たな目標は2027年7月に設定されました。最終規則の公表後は、規制対象事業者が必要な変更を実施できるよう、猶予期間が設けられます。
HIPAAセキュリティ規則の改正案には、HHSがHIPAAコンプライアンスの執行で直面してきた法的問題に対処する変更も含まれています。例えば2018年、OCRはテキサス大学MDアンダーソンがんセンターに対し、データ侵害と暗号化の欠如を理由に執行措置を発表しました。しかし、この罰金は控訴審で覆されました。2021年1月14日、第5巡回区控訴裁判所の3人の裁判官による合議体は、4,348,000ドルの罰金を全会一致で取り消しました。それ以降、罰則の大半はHIPAAアクセス権の不備に対して科されています。
控訴裁判所のこの判断は、特定のHIPAA違反について罰金を追及するOCRの姿勢に影響を与えたと広く考えられていました。しかし2022年には、他のHIPAA違反に対しても複数の罰金が科され、その傾向は2023年も続きました。2024年は、罰金の多くがHIPAAセキュリティ規則違反に対して科されています。OCRは最近、HIPAAセキュリティ規則のリスク分析の執行イニシアチブを開始し、すでに複数の罰金につながっています。OCRは2024年に22件の和解と民事制裁金が合意されたと説明していますが、そのうち6件の執行措置は2025年1月まで発表されませんでした。
2024年のHIPAA民事制裁金
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Children’s Hospital Colorado Health System | 6,666人の従業員へのHIPAAプライバシー規則研修の未実施、徹底的で正確なリスク分析の未実施、10,840人のePHIの不正開示 | 10,840 | $548,265 |
| Gulf Coast Pain Consultants, dba Clearway Pain Solutions Institute | HIPAAセキュリティ規則の不備:リスク分析、情報システムのログのレビュー、元従業員のアクセス権の終了、アクセス権変更の方針・手順 | 34,310 | $1,190,000 |
| Rio Hondo Community Mental Health Center | HIPAAアクセス権の不履行 | 1 | $100,000 |
| Gums Dental Care | HIPAAアクセス権の不履行 | 1 | $70,000 |
| Providence Medical Institute | HIPAAセキュリティ規則の不備:PHIへのアクセス制限、ビジネスアソシエイト契約 | 85,000 | $240,000 |
| American Medical Response | HIPAAアクセス権の不履行 | 1 | $115,200 |
| Essex Residential Care (Hackensack Meridian Health, West Caldwell Care Center) | HIPAAアクセス権の不履行 | 1 | $100,000 |
2024年のHIPAA和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Inmediata Health Group | リスク分析の不備、情報システムの活動監視の不備、1,565,338人のePHIの不正開示 | 1,565,338 | $250,000 |
| Holy Redeemer Family Medicine | 患者の診療記録の不正開示 | 1 | $35,581 |
| Bryan County Ambulance Authority | リスク分析を一度も実施していない | 14,273 | $90,000 |
| Plastic Surgery Associates of South Dakota | HIPAAセキュリティ規則の複数の不備 | 10,229 | $500,000 |
| Cascade Eye and Skin Centers | リスク分析の不備、情報システムの活動ログ監視の不備 | unknown | $250,000 |
| Heritage Valley Health System | HIPAAセキュリティ規則の複数の不備 | unknown | $950,000 |
| Phoenix Healthcare | HIPAAアクセス権の不履行 | 1 | $35,000 |
| Green Ridge Behavioral Health | HIPAAプライバシー規則およびセキュリティ規則の複数の不備 | 14,000 | $40,000 |
| Montefiore Medical Center | HIPAAセキュリティ規則の複数の不備 | 12,517 | $4,750,000 |
2023年のHIPAA罰金と和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Optum Medical Care | HIPAAアクセス権の不履行 | 6 | $160,000 |
| St. Joseph’s Medical Center | 記者へのPHIの開示 | 3 | $80,000 |
| Doctors’ Management Services | HIPAAセキュリティ規則の複数の不備 | 206,695 | $100,000 |
| LA Care Health Plan | HIPAAセキュリティ規則の複数の不備 | 1,498 | $1,300,000 |
| UnitedHealthcare | HIPAAアクセス権の不履行 | 1 | $80,000 |
| iHealth Solutions (dba Advantum Health) | 保護されていないサーバー:ePHIの不正開示、リスク分析の不備 | 267 | $75,000 |
| Yakima Valley Memorial Hospital | 警備員による覗き見:方針・手順の欠如が判明 | 419 | $240,000 |
| Manasa Health Center, LLC | インターネット上のプラットフォームでのPHIの不正開示、プライバシー規則および違反通知規則の方針・手順 | 4 | $30,000 |
| MedEvolve Inc. | 不正開示、ビジネスアソシエイト契約の不備、リスク分析の不完全 | 230,572 | $350,000 |
| David Mente, MA, LPC | HIPAAアクセス権の不履行 | 1 | $15,000 |
| Banner Health | HIPAAセキュリティ規則違反 | 2.81 million | $1,250,000 |
| Life Hope Labs, LLC | HIPAAアクセス権の不履行 | 1 | $16,500 |
2022年のHIPAA罰金と和解
2022年は、22件のHIPAA執行措置により罰金が科されました。OCRは、2019年に始めたHIPAAアクセス権の不遵守を対象とする執行イニシアチブを継続しており、2022年の分を加えて、このイニシアチブに基づく執行措置は42件になりました。SNSでの患者情報の不正開示、ePHIの機密性・完全性・可用性を確保するためのセキュリティ保護措置の不備、プライバシー実務に関する通知の不備、リスク分析の不備にも、罰金が科されています。
2021年1月、HITECH法が改正され、HIPAA規制対象事業者が患者データをよりよく保護するための「認知されたセキュリティ対策」を採用するよう、インセンティブが設けられました。認知されたセキュリティ対策の導入と維持は義務ではありません。ただし、データ侵害の前の12カ月間、これらの対策を継続的に実施していたことを示したHIPAA規制対象事業者は、罰金が軽減され、HIPAA監査や調査も短縮されます。
2022年のHIPAA和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Health Specialists of Central Florida Inc | HIPAAアクセス権の不履行 | 1 | $20,000 |
| New Vision Dental | Yelp上でのePHIの不正開示、プライバシー実務に関する通知の不備 | <20 | $23,000 |
| Great Expressions Dental Center of Georgia, P.C. | HIPAAアクセス権の不履行(遅延と手数料) | 1 | $80,000 |
| Family Dental Care, P.C. | HIPAAアクセス権の不履行 | 1 | $30,000 |
| B. Steven L. Hardy, D.D.S., LTD, dba Paradise Family Dental | HIPAAアクセス権の不履行 | 1 | $25,000 |
| New England Dermatology and Laser Center | PHIの不適切な廃棄、適切な保護措置の維持の不備 | 58,106 | $300,640 |
| Memorial Hermann Health System | HIPAAアクセス権の不履行 | 1 | $240,000 |
| Southwest Surgical Associates | HIPAAアクセス権の不履行 | 1 | $65,000 |
| Hillcrest Nursing and Rehabilitation | HIPAAアクセス権の不履行 | 1 | $55,000 |
| MelroseWakefield Healthcare | HIPAAアクセス権の不履行 | 1 | $55,000 |
| Erie County Medical Center Corporation | HIPAAアクセス権の不履行 | 1 | $50,000 |
| Fallbrook Family Health Center | HIPAAアクセス権の不履行 | 1 | $30,000 |
| Associated Retina Specialists | HIPAAアクセス権の不履行 | 1 | $22,500 |
| Coastal Ear, Nose, and Throat | HIPAAアクセス権の不履行 | 1 | $20,000 |
| Lawrence Bell, Jr. D.D.S | HIPAAアクセス権の不履行 | 1 | $5,000 |
| Danbury Psychiatric Consultants | HIPAAアクセス権の不履行 | 1 | $3,500 |
| Oklahoma State University – Center for Health Sciences | リスク分析、セキュリティインシデントへの対応と報告、評価、監査制御、違反通知、不正開示 | 279,865 | $875,000 |
| Dr. Brockley | HIPAAアクセス権 | 1 | $30,000 |
| Jacob & Associates | HIPAAアクセス権、プライバシー実務に関する通知、HIPAAプライバシー責任者 | 1 | $28,000 |
| Northcutt Dental-Fairhope | マーケティング目的の不正開示、プライバシー実務に関する通知、HIPAAプライバシー責任者 | 5,385 | $62,500 |
2022年のHIPAA違反に対する民事制裁金
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| ACPM Podiatry | HIPAAアクセス権の不履行 | 1 | $100,000 |
| Dr. U. Phillip Igbinadolor, D.M.D. & Associates, P.A | SNSでの不正開示 | 1 | $50,000 |
OCRのHIPAA罰金(2021年)
2021年のHIPAA違反に対する罰金の件数は、過去最多だった2020年から減りました。OCRが罰金を確定させる判断には、新型コロナウイルス感染症のパンデミックが影響した可能性があります。とはいえ、罰金は比較的高い水準で科され続けており、2021年の最近のHIPAA違反事案の大半は、HIPAAアクセス権の違反が理由でした。2021年に罰金に至った14件のHIPAA違反事案のうち、12件がHIPAAアクセス権の違反でした。
2021年1月には、過去最大級のHIPAA罰金がExcellus Health Planに科されました。この和解は、2015年にOCRへ報告された9,358,891人のPHIの侵害に関する調査から生じた、HIPAA案件を解決したものです。この罰金を除くと、和解金や民事制裁金の大半は比較的少額で、データ侵害の報告ではなく、患者からの苦情の調査によるものでした。2021年はHIPAA罰金の額が小さかったことに加え、小規模な医療提供者に科される罰金の割合が、以前の年よりはるかに高くなりました。この傾向は2023年も続く可能性が高いでしょう。
2021年のHIPAA和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Advanced Spine & Pain Management | HIPAAアクセス権の不履行 | 1 | $32,150 |
| Denver Retina Center | HIPAAアクセス権の不履行 | 1 | $30,000 |
| Rainrock Treatment Center LLC (dba monte Nido Rainrock) | HIPAAアクセス権の不履行 | 1 | $160,000 |
| Wake Health Medical Group | HIPAAアクセス権の不履行 | 1 | $10,000 |
| Children’s Hospital & Medical Center | HIPAAアクセス権の不履行 | 1 | $80,000 |
| The Diabetes, Endocrinology & Lipidology Center, Inc. | HIPAAアクセス権の不履行 | 1 | $5,000 |
| AEON Clinical Laboratories (Peachstate) | HIPAAセキュリティ規則の不備(リスク評価、リスク管理、監査制御、HIPAAセキュリティ規則の方針・手順の文書化) | Unknown | $25,000 |
| Village Plastic Surgery | HIPAAアクセス権の不履行 | 1 | $30,000 |
| Arbour Hospital | HIPAAアクセス権の不履行 | 1 | $65,000 |
| Sharpe Healthcare | HIPAAアクセス権の不履行 | 1 | $70,000 |
| Renown Health | HIPAAアクセス権の不履行 | 1 | $75,000 |
| Excellus Health Plan | HIPAA違反の複数:リスク分析、リスク管理、情報システム活動のレビュー、ePHIへの不正アクセスを防ぐ技術的方針、9,358,891件の記録の侵害 | 9,358,891 | $5,100,000 |
| Banner Health | HIPAAアクセス権の不履行 | 2 | $200,000 |
2021年のHIPAA違反に対する民事制裁金
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Dr. Robert Glaser | HIPAAアクセス権の不履行 | 1 | $100,000 |
OCRのHIPAA罰金(2020年)
2020年は、OCRがHIPAAコンプライアンスの執行を始めて以来、HIPAA対象事業者とビジネスアソシエイトに科された罰金の件数が、最も多い年になりました。HIPAA規則違反の可能性を解決するため、19件の和解が成立しました。OCRは2019年後半に始めたHIPAAアクセス権の執行イニシアチブを継続し、年末までに11件を和解で解決しました。いずれも、患者が合理的な費用で診療記録に適時アクセスできなかった事案です。
2020年には、HIPAA違反を解決するための和解として、過去2番目に大きな金額も出ました。医療保険会社のPremera Blue Crossは、2015年に起きた10,466,692人のePHIの侵害を調べる中で見つかったHIPAA違反の可能性を解決するため、OCRに6,850,000ドルを支払いました。
2020年のOCRによるHIPAA和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Peter Wrobel, M.D., P.C., dba Elite Primary Care | HIPAAアクセス権の不履行 | 2 | $36,000 |
| University of Cincinnati Medical Center | HIPAAアクセス権の不履行 | 1 | $65,000 |
| Dr. Rajendra Bhayani | HIPAAアクセス権の不履行 | 1 | $15,000 |
| Riverside Psychiatric Medical Group | HIPAAアクセス権の不履行 | 1 | $25,000 |
| City of New Haven, CT | アクセス権の終了の不備、リスク分析の不備、プライバシー規則の方針の未実施、システム活動を追跡するための固有IDの未発行、498人のPHIの不正開示 | 498 | $202,400 |
| Aetna | 環境や運用の変化に対応する技術的・非技術的評価の欠如、本人確認の不備、最小限必要な情報の基準違反、18,849件の記録の不正開示、管理的・技術的・物理的保護措置の欠如 | 18,849 | $1,000,000 |
| NY Spine | HIPAAアクセス権の不履行 | 1 | $100,000 |
| Dignity Health, dba St. Joseph’s Hospital and Medical Center | HIPAAアクセス権の不履行 | 1 | $160,000 |
| Premera Blue Cross | リスク評価の不備、リスク管理の不備、ハードウェアおよびソフトウェア制御の不足、10,466,692人のPHIへの不正アクセス | 10,466,692 | $6,850,000 |
| CHSPSC LLC | リスク分析の未実施、情報システム活動のレビュー・セキュリティインシデント手順・アクセス制御の未実施、600万人超のePHIの侵害 | 6,121,158 | $2,300,000 |
| Athens Orthopedic Clinic PA | リスク分析の未実施、リスク管理と監査制御の欠如、HIPAAの方針・手順の未維持、ビジネスアソシエイト契約の不備、従業員へのHIPAAプライバシー規則研修の未実施 | 208,557 | $1,500,000 |
| Housing Works, Inc. | HIPAAアクセス権の不履行 | 1 | $38,000 |
| All Inclusive Medical Services, Inc. | HIPAAアクセス権の不履行 | 1 | $15,000 |
| Beth Israel Lahey Health Behavioral Services | HIPAAアクセス権の不履行 | 1 | $70,000 |
| King MD | HIPAAアクセス権の不履行 | 1 | $3,500 |
| Wise Psychiatry, PC | HIPAAアクセス権の不履行 | 1 | $10,000 |
| Lifespan Health System Affiliated Covered Entity | 暗号化の欠如、デバイスおよび媒体の管理の不備、ビジネスアソシエイト契約の欠如、20,431人の患者のePHIの不正開示 | 20,431 | $1,040,000 |
| Metropolitan Community Health Services dba Agape Health Services | HIPAAセキュリティ規則の長期にわたる組織的な不遵守 | 1,263 | $25,000 |
OCRのHIPAA罰金(2019年)
HIPAAの執行は2019年も高い水準で続きました。HIPAA違反を解決するため、HIPAA対象事業者とビジネスアソシエイトとの間で8件の和解が成立し、2件の民事制裁金が科されました。罰金は、前年までと同様のHIPAA規則違反を解決するために科されました。2019年には、OCRが新たに始めたHIPAAアクセス権イニシアチブに基づく最初の罰金も科されています。2つの対象事業者が、患者に診療記録の写しを、求められた形式で合理的な期間内に提供しなかった事案で和解しました。
2019年のOCRによるHIPAA和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| West Georgia Ambulance | リスク分析の不備、セキュリティ意識向上研修プログラムの欠如、HIPAAセキュリティ規則の方針・手順の未実施 | 500 | $65,000 |
| Korunda Medical, LLC | HIPAAアクセス権の不履行 | 1 or more | $85,000 |
| Sentara Hospitals | 違反通知の不備、ビジネスアソシエイト契約の不備 | 577 | $2,175,000 |
| University of Rochester Medical Center | フラッシュドライブ・ノートPCの紛失、暗号化なし、リスク分析の不備、リスク管理の不備、デバイス・媒体管理の欠如 | 43 | $3,000,000 |
| Elite Dental Associates | SNSでの開示、プライバシー実務に関する通知、PHIの不正開示 | Unconfirmed | $10,000 |
| Bayfront Health St Petersburg | HIPAAアクセス権の不履行 | 1 | $85,000 |
| Medical Informatics Engineering | リスク分析の不備、350万件の記録の不正開示 | 3,500,000 | $100,000 |
| Touchstone Medical imaging | BAA(ビジネスアソシエイト契約)なし、アクセス権の不備、リスク分析の不備、セキュリティインシデントへの対応の不備、違反通知の不備、メディア向け通知の不備、307,839人のPHIの不正開示 | 307,839 | $3,000,000 |
2019年のOCRによる民事制裁金
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Texas Department of Aging and Disability Services | リスク分析の不備、アクセス制御の不備、情報システム活動の監視の不備、6,617人の患者のePHIの不正開示 | 6,617 | $1,600,000 |
| Jackson Health System | プライバシー規則、セキュリティ規則、違反通知規則の複数の違反 | 25,661 | $2,154,000 |
OCRのHIPAA罰金(2018年)
2018年は、HIPAA違反に対する罰則が前年から増えました。2018年に合意された罰金は11件で、内訳は和解10件と民事制裁金1件です。この年は2つの記録が更新されました。1つは、HIPAA史上最大の和解が成立したことです。Anthem Inc.が、2015年に起きた7,880万件の記録の侵害を調べる中で見つかったHIPAA違反を解決するため、1,600万ドルを支払いました。もう1つは、OCRがHIPAA規則のコンプライアンス執行を始めて以来、HIPAA対象事業者が支払った罰金の総額が最大になったことです。その額は28,683,400ドルでした。
2018年のOCRによるHIPAA和解
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| Cottage Health | リスク分析とリスク管理の不備、BAAなし | 62,500 | $3,000,000 |
| Pagosa Springs Medical Center | 従業員のアクセス権の終了の不備、BAAなし | 557+ | $111,400 |
| Advanced Care Hospitalists | PHIの不正開示、BAAなし、セキュリティ対策の不足、2014年4月1日以前のHIPAAコンプライアンスの取り組みなし | 9,255 | $500,000 |
| Allergy Associates of Hartford | 記者へのPHIの開示、従業員への制裁なし | 1 | $125,000 |
| Anthem Inc | リスク分析の不備、システム活動のレビュー不足、検知された侵害への対応の不備、ePHIへの不正アクセスを防ぐ技術的制御の不足 | 78,800,000 | $16,000,000 |
| Boston Medical Center | 同意なしでの患者の撮影 | Unspecified | $100,000 |
| Brigham and Women’s Hospital | 同意なしでの患者の撮影 | Unspecified | $384,000 |
| Massachusetts General Hospital | 同意なしでの患者の撮影 | Unspecified | $515,000 |
| Filefax, Inc. | 紙媒体のPHIの不正開示:トラックに無防備なまま放置 | 2,150 | $100,000 |
| Fresenius Medical Care North America | 5件の侵害:調査でリスク分析の不備、ePHIの不正開示、電子機器に関する方針の欠如、暗号化の欠如、セキュリティ方針の不足、物理的保護措置の不足が判明 | 521 | $3,500,000 |
2018年のHIPAA違反に対する民事制裁金
| HIPAA規制対象事業者 | 理由 | 影響を受けた人数 | 金額 |
| University of Texas MD Anderson Cancer Center | ePHIの不正開示につながった3件の侵害、暗号化なし | 34,883 | $4,348,000 |
OCRのHIPAA罰金(2017年)
2017年のOCRによるHIPAA違反の罰則をまとめます。
2017年のOCRによるHIPAA和解
| HIPAA規制対象事業者 | 侵害の概要 | 影響を受けた人数 | 和解金額 |
| Memorial Healthcare System | 従業員によるPHIへの不正アクセス、提携医師の診療所へのPHIの不正開示 | 115,143 | $5,500,000 |
| Cardionet | 暗号化されていないノートPCの盗難 | 1,391 | $2,500,000 |
| Memorial Hermann Health System | 患者のPHIのメディアへの開示 | 1 | $2,400,000 |
| 21st Century Oncology | HIPAA違反の複数 | 2,213,597 | $2,300,000 |
| MAPFRE Life Insurance Company of Puerto Rico | 暗号化されていないUSBストレージデバイスの盗難 | 2,209 | $2,200,000 |
| Presense Health | 違反通知の遅延 | 836 | $475,000 |
| Metro Community Provider Network | ePHIを保護するセキュリティ管理プロセスの欠如 | 3,200 | $400,000 |
| Luke’s-Roosevelt Hospital Center Inc. | 患者の雇用主へのPHIの不正開示 | 1 | $387,000 |
| The Center for Children’s Digestive Health | ビジネスアソシエイト契約の欠如 | N/A | $31,000 |
2017年のHIPAA違反に対する民事制裁金
| HIPAA規制対象事業者 | 侵害の概要 | 影響を受けた人数 | 罰金額 |
| Children’s Medical Center of Dallas | 暗号化されていないデバイスの盗難 | 6,262 | $3,200,000 |
OCRのHIPAA罰金(2016年)
2016年は、HIPAA規則違反を解決するための罰金が過去最多となった年です。OCRは12件の和解に合意し、1件の民事制裁金を科しました。
2016年のOCRによるHIPAA和解
| HIPAA規制対象事業者 | 侵害の概要 | 影響を受けた人数 | 和解金額 |
| Feinstein Institute for Medical Research | 研究参加者のPHIの不適切な開示 | 13,000 | $3,900,000 |
| Advocate Health Care Network | デスクトップPCの盗難、ノートPCの紛失、ビジネスアソシエイト側でのデータへの不適切なアクセス | 3,994,175 | $5,550,000 |
| University of Mississippi Medical Center | 保護されていないネットワークドライブ | 10,000 | $2,750,000 |
| Oregon Health & Science University | 暗号化されていないノートPCの紛失、BAAなしでのクラウドサーバーへの保存 | 4,361 | $2,700,000 |
| New York Presbyterian Hospital | テレビ撮影クルーによる患者の撮影 | Unconfirmed | $2,200,000 |
| North Memorial Health Care of Minnesota | ノートPCの盗難、ビジネスアソシエイトへの不適切な開示 | 299,401 | $1,550,000 |
| St. Joseph Health | 検索エンジンを通じてPHIが閲覧可能になった | 31,800 | $2,140,500 |
| Raleigh Orthopaedic Clinic, P.A. of North Carolina | ビジネスアソシエイトへの不適切な開示 | 17,300 | $750,000 |
| University of Massachusetts Amherst (UMass) | マルウェア感染 | 1,670 | $650,000 |
| Catholic Health Care Services of the Archdiocese of Philadelphia | モバイルデバイスの盗難 | 412 | $650,000 |
| Care New England Health System | 暗号化されていないバックアップテープ2本の紛失 | 14,000 | $400,000 |
| Complete P.T., Pool & Land Physical Therapy, Inc. | PHIの不適切な開示(ウェブサイトの体験談) | Unconfirmed | $25,000 |
2016年のHIPAA違反に対する民事制裁金
| HIPAA規制対象事業者 | 侵害の概要 | 影響を受けた人数 | 罰金額 |
| Lincare, Inc. | 不適切な開示(保護されていない書類) | 278 | $239,800 |
HIPAA違反の罰則に関するよくある質問
HIPAA違反の罰金の上限はいくらですか
HIPAA違反の1件あたりの罰金の上限は、現在71,162ドルです。ただし、上限額が科されるような事態が、単一の違反だけで起きることはまれです。例えば、データ侵害の原因として、リスク分析の未実施、セキュリティ意識向上研修プログラムの未提供、そしてパスワード共有の未防止が重なる場合があります。
HIPAA違反の結果として何が起こりますか
HIPAA違反の結果は、違反の性質、その背景にある理由、与えた被害の大きさ、組織の過去のコンプライアンス歴によって異なります。大半のHIPAA違反は意図的な無視によるものではありません。HHSのOCRは、初めてのHIPAA違反であれば、まず技術的支援や是正措置計画によって解決を図ります。
知らずにHIPAAに違反した場合の民事制裁金は
知らずにHIPAAに違反した場合の民事制裁金は、知っていて違反した場合と変わりません。プライバシー規則とセキュリティ規則が存在してから20年以上がたっています。前OCR局長のRoger Severino氏の言葉を借りれば、「知らずにHIPAAに違反した場合の民事制裁金は、セキュリティを軽視したことへの罰則」です。知らずにHIPAAに違反することに、言い訳は通用しません。
連邦医療関連法の違反を処罰する区分とは
連邦医療関連法の違反を処罰する区分は、どの法律、あるいは法律のどの条項に違反したかによって大きく異なります。例えばHIPAA違反の罰則には、民事の処罰区分が4つ、刑事の処罰区分が3つあります。一方、他の連邦医療関連法(例えば社会保障法)では、違反を処罰する区分が数十に及ぶこともあります。
第3区分の違反では、どのような刑事上の結果があり得ますか
第3区分の違反とは、個人的利益や商業上の利益のため、または悪意を持って、PHIを不正かつ故意に取得することです。この場合の刑事上の結果は、最長10年の禁錮、または最大250,000ドルの罰金、あるいはその両方です。これらの罰則を追及するのは、HHSのOCRではなく司法省です。
HIPAA違反の罰金はいくらですか
HIPAA違反の罰金(1件あたり、2026年1月時点)は次のとおりです。
第1区分:$145から$35,505.50
第2区分:$1,461から$73,011
第3区分:$14,602から$73,011
第4区分:$73,011から$2,190,294
HHSのOCRが科すHIPAA違反の罰金に加えて、州司法長官が別途、HIPAA違反の罰金を科すことがある点にも注意が必要です。違反の性質や州法によっては、影響を受けた個人が、HIPAA違反を犯した組織に対して集団訴訟を起こせる場合もあります。
是正措置計画とは何ですか
是正措置計画は、HIPAA違反の根本的な原因に対処するための措置で構成されます。計画の内容は、違反の性質に応じて決まります。通常、対象事業者とビジネスアソシエイトは、コンプライアンス上の不備を埋めるために方針を策定または改訂します。新たな方針や改訂した方針が従業員の業務に影響する場合は、それらに関する研修も求められます。
HIPAA違反の罰則は常にデータ侵害に関係していますか
HIPAA違反の罰則は、必ずしもデータ侵害に関係するわけではありません。上の表からも分かるように、複数の対象事業者が、認められた30日以内に患者へ診療記録へのアクセスを提供しなかったことで、罰金を科され、または和解に至っています。ビジネスアソシエイトにePHIを開示する前にビジネスアソシエイト契約を結んでいなかったことで、罰金を科された対象事業者もあります。これらのHIPAA違反の罰則に、保護されていないPHIの侵害は関係していません。
公民権局はどのようにHIPAA違反を知るのですか
公民権局がHIPAA違反を知る経路は複数あります。例えば、対象事業者は、保護されていないPHIの侵害を60日以内に報告しなければなりません(侵害が500人未満の場合は年1回の報告)。患者は、OCRの苦情ポータルを使って、医療情報へのアクセスの遅延や拒否を報告できます。対象事業者の従業員には、不遵守を報告した場合の内部告発者保護が認められています。
一般的な不遵守の慣行が原因で違反が起きた場合は
一般的な不遵守の慣行が原因でHIPAA違反が起きた場合、罰則は、違反の性質、違反の結果、違反者の過去のコンプライアンス歴によって決まります。多くの場合、罰則は再研修とコンプライアンス監視プログラムです。監視は、組織の費用負担で第三者機関が行う場合もあります。
HIPAA違反は刑事事件になりますか
個人が個人を特定できる医療情報を故意に、かつ不正に開示した場合、HIPAA違反は刑事事件になります。その場合、違反は司法省に付託され、刑事捜査の対象となることがあります。社会保障法§1320d-6に基づく刑事犯罪で有罪になれば、最大250,000ドルの罰金と最長10年の禁錮が科されます。
HIPAA違反で禁錮刑を受けた人はいますか
HIPAA違反で禁錮刑が科されるのはまれですが、実際に起きています。例えば、従業員が、なりすまし犯罪のため、あるいは私的利益のために売却する目的でPHIを盗んで有罪となった場合です。違反が禁錮刑に至らなくても、問題を起こした従業員は罰金を科され、職を失い、診療免許を取り消される可能性が高くなります。従業員がどのようにデータにアクセスしたかによっては、対象事業者とビジネスアソシエイトも、同じ違反で罰金を科されることがあります。
HIPAA違反の罰金は誰が科しますか
HIPAA違反の罰金を科すのは、たいてい保健福祉省(HHS)の公民権局です。ただし、州司法長官や連邦取引委員会(FTC)がHIPAA違反の罰金を科すこともあります。違反が刑事犯罪の性質を持つ場合は、司法省が加害者を刑事訴追でき、これも罰金につながる場合があります。
メディケア・メディケイドサービスセンター(CMS)にも、HIPAA管理要件(45 CFR Part 162)の違反に罰金を科す権限があります。CMSはこれまでその権限を行使しておらず、Part 162の違反は技術的支援と是正措置計画で解決する方針を取っています。
HIPAA違反の罰則は常に金銭的なものですか
HIPAA違反の罰則は、必ずしも金銭的なものではありません。実際、HHSのOCRが罰金を科したのは、HIPAA違反として調査した案件の約2%にすぎません。州司法長官やFTCによる罰則は、さらにまれです。HIPAA違反の大半は、自主的なコンプライアンスの実施、技術的支援、または是正措置計画によって解決されています。
州司法長官はどのようなHIPAA罰則を科しますか
州司法長官がHIPAA罰則を科せるのは、HIPAA違反によって州民が不利益を受けたと考えられる理由がある場合です。その場合、州司法長官は州民に代わって民事訴訟を起こすことができます。罰金は、違反1件(影響を受けた住民1人あたり)で100ドルから、違反類型ごと(影響を受けた住民1人あたり)で25,000ドルまでの範囲です。
CMSはHIPAA違反の罰金を科せますか
CMSは、違反がHIPAA管理要件(45 CFR Part 162)に関係する場合、HIPAA違反の罰金を科せます。CMSはこれまでのところ、HIPAA違反の罰金を科す権限を行使しておらず、Part 162に関する苦情は、自主的なコンプライアンス、技術的支援、是正措置計画で解決しています。
FTCはいつHIPAA違反の罰則を科せますか
FTCがHIPAA違反の罰則を科せるのは、HIPAAの対象外の個人や組織で、保護されていないPHIのデータ侵害が起きた場合、またはデータ侵害後に個人への通知を怠った場合です。HIPAAの対象外の健康データを作成・保管する組織には、通常、ベンダーのサーバーとデータをやり取りする個人向けの健康機器やウェアラブルのベンダーが含まれます。
病院のボランティアがHIPAAに違反した場合の罰則は
病院のボランティアによるHIPAA違反の罰則は、有給の従業員が違反した場合と同じです。同様に、患者がHHSの公民権局に苦情を申し立てて調査が行われても、調査で違反者の雇用上の地位は考慮されません。対象事業者は、ボランティア、学生、従業員を問わず、すべての従業員にHIPAAの方針・手順について研修を行うことが義務づけられているためです。
HIPAA違反の罰金はいくらになりますか
HIPAA違反の罰金額は、違反の性質、違反の結果、違反者の過去のコンプライアンス歴、違反の調査に協力する姿勢、違反の再発を防ぐ措置がどれだけ速やかに講じられたかによって決まります。HHSの公民権局が、他の対象事業者に「メッセージを送る」ためにHIPAA違反の罰金を使うこともあります。
医学生がHIPAAに違反した場合の結果は
医学生がHIPAAに違反した場合の結果は、勤務先の医療機関の制裁方針によって決まります。違反が深刻な結果を招いていなければ、通常は口頭での警告になります。ただし、口頭での警告は人事ファイルに記録され、将来の就職に影響する可能性があります。
HIPAAの罰金と罰則は誰が決めますか
HIPAAの罰金と罰則は、実はHIPAAより前から存在していました。もともとは、医療提供者が連邦機関(メディケアなど)に対して行う、治療に関する不正請求に関連するものでした。2005年、保健福祉省(HHS)が執行規則を公表した際、罰金と罰則はHIPAAの条文で引き上げられ、プライバシー規則とセキュリティ規則の違反にも適用されるようになりました。
その後、2009年のHITECH法により、議会がHIPAAの罰金と罰則を引き上げました。2015年以降、HHSの公民権局が科す罰金と罰則は、インフレを反映して毎年調整されています。州司法長官が科せるHIPAAの罰金と罰則は、HITECH法の成立以降、引き上げられていません。HIPAAの刑事違反に対する罰金と罰則も同様です。
HIPAA違反の罰金は、違反の種類ごとに常に同じですか
HIPAA違反の罰金は、違反の種類ごとに同じになることもあります。しかし、管理簡素化規定の§160.408に基づき、保健福祉長官はHIPAA違反の罰金額を決める際、複数の要素を考慮しなければなりません。
HIPAA違反の費用はどのくらいですか
HIPAA違反の費用は、違反の性質、責任者、そして結果によって異なります。例えば、過去に不遵守の記録がない対象事業者の従業員が、最小限必要な範囲を超えてPHIを開示した場合は、おそらく口頭での警告を受け、追加研修を受けることになります。
一方、セキュリティ規則の保護措置を意図的かつ故意に怠り、その過失の結果として数千人の患者に影響するデータ侵害を起こした医療機関は、数百万ドルの罰金を科される可能性が高いでしょう。この2つの両極の間では、社内で報告されるか、HHSの公民権局に通知されるかを問わず、大半の違反に何らかの費用が発生します。HIPAA違反とそれに伴う罰金を避けて評判を守ることは、対象事業者にとって利益になります。対象事業者は、HIPAAロゴを使って、患者にHIPAA遵守をアピールすることもできます。
患者はHIPAA違反に対して損害賠償を請求できますか
患者は、HIPAA法に基づいてHIPAA違反の損害賠償を請求することはできません。ただし、多くの州には、プライバシー、セキュリティ、または違反通知に関する法律があり、違反の性質と被害の程度によっては私人訴権が認められています。HIPAA対象事業者やビジネスアソシエイトの過失によって被害を受けたと感じる個人は、弁護士に独自に法的助言を求めるべきです。
HIPAA不遵守に対する罰則とは何ですか
HIPAA不遵守に対する罰則は、違反の性質、HIPAAのどの条項に違反したか、違反の結果によって異なります。不遵守の当事者が誰かによっても変わります。例えば、従業員の不遵守に対する罰則は、おそらく口頭または書面での警告です。一方、対象事業者の不遵守に対する罰則は、技術的支援から罰金まで幅があります。
PHIを誤って流出させたが、適切な注意は払っていた企業に対して、HIPAA/HITECHが定める罰金は
PHIを誤って流出させたが適切な注意は払っていた企業に対して、HIPAA/HITECHが定める罰金は、過失の程度が「認識の欠如」にあたる第1区分の罰金です。現時点(2026年1月)の罰金額は、1件あたり145ドルから36,505.50ドルの間です。この金額は、2026年のインフレ乗数を適用するため、再び引き上げられる見通しです。
最終包括規則によると、HIPAA違反1件あたりの罰金の上限はいくらですか
最終包括規則によると、HIPAA違反1件あたりの罰金の上限は150万ドルです。ただし、150万ドルを上限とする段階的なHIPAA罰則体系は、2009年にHITECH法が導入し、2013年に最終包括規則が採用したものである点に注意が必要です。2015年以降、HIPAA違反1件あたりの罰金の上限は、インフレを反映して毎年引き上げられています。
HIPAA違反の刑事罰とは何ですか
HIPAA違反の刑事罰は、犯行の動機によって異なります。社会保障法§1177によると、対象事業者が保有する個人を特定できる医療情報を取得、開示、使用する者(または使用させる者)は、最大50,000ドルの罰金、最長1年の禁錮、あるいはその両方を科される可能性があります。
ただし、虚偽の口実で犯行に及んだ場合は、罰金が最大100,000ドル、禁錮が最長5年に引き上げられます。個人を特定できる医療情報を、商業上の利益、個人的利益、または悪意による加害のために、販売、移転、使用する意図で犯行に及んだ場合は、罰金が最大250,000ドル、禁錮が最長10年に引き上げられます。
看護師がHIPAAに違反した場合の結果は
看護師がHIPAAに違反した場合の結果は、たいてい、違反の性質、違反の影響、看護師の過去のコンプライアンス歴、対象事業者の制裁方針の内容によって決まります。通常、影響が軽微な初回の違反であれば、口頭での警告か再研修で済みます。しかし、重大な違反や繰り返しの違反では、書面での警告、停職、解雇へとエスカレートする可能性があります。
個人に対するHIPAA違反の罰金はありますか
個人に対するHIPAA違反の罰金はありません。ただし、個人がHIPAA対象事業者またはビジネスアソシエイト(例えばフリーランスのカウンセラー)に該当し、その立場でHIPAAに違反した場合は別です。対象事業者やビジネスアソシエイトに雇用されている個人は、民事上の違反で罰金を科されることはありません。ただし、違反が刑事事件とみなされて司法省に付託された場合は、罰金を科される可能性があります。
PHIを意図的に流出させ、是正もしなかった場合の最低罰金額は
PHIを意図的に流出させ、是正もしなかった場合の最低罰金額は、違反者が対象事業者またはビジネスアソシエイトであれば、現在68,928ドルです。違反者が対象事業者またはビジネスアソシエイトの従業員で、刑事上の意図を持って意図的にHIPAAに違反した場合、最低罰金額の定めはありません。裁判所は最大250,000ドルまでの罰金を決定できます。
HIPAAの民事制裁金とは何ですか
HIPAAの民事制裁金とは、HIPAA違反を理由に、HIPAA対象事業者やビジネスアソシエイトに科されることがある罰金です。この用語は、HIPAA罰則と略されることもあります。違反者がHHSの公民権局と和解を交渉し、民事制裁金をめぐる長期化しかねない(費用もかさむ可能性のある)争いを避ける場合は、HIPAA和解と呼ばれることもあります。
HIPAA違反は州ごとに異なる制裁を受けますか
HIPAA違反は、州ごとに異なる制裁を受けるわけではありません。ただし、地域によっては、州司法長官が他の州より積極的に、対象事業者に対するHIPAA違反の制裁を追及することがあります。その理由は、その州がHIPAAより厳格なプライバシー規制やデータセキュリティ規制を持っていること、あるいはHIPAA違反の影響を受けた州民が多数に上ることなどが考えられます。
翻訳元: https://www.hipaajournal.com/what-are-the-penalties-for-hipaa-violations-7096/