インフォスティーラー型マルウェアがAI開発環境にまで標的を広げ、認証ファイルを収集しています。こうしたファイルが盗まれると、パスワードをリセットしても不正アクセスが維持される可能性があります。
SpyCloudによると、2026年8月以降に再捕捉したWardenStealerの固有の感染は13万件を超えました。
今回の調査結果が示すのは、AIモデルの脆弱性ではなく、汎用的な認証情報窃取の拡大です。攻撃者はエンドポイントを侵害したうえで、予測しやすいアプリケーションのディレクトリから価値の高い機密情報を収集します。
StudySecurity
Gen Digitalも、複数のインフォスティーラーファミリーにわたるこの広範な動きを独自に確認しています。
WardenStealerはRustで書かれたWindows向けインフォスティーラーで、サービスとして販売されています。ブラウザの認証情報、暗号資産の情報、メッセージングアカウントに加え、AIアプリケーションのデータも一括して盗み出します。
SpyCloudは、回収したログからClaude Codeのアクセストークンとリフレッシュトークン、接続済みのModel Context Protocol(MCP)の認証情報、アカウント設定、CLAUDE.mdの指示内容を確認しました。
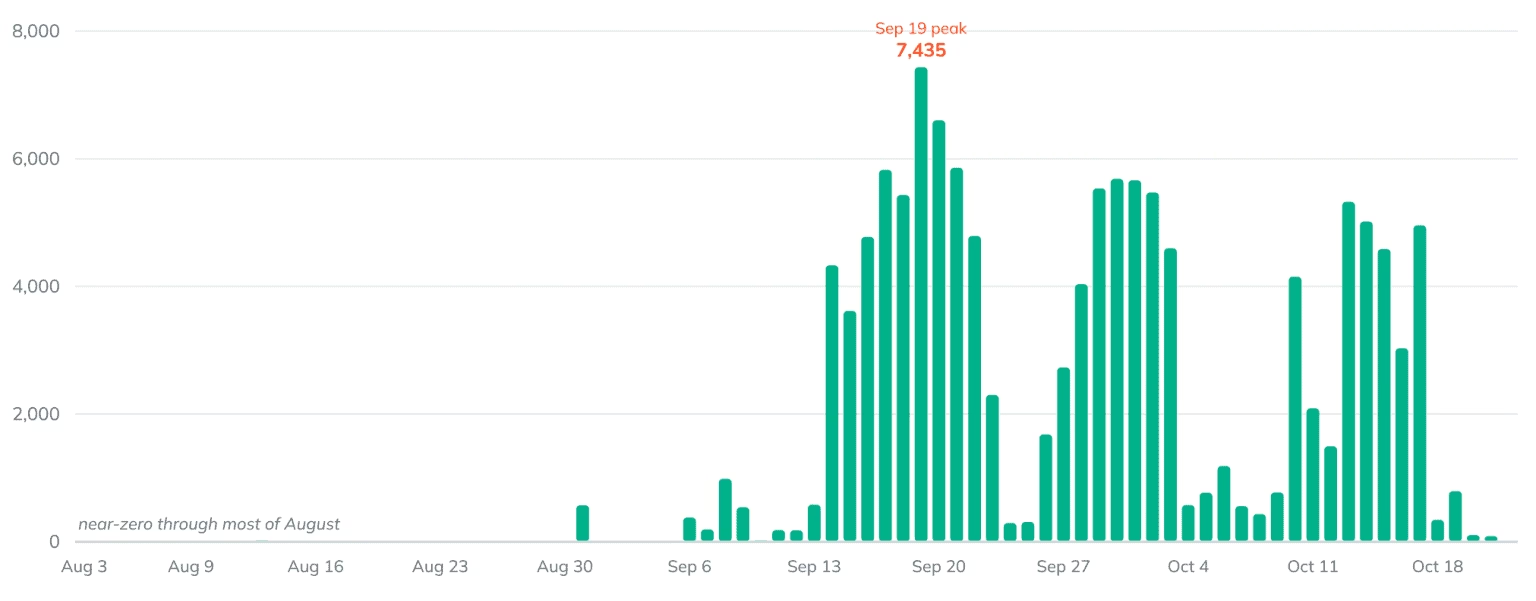
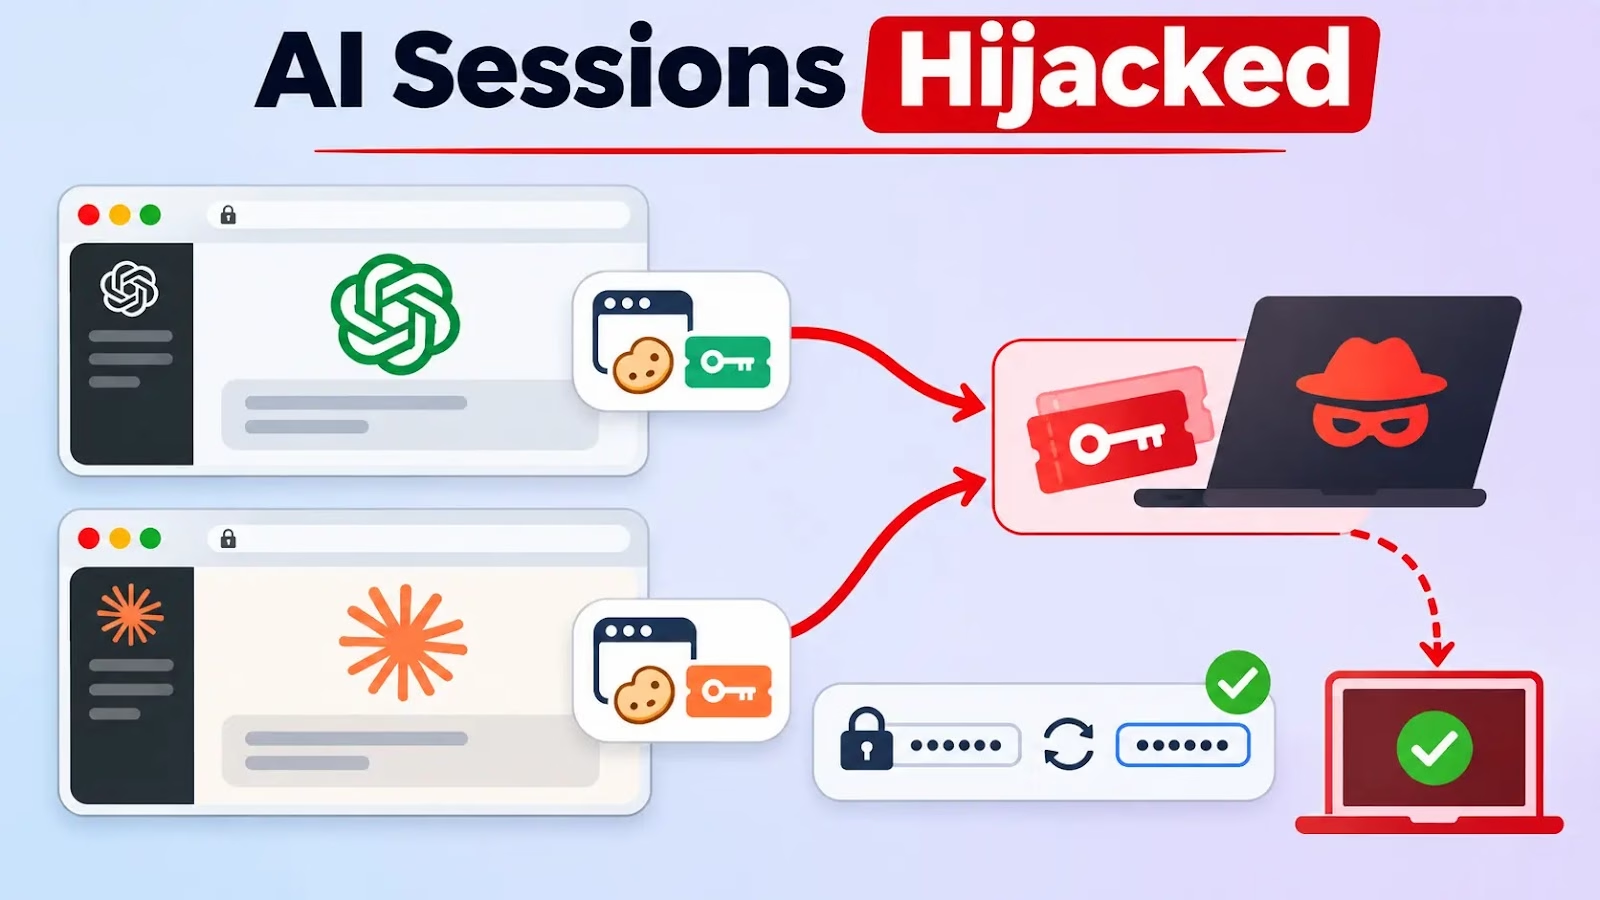
SpyCloudの研究者によると、WardenStealerとAokiは、Claude Code、Codex、Cursor、GitHub Copilot、デスクトップ版AIアプリケーションに関連するセッションCookie、OAuthトークン、APIキー、設定ファイルを収集しています。
乗っ取られるAIセッション
Codexから収集されたデータには、APIキーを含む認証情報やOAuthトークンが含まれていました。これらが流出すると、被害はサブスクリプションにとどまりません。権限や設定によっては、連携先のサービスを通じて、リポジトリ、クラウド環境、開発インフラにまで侵害が広がる恐れがあります。
Telegramでのやり取りを収集した結果、AIアカウントやAPIキー、セッションがすでに価格の付いた商品として扱われていることがわかります。市場は、収集、卸売り、小売りという同じ階層構造で組織化されています。
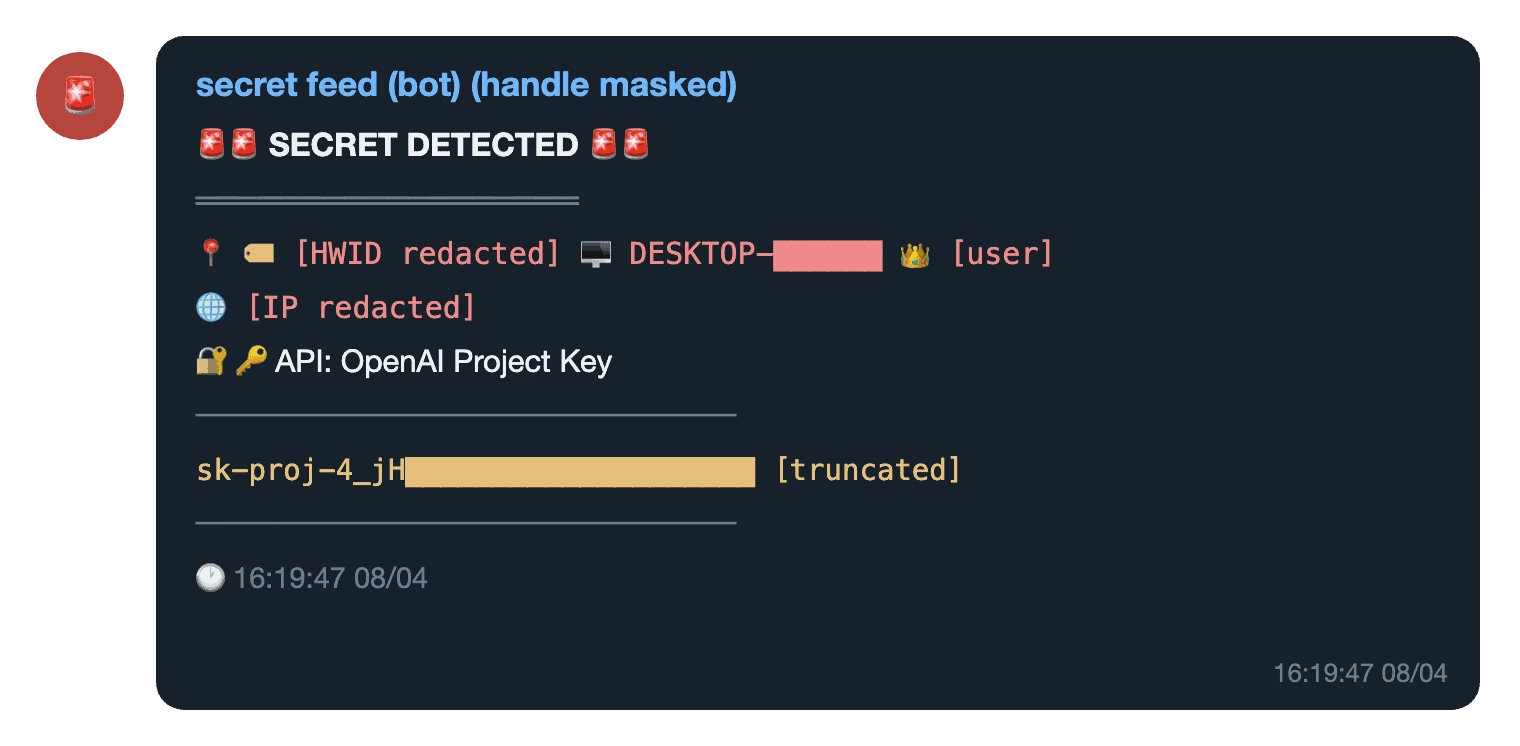
Gen Digitalは、盗まれた設定情報によってあらゆる連携機能が自動的に使えるようになるわけではないと注意を促しています。
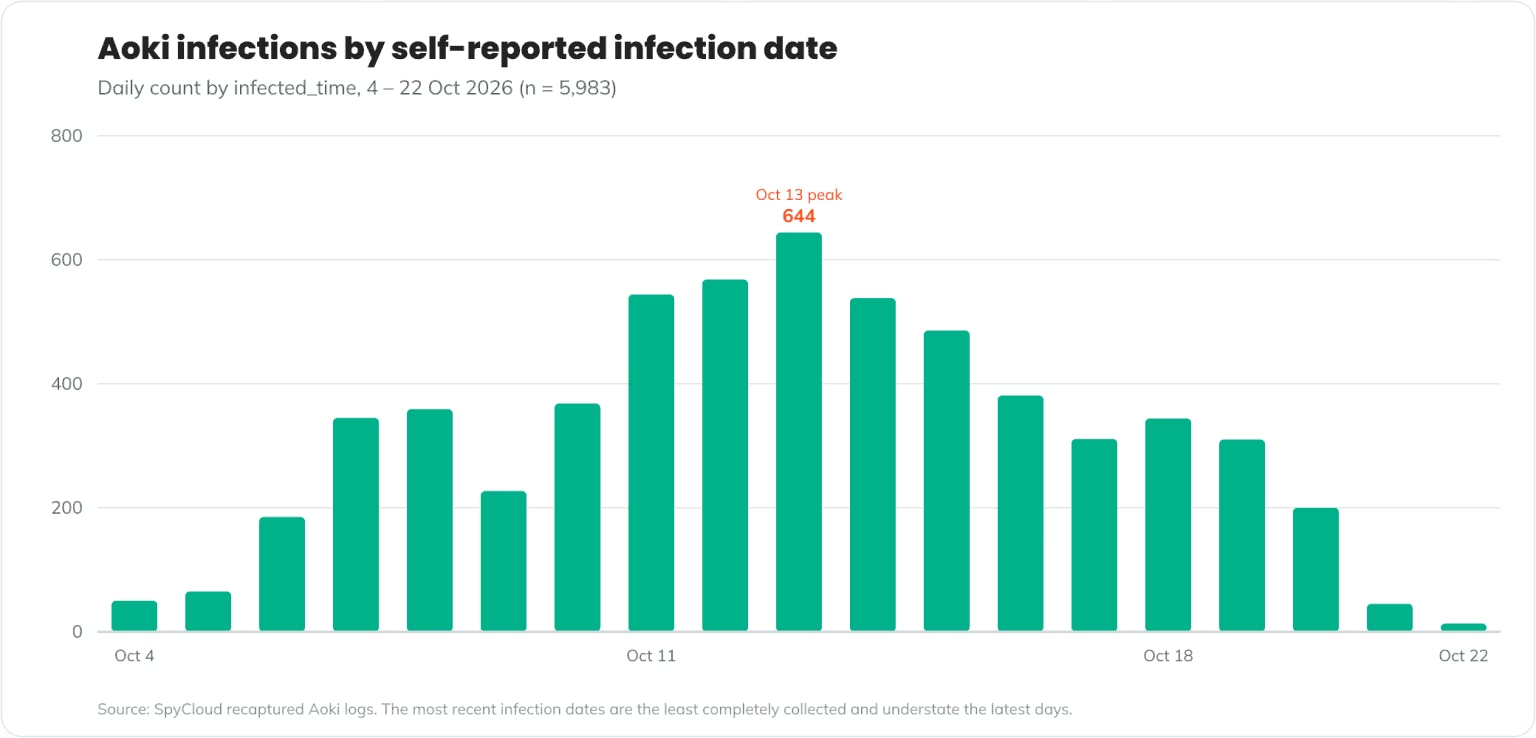
Aokiは、より明確に整理された方法で情報を収集します。回収されたログには「AI Sessions」ディレクトリがあり、ChatGPT、Claude Code、Claude Desktop、Codex、GitHub Copilot、Cursorごとに収集データが分けられていました。
SpyCloudは、Goでコンパイルされた複数のWindows向けサンプルを特定しました。これらは%TEMP%\akg_で始まる一時パスを使用し、neihite[.]ccと通信します。
問題の核心は、アクセス権の無効化にあります。パスワード、セッションCookie、APIキー、OAuthトークンは、それぞれ別の認証アーティファクトです。
1つを変更しても、ほかが無効になるとは限りません。アクセスが維持されるかどうかは、プロバイダーが定める有効期限、失効、セッション管理の仕組みによって決まります。リフレッシュトークンがあれば、新しいアクセストークンを取得して、アクセスを延長される可能性もあります。
攻撃者が有効なセッションCookieを再利用すれば、通常は多要素認証(MFA)が求められる新規ログインを回避できる場合もあります。
これは暗号技術的にMFAを破るものではなく、被害者がすでに完了した認証を悪用する手口です。Anthropicは以前、インフォスティーラーによるClaudeアカウントの不正利用に対し、影響を受けたセッションを終了し、保存されていた支払い方法を削除する対応をとりました。
SpyCloudが地下市場で確認したところ、AIサブスクリプションやAPIクレジットは、40%から91%の割引で売られていました。
卸売りサービスでは、アップロードされたキーに対し、請求額の最大35%の手数料が供給者に支払われる仕組みも提示されていました。ただし研究者は、宣伝されている認証情報のすべてがマルウェア由来であると立証できたわけではありません。フィッシング、公開された機密情報、不正な登録に由来するものも含まれる可能性があります。
こうした市場がLLMjackingを支えています。LLMjackingとは、無許可の利用者が推論リソースを使い、その料金が正規の顧客に請求される攻撃です。
Sysdigが2024年5月に実施した調査では、4つのAWSリージョンでClaudeが最悪の形で悪用された場合、1日あたり46,080ドルの被害が生じうると推定されました。
この金額はクォータに基づく推定値で、被害者への実際の請求額が確認されたものではありません。同調査では、元の認証情報を隠したままアクセスを集約するリバースプロキシについても説明されています。
インシデント対応担当者は、開発者のエンドポイントで発生するインフォスティーラー調査のすべてに、AIの認証情報を含めて対処する必要があります。
端末を封じ込めてクリーンな状態に戻したら、信頼できる別のシステムを使って、セッションの失効、流出したAPIキーや連携用シークレットのローテーション、OAuth許可の確認を行ってください。あわせて、不審な利用状況、請求額の急増、見覚えのない接続元アドレス、連携サービスでの動きも調べる必要があります。
最後に、盗まれたプロンプト、履歴、プロジェクトファイルに機密情報が含まれていないかを評価してください。対策としては、保護された認証情報ストレージの利用、権限の最小化、トークンの有効期間の短縮が望まれます。
復旧には、盗まれたアクセス用アーティファクトの無効化が欠かせません。最初にアクセスを確立したパスワードを変更するだけでは不十分です。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのSandboxをSOCに導入しましょう。
AuditSecurity
翻訳元: https://gbhackers.com/ai-sessions-hijacked/