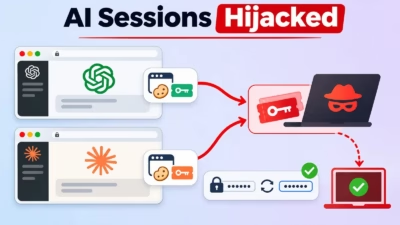
SpyCloudの調査によると、標的にはClaude Code、OpenAI Codex、Cursor、GitHub Copilot、そしてClaudeとChatGPTのデスクトップアプリが含まれます。
SpyCloudは、2026年8月以降、WardenStealerの固有の感染13万件以上からログを回収したと報告しています。これらの攻撃には、AIモデルの新たな脆弱性は必要ありません。
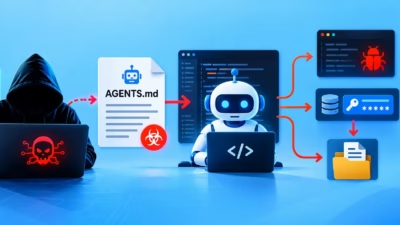
被害者のコンピュータ上ですでに動作しているマルウェアが、予測可能な場所から価値の高いファイルをコピーするだけです。Gen Digitalも、AIの認証情報、会話履歴、プロジェクト情報を盗む動きが広がっていることを独自に確認し、文書化しています。
WardenStealerはRustで書かれたWindows向けのインフォスティーラーで、マルウェアのサブスクリプション方式で販売されています。SpyCloudが最初に確認したのは2026年8月3日です。
収集対象は、ブラウザの認証情報、暗号資産データ、メッセージングアプリ、リモートアクセスツール、AIソフトウェアなど多岐にわたります。
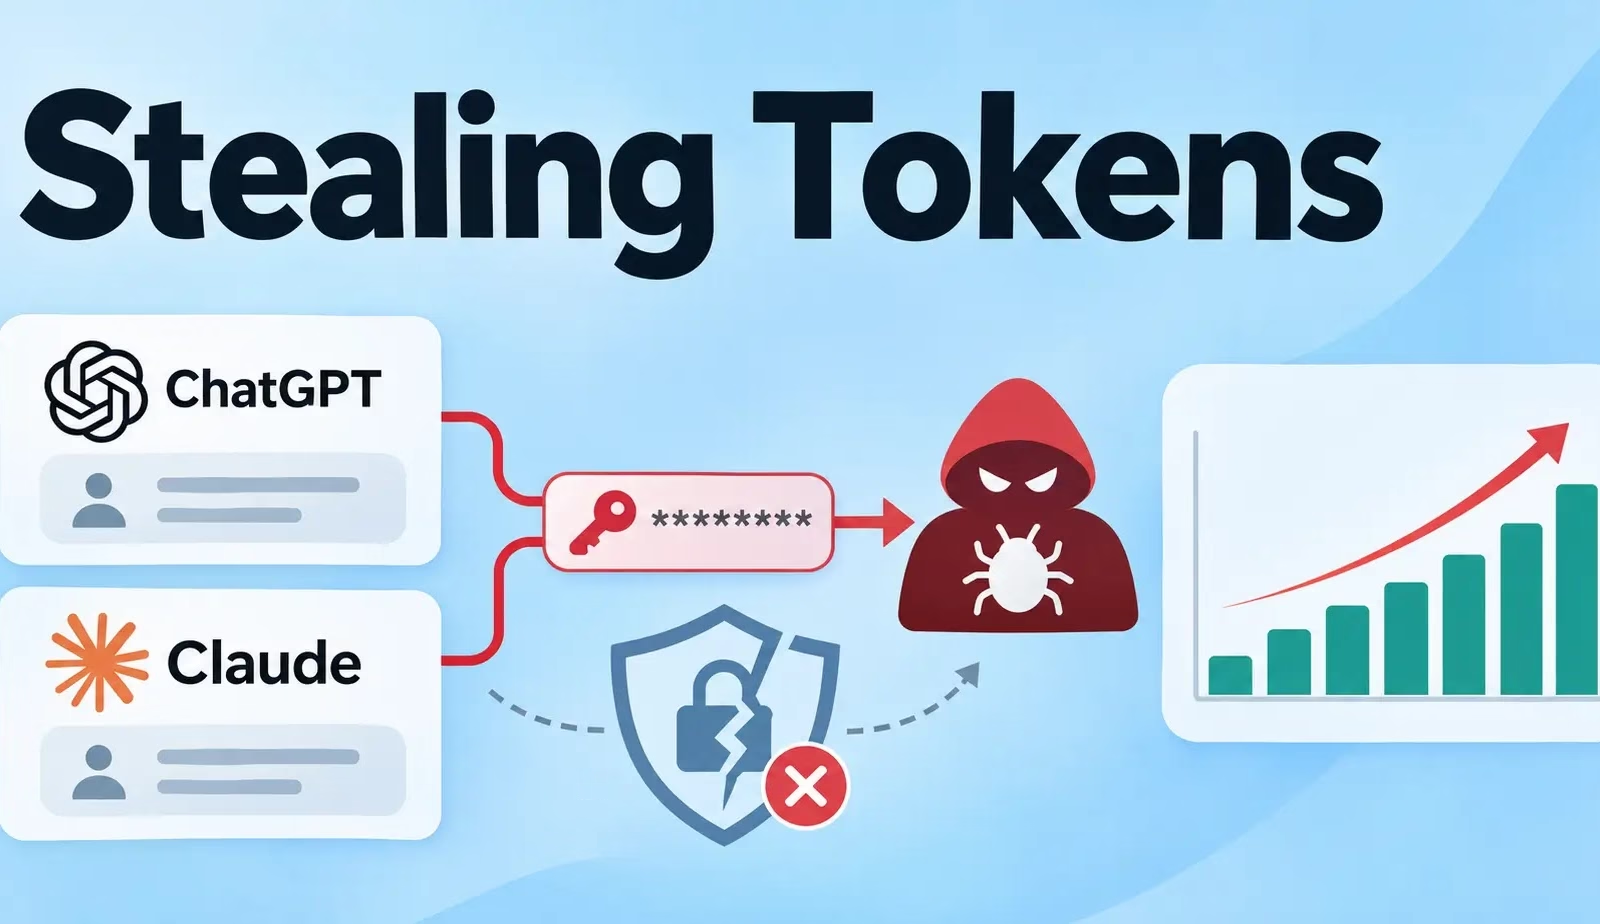
回収されたClaude Codeのファイルには、OAuthのアクセストークンとリフレッシュトークン、アカウント情報、接続先のModel Context Protocol(MCP)サーバーの認証情報が含まれていました。
MCPは、AIアシスタントを外部のツールやデータソースに接続する仕組みです。Codexのファイルには認証情報が含まれ、Claude Desktopのフォルダからは設定情報と利用状況が流出していました。
Aokiは、2026年10月4日にSpyCloudの回収データに現れました。Go言語で書かれたこのWindows向けマルウェアは、盗んだAI関連データを「AISessions」フォルダにまとめ、対応アプリケーションごとに別々のディレクトリに整理します。
リフレッシュトークンがあれば、アクセスを延長できる場合があります。ただし、持続できるかどうかはトークンのスコープ、有効期限、失効の状況、プロバイダーの管理機能によって異なります。パスワードをリセットしても、すべての認証情報が無効になるとは限りません。
SpyCloudの調査によると、アンダーグラウンドの販売者は、AIのサブスクリプションやAPIクレジットを40%から91%引きで宣伝しています。卸売サービスでは、アップロードされたキーに対し、供給者に請求額の最大35%の手数料を支払うとされています。
この市場が、LLMjackingを支えています。LLMjackingとは、犯罪者が他組織の認証情報を使い、有料のAIリソースを不正に消費する手口です。
Sysdigは2024年5月、複数のリージョンでClaudeが悪用される最悪のシナリオでは、1日あたりの被害額が46,000ドルを超える可能性があると試算しました。この数字はモデルに基づく想定上のリスクであり、実際の被害者に請求された額ではありません。
盗まれた設定からは、接続されているサービスが判明することもあります。プロンプトの履歴からは、ソースコードや社内システム、機密情報が漏れる恐れもあります。AIアカウント以外にどこまでアクセスされるかは、付与されていた権限と、再利用可能な認証情報の有無によって決まります。
防御側は、開発者向けエンドポイントの調査では必ずAIアプリケーションも対象に含めるべきです。クリーンなデバイスから、有効なセッションを失効させ、漏洩したAPIキーとOAuth認証情報をローテーションしてください。あわせてMCP接続を見直し、通常と異なる消費がないか調べる必要があります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/infostealers-hijack-ai-accounts/