フォレンジックツールの購入では、相反する2つのプレッシャーがかかります。1つは案件数の現実(大半はモバイル端末で、常に未処理案件を抱えています)、もう1つは法廷での耐久性(あらゆる調査結果が反対尋問に耐えなければなりません)です。
本ガイドでは、商用スイート、現場向けキオスク、多くのラボが暗黙のうちに頼っているオープンソースの定番ツールまで、11製品を用途別に評価します。フォレンジックにおける「最良」とは、手元で扱う証拠の種類に最も適していることを意味するためです。
企業のDFIR担当者は、案件がラボの手に余る場合に備えて、DFIRサービスガイドもあわせてご覧ください。
評価方法
評価は調査に基づき、5つの基準で行いました。用途別のアーティファクト抽出の深さ、証拠としての防御力(法廷での実績、証拠保全の厳格さ)、案件量に対する使い勝手、対応プラットフォーム、ライセンス費用の5点です。有料の掲載枠はありません。
1. Cellebrite:モバイル解析の門番
Cellebriteは、商用フォレンジック製品の中で最も深いアクセス技術の研究を誇ります。ロックされた端末からの抽出では競合が追随する立場にあり、数千のアプリバージョンを解析でき、Pathfinderの分析機能でダンプデータをタイムラインに変換します。
最も深い機能は上位ティアに限定されており、その強力さゆえにガバナンス面でも厳しい目が向けられます。
主な機能:抽出の深さで首位、幅広いアプリ解析、分析レイヤー。
価格体系:ティア制の席数・ユニット単位ライセンス。
評価:スマートフォンが開くとしたら、多くの場合その理由はこの製品です。
2. Magnet Forensics:解析官のコックピット
Magnet Axiomは、モバイル、ディスク、クラウドのアーティファクトを1本の調査用タイムラインに統合します。解析官から高く評価されるアーティファクト復元の技術に加え、ラボのパイプラインを自動化するAutomate、AIによるレビュー支援を備えています。未処理案件の山という課題に対する、最も包括的な回答です。
主な機能:複数ソースを横断するタイムライン、アーティファクト復元、ラボの自動化。
価格体系:スイート単位のライセンス。
評価:証拠が物語に変わる場所です。
3. OpenText(EnCase):法廷のベテラン
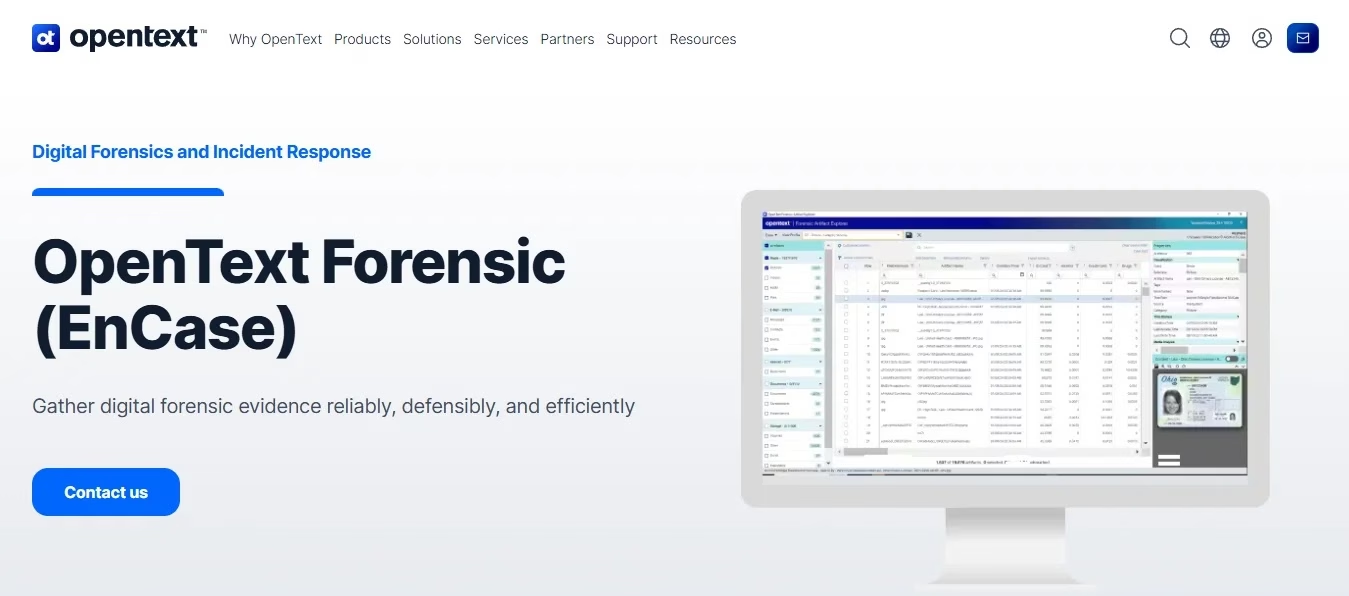
OpenText EnCaseのE01形式と数十年にわたる証拠採用の前例は、フォレンジックの基盤そのものです。ディスクレベルの厳密さに加え、企業向けのエンドポイント調査製品群も備えています。使い勝手では新興の競合が上回りますが、防御力が決定的な制約となる場面では、その実績が今も法廷で説得力を持ちます。
主な機能:証拠採用の実績、ディスク解析の深さ、企業向けの対応範囲。
価格体系:席数単位のライセンス。
評価:法廷がすでに知っている形式です。
4. Exterro(FTK):ラボの重機
Exterro FTKは、データベースを基盤とした分散処理により、大規模な証拠セットを高速にインデックス化し、大量処理でも安定して動作します。法務部門への引き継ぎに向けて、Exterroのeディスカバリーとプライバシー関連の製品群も隣接しています。未処理案件がボトルネックになっている環境では、処理性能を重視する選択肢です。
主な機能:処理速度、大量処理時の安定性、法務スイートとの連携。
価格体系:スイート単位のライセンス。
評価:ラボの重機です。
5. Wireshark:パケット解析の柱
Wiresharkは、無料で使えるネットワークフォレンジックの標準ツールです。パケットキャプチャとプロトコル解析を担い、通信に関わる調査では最終的に必ず開くことになります。ディセクターのエコシステムは、商用の競合も及びません。ケース管理プラットフォームではなく、あくまで顕微鏡であり、ラボそのものではありません。
主な機能:プロトコル解析の深さ、キャプチャ分析、誰もが使いこなせる汎用性。
価格体系:無料/オープンソース。
評価:すべての解析官が使いこなすべき、パケットの顕微鏡です。
6. Google(GRR):リモート多数端末の収集役
GRR Rapid Responseは、大規模な端末群を対象にライブフォレンジックを行うオープンソースのツールです。1つのコンソールから、数千台のエンドポイントに対してアーティファクトのリモート収集、メモリやファイルの取得ができます。
商用エージェントが届かない領域での、企業インシデント対応における収集の基盤となります。ただし、運用には自社のエンジニアリング体制が必要です。
主な機能:大規模端末群へのライブ収集、リモートでのトリアージ、オープンソースによる証拠管理。
価格体系:無料/オープンソース(自社運用)。
評価:全社規模の証拠収集をセルフホストで実現します。
7. MSAB:最前線のキオスク
MSAB XRYは、キオスクや現場用ユニットとして抽出機能を提供します。国境検問所や警察署の窓口といった現場で、専門家ではない操作担当者でも扱えるよう、証拠保全と監査の規律が組み込まれています。抽出を分散して行う運用モデルこそが、この製品の本質です。
主な機能:最前線への展開、証拠保全の規律、操作担当者向けの簡便さ。
価格体系:キオスク+席数ライセンス。
評価:抽出を現場の最前線まで届け、監査にも耐えます。
8. Paraben:コスト重視のオールラウンダー
ParabenのE3プラットフォームは、コンピューター、モバイル、クラウド、IoTのアーティファクトを、小規模ラボに見合う価格でカバーします。ゼロから体制を築くチームにとっては、トレーニングのバンドルも重要です。各分野のトップ製品と比べると深さには限界がありますが、費用対効果は誠実です。
主な機能:複数ソースへの対応、小規模ラボ向けの価格、トレーニング環境。
価格体系:席数単位のスイート。
評価:これから立ち上げるラボのオールラウンダーです。
9. Belkasoft:オールインワンのバリュースイート
Belkasoft Evidence Center Xは、ディスク、モバイル、メモリ、クラウドのアーティファクトを1つのスイートにまとめ、小規模ラボや企業のDFIRチーム向けの価格で提供します。幅広い対応範囲と十分な自動化機能を備え、メモリ解析も含まれます。専門製品の上限には及ばないものの、予算面で有利な選択肢です。
主な機能:費用対効果、単一スイートの手軽さ、メモリ解析を標準搭載。
価格体系:席数単位のスイート。
評価:ラボ一式を1つのSKUで揃えられます。
10. Autopsy(Sleuth Kit):オープンなプラットフォーム
Autopsyは、本格的なGUIを備えたフォレンジックプラットフォームです。タイムライン、キーワード検索、アーティファクトモジュール、ハッシュセットを無料で利用でき、法廷での引用実績もあり、この分野の半数が学んだ訓練の場でもあります。資金に余裕のあるラボは二重ツール検証のために使い続け、予算のないラボは実際の案件をこれで処理しています。
主な機能:無料で使える本格的なプラットフォーム、法廷での引用実績、検証用途での役割。
価格体系:無料/オープンソース。有償サポートあり。
評価:ハードウェア代だけでラボを構築できます。
11. MOBILedit:モバイル証拠の専門製品
MOBILedit Forensicは、モバイル端末の取得と解析に特化した機能を提供します。スマートフォンのデータ抽出、アプリのアーティファクト、連絡先、メッセージ、マルチメディア証拠に対応しています。
フォレンジックレポートと解析ワークフローを備えており、市場をリードする高価格帯の製品だけに頼らずにモバイル証拠の解析能力を求めるラボにとって、実用的な選択肢です。
主な機能:モバイルデータの抽出、アプリのアーティファクト解析、フォレンジックレポート。
価格体系:商用ライセンス。現在の席数別・エディション別の価格はベンダーに確認してください。
評価:幅広い端末への対応と使いやすい解析ワークフローを求めるラボにとって、実用的なモバイルフォレンジックの代替手段です。
総合比較表
| ツール | 主な用途 | 対応範囲 | 自動化/大量処理 | 法廷での実績 | 価格モデル |
| Cellebrite | モバイル抽出 | モバイル+クラウド | Pathfinder | 強い | ティア制の席数 |
| Magnet | ソース横断分析 | モバイル+ディスク+クラウド | Automate(中核機能) | 強い | スイート |
| EnCase | ディスクフォレンジック | ディスク+エンドポイント |  |
最も豊富な前例 | 席数単位 |
| FTK | ラボの処理性能 | ディスク+モバイル | 分散処理 | 強い | スイート |
| Wireshark | ネットワークパケット | ネットワーク | スクリプト可 | 法廷での引用実績あり | 無料 |
| GRR | 大規模端末のライブフォレンジック | 大規模エンドポイント | あり(ハント) | |
無料(自社運用) |
| MSAB | 最前線のキオスク | モバイル | キオスクのワークフロー | 証拠保全に強い | キオスク+席数 |
| Paraben | コスト重視のオールラウンダー | 複数ソース | |
あり | 低価格の席数 |
| Belkasoft | コスト重視のオールインワン | ディスク+モバイル+メモリ | あり | あり | バリュースイート |
| Autopsy | オープンなプラットフォーム | ディスク+モバイルの基本機能 | |
法廷での引用実績あり | 無料 |
| MOBILedit | モバイルフォレンジック | モバイル(Android+iOS) | 抽出とレポートのワークフロー | |
商用ライセンス |
機能の有無比較表
| ツール | ロックされた端末からのモバイル抽出 | メモリ解析 | ラボのパイプライン自動化 | クラウドソースの取得 | 無料/オープンソースの中核機能 |
| Cellebrite |  |
 |
|
|
|
| Magnet | |
|
|
|
(無料ツール) |
| EnCase | |
|
|
|
|
| FTK | |
|
|
|
|
| Wireshark | |
|
(スクリプト) |
|
|
| GRR | |
(ライブ) |
(大規模端末群) |
|
|
| MSAB | |
|
(キオスク) |
|
|
| Paraben | |
|
|
|
|
| Belkasoft | |
|
|
|
|
| Autopsy | |
|
|
|
|
| MOBILedit | |
|
|
|
|
購入チェックリスト
まず、過去1年分の案件を証拠の種類別に棚卸ししてください。多くのラボでは、案件の70%がモバイルだと判明します。その場合、予算の中心はCellebrite/Oxygen/MSABのどのティアを選ぶかという判断になり、分析プラットフォームは解析官の人数に合わせて規模を決めます。
重要な結論を単一のツールだけで導いてはいけません。二重ツール検証(商用ツールの結果をAutopsyで照合する、ネットワークに関する主張をWireshark上で再現する、メモリ解析をオープンなフレームワークで確認する)は、無料の定番ツールが提供する反対尋問への備えです。
自動化への投資は未処理案件の量に見合った規模にとどめ、トレーニング予算もライセンスと同じ真剣さで確保してください。ハッシュ検証付きの取得、書き込みブロック、証拠保全記録の文書化は、プロセスとして維持する必要があります。
企業のチームは、インシデント発生中ではなく発生前に、GRRクラスの大規模端末向け収集基盤を導入してください。あわせて、抽出機能に関する管轄地域のガバナンス規則も早い段階で確認しましょう。
上流にあるIRリテーナーやログ管理の判断が、この解析ラボにどれだけの証拠が届くかを左右します。
企業の備えという視点
企業のDFIR体制づくりは、大半が事前の配置にかかっています。具体的には、インシデント発生前にGRRクラスの収集基盤を導入しておくこと、メモリ取得の手順書を事前に訓練しておくこと、IRリテーナーのチームがアーティファクトの存在を前提に到着する前に、証拠の取り扱いを教育しておくことです。
フォレンジックのツール群は、DFIRサービスのパートナーが使うものに合わせてください。形式が揃えば、引き継ぎにかかる日数を短縮できます。また、SIEMのログ保持期間は、調査で遡る期間の中央値より長く設定してください。最も安上がりなフォレンジックアーティファクトは、すでに保存済みのログだからです。
よくある質問
2026年に最適なデジタルフォレンジックツールは?
モバイル抽出ならCellebrite、ソース横断の分析ならMagnet Axiom、法廷での実績ならEnCase、処理性能ならFTKです。これにWireshark、GRR、MSAB、Paraben、Belkasoft、Autopsy、Oxygenを加えれば、用途ごとに過不足のないラボが完成します。
商用とオープンソース、どちらを選ぶべきですか?
両方です。商用ツールで解析の深さとサポートを確保し、Autopsy/Wireshark/GRRで検証、ネットワークの事実確認、大規模端末の収集を担います。二重ツールによる検証は、予算の大小を問わずベストプラクティスです。
モバイルフォレンジックで最も重要なことは?
抽出へのアクセス、解析の最新性(今月のアプリバージョンに対応しているか)、証拠保全の規律の3点で、この順に重要です。
企業のDFIRに求められるものは、法執行機関のラボとどう違いますか?
企業では、ロックされた端末の抽出よりも、大規模端末群へのライブ収集(GRRクラス)、メモリ、クラウドのアーティファクトが優先されます。ただし、案件が法的手続きに発展した場合は、法廷の基準が同様に適用されます。
調査結果の証拠能力はどう維持しますか?
ハッシュ検証付きの取得、書き込みブロッカー、文書化された証拠保全記録、検証済みのツール、そして反対尋問で手法を弁護できる解析官が必要です。標準的な運用手順や証拠の取り扱いプロトコルについては、包括的なインシデント対応プレイブックをご覧ください。
結び
案件量に合わせて規模を決め、ツールは2つ1組で検証し、ライセンスの先にある教育まで投資することが肝要です。Cellebriteは端末を開き、Magnetは物語を紡ぎ、EnCaseは前例を担い、FTKは大量の案件を処理します。オープンソースの定番ツールは、科学的な厳密さを保ちながら無料で提供されています。そして法廷で生き残るのは、ツールそのものではなく、ツールを取り巻くプロセスです。
証拠がラボの手元を越えた先を指し示す場合に備えて、同じ分野の先回りの側面を扱った脅威ハンティングガイドもご覧ください。
著者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年10月。GBHackers編集部:独立した調査に基づく購入ガイドであり、有料の掲載枠はありません。
翻訳元: https://gbhackers.com/digital-forensics-tools-buyers-guide/