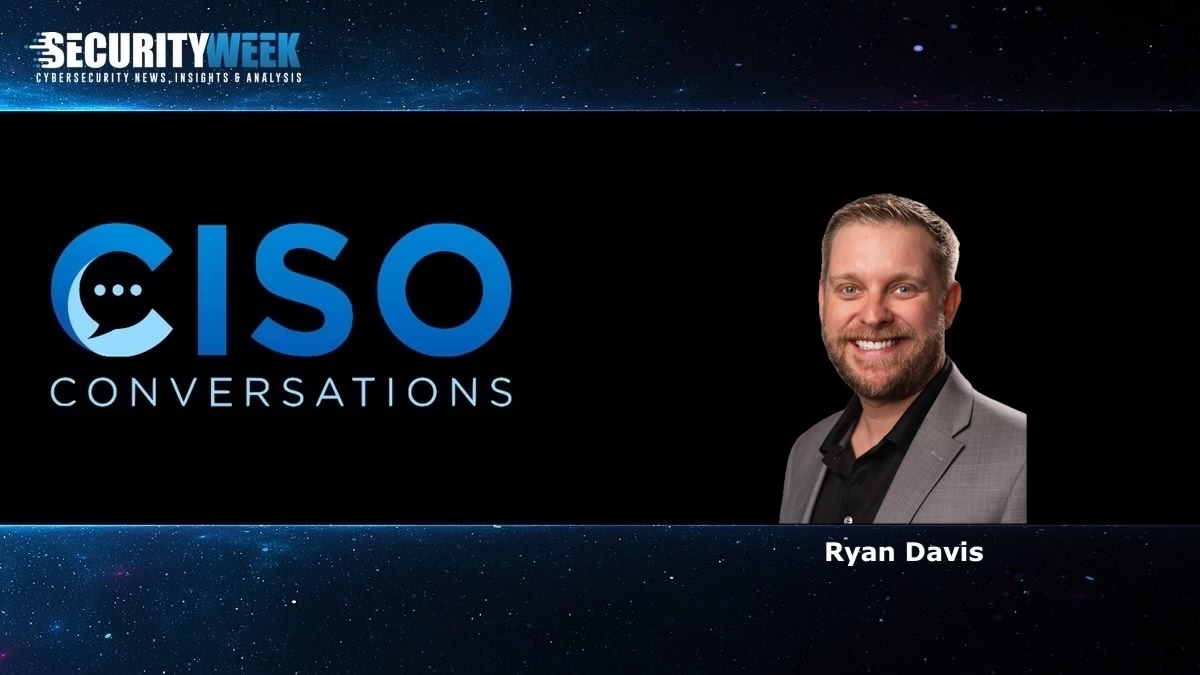
若いハッカーとして出発した経験は、防御の方法を学ぶ確かな土台になります。現在New Charter TechnologiesでCISOを務めるライアン・デイビス氏は、その転身を見事に果たしました。
歩んできた道のり
デイビス氏がコンピューターに興味を持ったのは、インターネットが世界を変える前の幼少期でした。1980年代、母親が自宅で秘書養成の専門学校を運営していたといいます。「家には6台のパソコンがあり、感受性の強い時期にいじり倒す時間がたっぷりありました。インターネットはなかったので、試行錯誤しながらやり方を覚えるしかありませんでした。大きくなるにつれ、いじりたいという気持ちは、システムが想定した枠の外を探り、本来意図されていない動作をさせてみたいという欲求に変わっていきました」
現在はCISOですが、出発点はハッカーでした。「今思えば、違法とみなされかねないこともやりました」と認めます。ただし、悪意を持って何かをしたことは一度もないといいます。「いつも、どこまでできるかを試したかっただけです。システムに想定外の動作をさせられるか。安全だとされているシステムや、何らかの形で隔離されているはずのシステムに入り込めるか、と」
インターネットが使えるようになると、フォーラムや掲示板に入り浸り、システムの仕組みや作り変え方を学んでいきました。「ただし、個人的な利益を狙ったことは一切ありません。売るためのものを手に入れるためでも、誰かの個人情報を晒すためでも、何かで優位に立つためでもありませんでした。どこまで行けるかを試したかっただけです。自分自身との競争のようなものでした」と語ります。
自分の利益になることもできたはずですが、そうはしませんでした。転機は高校時代だったと考えています。学校のネットワークに脆弱性を見つけたデイビス氏は、倫理的に正しい道を選び、システム管理者に報告しました。「『これらを塞いだほうがいいですよ。私にはこんなことができてしまいますから』と伝えました。最初は驚かれましたが、それはやがて感謝に変わり、その感謝に私は高揚感を覚えました」
とはいえ、自分が「光の側」に転じたとは考えていません。本来の進路から外れなかっただけだといいます。人は生まれながらに道徳心を備えていると信じているからです。「人には他者に認められたいという欲求があります。もちろん、育つ過程で悪い習慣を身につけることもあります。社会のさまざまな場所で、子どもが疑わしい価値観を学んでしまう例が見られます。それでも、人は生まれつき良い道徳的指針を持っていると思います」
サイバーセキュリティの道に進むのは自然な流れでした。コンピューターを学んだ子どもが、侵入方法を知る若者になり、やがて侵入を防ぎたいと願う大人になったのです。
高校卒業後、デイビス氏はバーモント州バーリントンのシャンプレーン大学に進みました。「セキュリティの学位に最も近いものが得られる学校だったので選びました。コンピューターネットワークのコースでしたが、ファイアウォールやWindows 2000の保護といった内容も含まれていました。在学中に、情報セキュリティという新しいプログラムが設けられました。最終的には2つの学士課程を並行して修了し、4年で2つの学位を取得しました。卒業後は、そのままMITに採用されました」
キャリア
デイビス氏は、マサチューセッツ州レキシントンにあるMITリンカーン研究所で職業人生を始めました。同研究所の中核的な使命は、先進技術を応用して国家安全保障上の重要課題を解決することで、サイバーセキュリティもその重点分野の一つです。本人の言葉を借りれば、「数十年後に必要になるかもしれない新技術やプロトタイプの開発」です。ここで情報保証や内部監査の世界に深く関わり、MITには5年間在籍しました。
「その後、ソフトウェアセキュリティ企業のVeracodeに移り、2012年にセキュリティプログラムマネージャーとして、アプリケーションセキュリティと企業向けプログラムの管理に携わりました」。2014年にはシニアセキュリティプログラムマネージャーとなり、同じ年にセキュリティプログラムアーキテクトへ昇進しました。
「キャリアが成熟するにつれ、Veracodeの社内CISOと話をする機会を持ちました。『いつか、あなたが座っている席に座りたい』と伝えたんです。すると『それで、そのために何をしているのか』と聞かれ、確かに自分は何をしているのだろうと思いました。そうした対話の末、2016年にVeracodeの情報セキュリティプログラムを任されることになりました。最初は私一人のチームでしたが、15人にまで育てました。その後、私の力が及ばない出来事が重なりました。2度の買収と1度の事業分割です。その結果、2019年にVeracodeのCISOの席に就きました」
Veracodeには10年近く在籍し、その間に同社のサイバーセキュリティを強化しました。
2020年にはVeracodeを離れ、NS1のCISOに就任し、5年間務めました(この間の2023年にNS1はIBMに買収され、「NS1, an IBM Company」に社名変更されました)。2025年にはNew Charter TechnologiesのCISOに転じ、現在に至ります。
New Charterはデンバーに拠点を置くプライベートエクイティ出資のグループです。北米のマネージドサービスプロバイダー(MSP)を買収し、半自律的な事業会社として運営しています。
CISOという役割
最高情報セキュリティ責任者(CISO)という肩書きは、実態を正確に表していません。この職務の本質は、情報そのものを守ることよりも、その情報を所有し活用する事業を守ることにあります。データの一部が損なわれたり失われたりしても、事業がその損失に耐えられるだけのレジリエンスを備えていれば、事業は守れます。この役割は、情報の保護というより、事業継続の保護に近いものです。
では、現在のセキュリティ責任者にとって、技術者であることとビジネスパーソンであることのどちらが重要でしょうか。「両方でなければならないと思います」とデイビス氏は答えます。「事業とその原動力を理解していないCISOは、事業に精通したCISOよりも苦労するでしょう」
これは、CISOを単なる情報の守り手ではなく、事業を支える存在とみなす現代的な見方と一致します。そのためには、技術とビジネスの両面に通じていなければなりません。データを守る方法を知るには技術者である必要があり、どのデータを最優先で守るべきかを見極めるにはビジネスパーソンである必要があります。さらに、技術的な問題を経営層に理解できる言葉で説明する力も求められます。
「CISOを10年務めて学んだのは、ビジネスの言葉で話せなければ、ほかの経営幹部の頭上を素通りする話をすることになる、ということです」と語ります。
リーダーであること
CISOはリーダーでなければなりませんが、あらゆる組織のあらゆる人に当てはまる、既成のリーダーシップの定義はありません。一般的には、仕事をしながら身につけられる資質だと見られています。しかしデイビス氏は、人には生まれつきリードする素質があるかどうかが決まっていると考えています。一方で、独自のリーダー観も持っており、従来型のリーダーでなくても、優れたマネージャーや経営者になれると信じています。結局はスタイルの問題だというわけです。
「リーダーとは、相手を圧倒することなく影響を及ぼせる人のことだと考えています。自分より大きなものに加わっていると相手に感じさせ、全員の利益のために、その大きな目的に沿いたいと思わせられる人です。私にとってリーダーとは、自分自身よりも部下に投資する人です。そして最終的には、その投資から全員が利益を得ます」
やや独特なこのリーダー観が、リーダーシップは環境から学ぶものというより、本人に備わった資質だという考えにつながっています。ルールよりも人柄が左右するものだというのです。
チーム
リーダーの力はその周囲のチームの力を超えられない、というのはよく言われる格言です。セキュリティチームを引き継いだCISOでも、退職者が出れば新たなメンバーで補う必要があります。新しいチームを築くにせよ、既存のチームを作り変えるにせよ、チームビルディングは成功するCISOに欠かせない要素です。
「チームは、その構成要素の総和です」とデイビス氏は言います。「ですからチームを作るときは、互いのスキルを補い合い、それぞれが全体のためになる強みを持ち寄れる人々を探します。一日中コードを書いていたい内向的な人ばかりのチームでは、社内のほかの部門と関わらせるのは難しいでしょう」
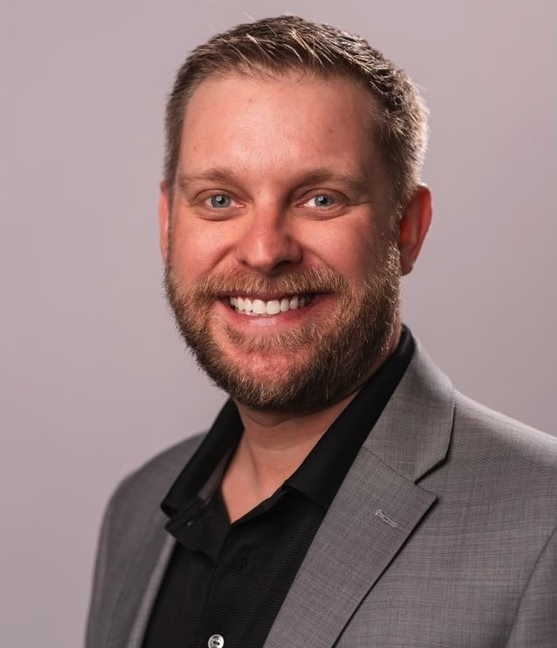
そこで同氏は続けます。「チームを作るときは、技術的なスキルだけでなく、ソフトスキルも含めて、互いに補完し合える人材を探すようにしています。外向的で、生まれつきリーダーの資質を持つ人もいれば、より技術志向で、必要なときには4時間ぶっ通しでコードを書くことも苦にしない人もいるでしょう」
また、多様性を強く信じているとも強調します。「チームに男性も女性も、さまざまな経歴の人もいることは重要です。人によって問題へのアプローチは違いますし、それが役に立ちます。とりわけセキュリティの世界では、答えが一つだけということはまずありません。答えは数多くあり、異なる視点から問題に取り組める人がいることは非常に有益です。複数の解決策を繰り返し検討できますし、場合によっては複数を同時に実行に移して、その状況にどれが最適かを見極めることもできます」
デイビス氏にとって、チームとはシナジーの同義語です。「魔法が起きるのはそこだからです」。自身はあくまでリーダーですが、可能な限り合意による意思決定を目指しています。メンバーは個々の専門性を見込んで選ばれており、一方で自分は経営幹部とのつながりや、チームには共有されない情報を持っています。そのバランスを探っているのです。
「そうした状況では、常に信頼を築けるよう、できる限り透明性を保つよう努めています。信頼はあっという間に損なわれますし、信頼が損なわれれば、チームとしての一体感も損なわれます」。CISOには、事業部門に対してセキュリティの言葉で話す力が不可欠ですが、セキュリティ部門に対してビジネスの言葉で話す力もまた同じく不可欠だということです。
CISOにとって最も重要な資質は外交力だ、と同氏が考えているのも不思議ではありません。
燃え尽き症候群
「セキュリティ分野で燃え尽きとは無縁だと言うリーダーがいたら、自分に嘘をついています」と述べ、こう続けます。「それは現実に起きていることです」
今は機械の時代です。私たちは機械の速度で考え、対応しなければなりません。それは人間の脳にとって極めて困難であり、その結果として燃え尽きが起きることが少なくありません。
「私自身、本当に燃え尽きた経験があります」と明かします。「毎週80〜100時間働き、よく眠れず、食事も乱れていました。それは必ず仕事以外の人間関係にも影響します。非常につらい状態でした」。それは自己増殖する悪循環であり、その螺旋は常に下向きに進むといいます。
予防策であり、おそらく治療法でもあるのは「バランス」だと提案します。「バランスの取り方は、日によって違います。家族や子ども、犬と過ごす時間を確保し、きちんと食べること。そして、しっかり運動して自分の時間を持つこと。それと同時に、仕事の最前線に立ち続け、業界で何が起きているかを把握しておかなければなりません」。ストレスの多い仕事で、生活のバランスを保ちつつプロフェッショナルであり続けるのは容易ではありません。
「ただ、キャリアを通じて学んだことが一つあるとすれば、何らかのバランスを目指さなければならないということです。そうでなければ、何のためにここにいるのか分からなくなります。キャリアに全力で打ち込むのは簡単です。セキュリティに限った話ではありませんが、セキュリティは常に要求の多い仕事です。夜通し発生するアラートにすべて対応していたら、まったく眠れません。自分が構築したシステムやアーキテクチャ、そしてチームを信頼することが必要です。そうすれば、『大変だ、空が落ちてくる』と常に気を張り詰めなくて済みます。そうした状態に陥れば、最終的には燃え尽きを加速させることになります」
メンタリング
助言という形のメンタリングは、すべてのCISOのキャリアにおいて重要な要素です。自らの道のりでは、すでに同じ道を歩んだ先達から助言を受けることが多いでしょう。その道がCISOへとつながれば、今度は自分が次世代の旅人のメンターとなります。とりわけ、自ら築いたチームのメンバーに対してはそうです。
デイビス氏自身が受けた最良のキャリア助言は、VeracodeのCISOになる前に、当時のCISOと交わした対話にありました。「そのために何をしているのか」、つまり望むものをどう実現するつもりなのか、という問いです。「要するに、望むものを手に入れるには計画が必要だ、という意味でした」。これは地図を見ながらドライブ旅行を計画するのに似ています。次に目指す町を知っておくだけでなく、その次の町、さらにその次の町も把握し、目的地にたどり着くまでに通る各地点を踏破する必要があります。
「私にとってその旅は、次に就きたい仕事が何かということだけではありません。前進し、成長し続けるために何をすべきかということです。個人的には、継続的な学習、カンファレンスへの参加、人脈づくり、情熱を注ぐテーマについての講演、そして重要な話題に関する深い議論や論争がそれにあたります。学ぶのをやめた日が、時代遅れになる日です」。そして時代遅れになれば、キャリアはもう続きません。
現在はCISOとして、自分のチームのメンバーにも同様の助言をしています。「自分に投資し、学び続けること」です。「私の根本的な信念は、個人的な経験に裏打ちされたものですが、自分に投資すればその見返りが得られるということです」と説明します。「投資の中身は人によって違います。プロフェッショナルとしての話し方を学ぶ講座を受けることかもしれませんし、別の資格を取ることや、公開イベントで登壇することかもしれません。私たちは皆違う個人ですから、投資の中身は人それぞれです。しかし、自分への投資は、最終的には必ず見返りをもたらします」
デイビス氏の場合、それは新しいスキルを身につけ、新しい技術や、見慣れない新分野に触れることを意味していました。決定的だった単一のプロセスがあるとは考えておらず、成功は幅広い経験が相乗効果を生んだ結果だとみています。
「自分に投資し続け、成長するための新しい方法を探し続けること。それが誰に対しても贈れる最良の助言です」
このCISOが最も懸念するセキュリティ課題
ありふれた表現ですが、人にはそれぞれ夜眠れなくなる悩みがある、というのは真実です。デイビス氏の場合、それは「未知」です。「気がかりなのは未知のものです。分かっていることは守れます。しかし、知りようがないものは常に存在します。たとえば、自分の環境におけるシャドーAIの実態です。出所の分からない中国製モデルをベースにした自前のLLMを使っている社員が、何を指示されているのか。そうした未知のものは、防御が非常に困難です」
しかも、その状況は終わりがありません。「ある技術群を把握した途端に、そのすぐ後ろから次の技術群が現れ、次の新しいものとして広まっていくからです。知らないものは守れません。ですから私は毎日、一定の時間を使って環境の可視性を高めることに集中しています」
この未知の領域は、あらゆる方向に広がっています。社内の人間が何をしているのか、どこにシャドーAIが存在するのか、さらには何が新しく、何が従来と違うのかさえ、分からないことがあります。「なぜなら、未知こそが、セキュリティが本当に現実と向き合う場所だからです」と同氏は語ります。