サイバー空間におけるインシデントや脅威のペースに追いつくには、政府がデジタルフォレンジックに投資する必要があります。空軍省のサイバー担当首席顧問が木曜日、こう述べました。
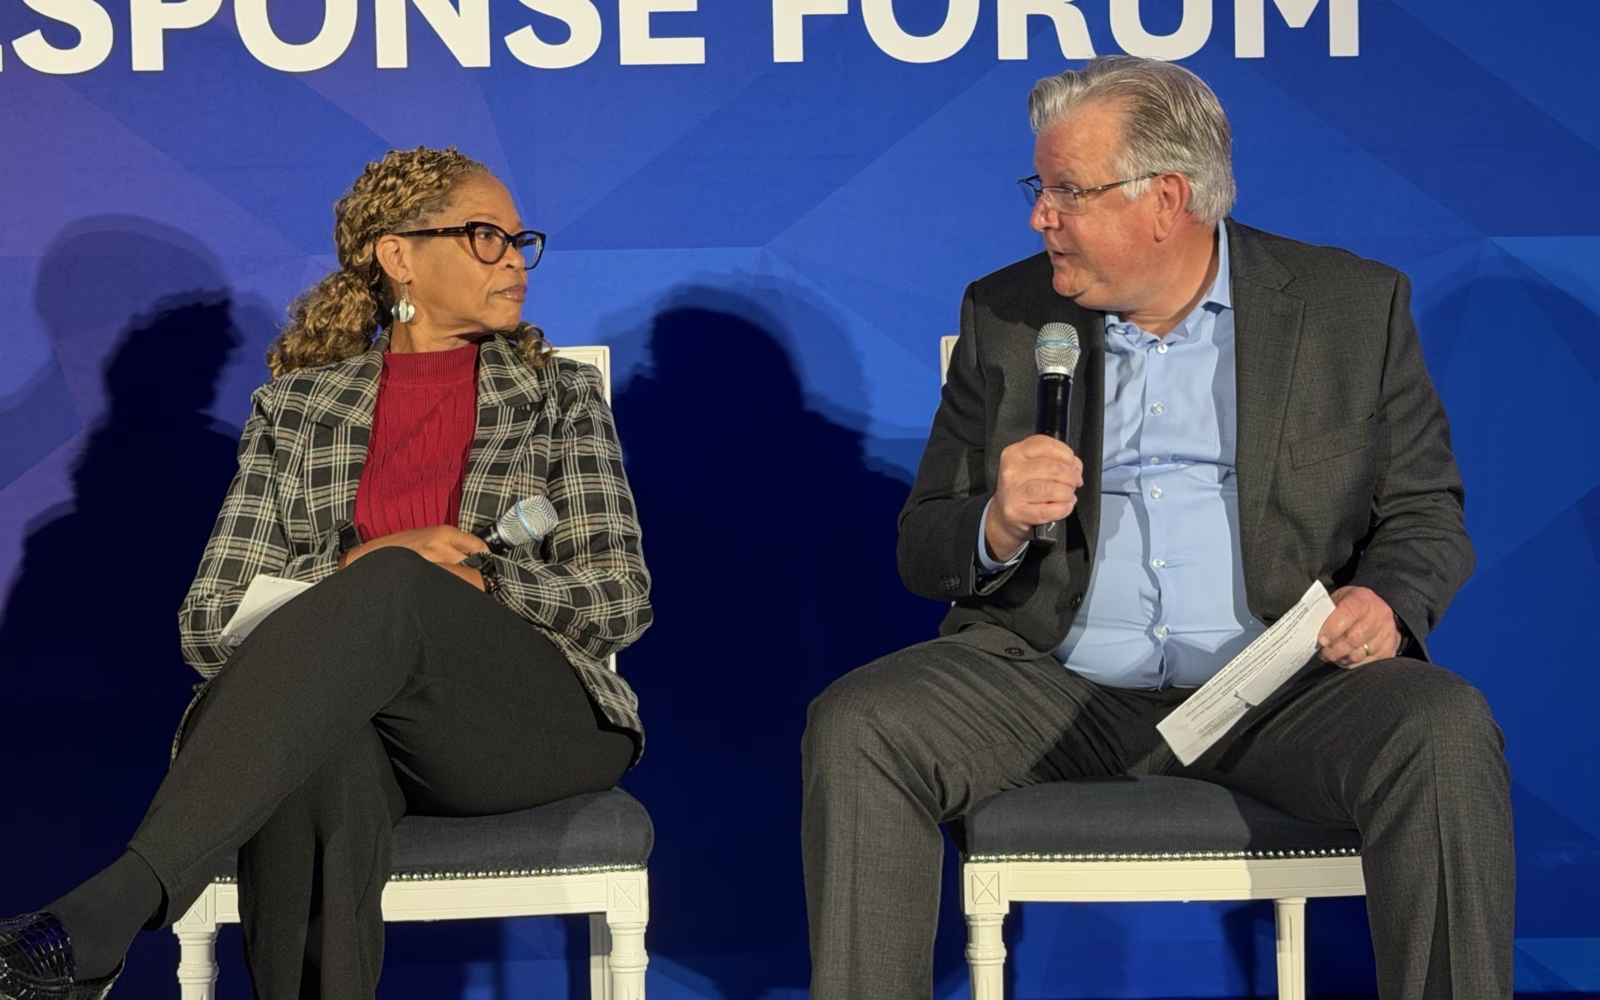
「インシデントの発端を検知し、突き止める手助けとなるデジタルフォレンジックには、私たちが取り組み、力を入れ、投資していく必要があると考えています」。ワンダ・ジョーンズ=ヒース氏は、FedScoopが主催する「Datadog Threat Response Forum」の講演でこう語りました。
フォレンジックは「事後の対応」ではあるものの、その役割は極めて重要だと同氏は述べました。
「フォレンジックの担当者は、インシデントが起きてから数週間、数カ月後に何が起きたのかを調べます。そこで考えるべきなのは、『発生しているインシデントのペースにどう追いつくか』だと思います」とジョーンズ=ヒース氏は語りました。「インシデントを特定できたら、次に何が起きたのか、誰が実行したのか、攻撃者はどこにいるのか、どこから侵入したのかをフォレンジックで調べます。そのうえで、その環境での運用を続けながら、いまだ攻撃を受けている領域をどう切り分けるかを検討します」
国防総省のサイバー犯罪センター(Cyber Crime Center)でグローバルオペレーション部門の責任者を務めるジェフリー・ハント氏は、同じイベントで次のように述べました。デジタルフォレンジック調査を担う同センターの責任者である同氏によると、脅威に関するネットワークの可視化をめぐって運用部門とセキュリティ部門の間に溝があることは、早い段階で解決すべき課題です。
ただしハント氏は、両部門を一つの大きな組織に統合するのは「大失敗」で、うまくいかないと指摘しました。
「少なくとも連絡役のような関係を築き、運用計画の立案が始まる最初の段階から、セキュリティ部門の人間が計画チームの一員として同席するようにしたいところです」と同氏は語りました。
ジョーンズ=ヒース氏はもう一つ、サイバー演習の進め方を見直すことも提言しました。目標は、インシデントが起きた際に「後手に回る」ことなく、「データが汚染された」状況でも対応を理解しておくことです。
「演習は通常、実際に交戦状態になった場合の私たちの動き方を想定して設計されていません」と同氏は述べました。「そこで、もっと枠にとらわれない視点に切り替え、サイバーチームが攻撃側と防御側の両方で実際に参加できるようにする必要があります」
「起こり得ないという思い込みを捨てなければなりません」と同氏は続けました。「実際に攻撃者が何をしているのかという情報を共有すれば、私たちのコミュニティ外の人々も、演習への参加を認めてくれるかもしれません。攻撃者の実際の手口を示して理解してもらえば、部隊として行動中に接続が途絶えても、何をすべきか正確にわかるようになります」
翻訳元: https://cyberscoop.com/air-force-digital-forensics-cyber-investment/