この記事のポイント
- LEGOは不審な動きを検知し、BrickLinkをオフラインにした
- 同社は、ハッキングの有無や顧客データへの影響を確認していない
- ユーザーは不審な支払い要求に注意し、パスワードの使い回しを避けるべき
LEGOコレクターが探している部品を見つけようとしても、今は別の問題に直面します。専門マーケットプレイスの「BrickLink」にアクセスできないのです。
LEGOは「不審なアクティビティ(unusual activity)」を検知したとして、BrickLinkをオフラインにしました。同社はマーケットプレイスを再開する前に調査を進めているとしていますが、攻撃者がシステムにアクセスしたのか、顧客情報に影響があったのかは明らかにしていません。
BrickLinkでは、LEGOのパーツやセット、ミニフィギュアを売買できます。コレクターにとって便利な情報源であると同時に、個人セラーにとってはビジネスの基盤でもあります。ファンが創設したこのマーケットプレイスをLEGOが買収したのは2019年です。今回の停止で止まっているのは、作りかけの作品だけではありません。セラーも、注文や自分のストアにアクセスできなくなっています。
BrickLinkのウェブサイトは当初、少なくとも11月11日(水)まで利用できないと案内していました。現在はこの日付が削除されており、代わりの日程も示されていません。
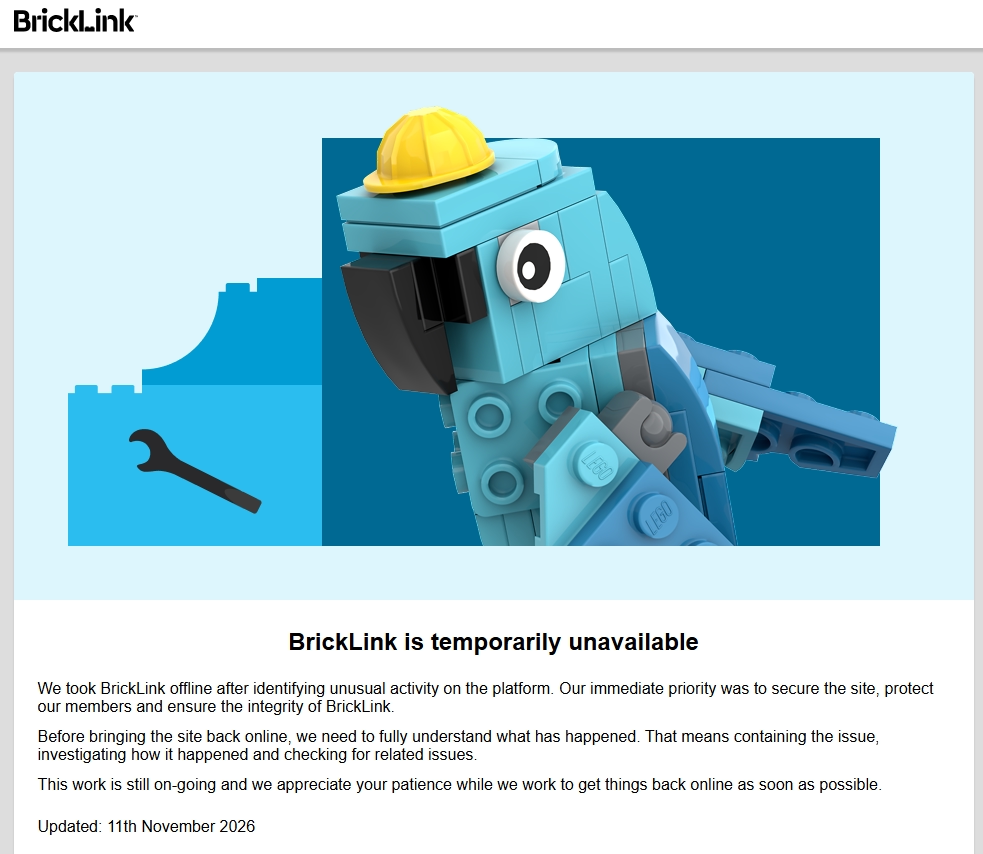
当社は、プラットフォーム上で不審なアクティビティを確認したため、BrickLinkをオフラインにしました。最優先事項は、サイトを保護し、会員の皆さまを守り、BrickLinkの完全性を確保することです。
サイトを再開する前に、何が起きたのかを十分に把握する必要があります。具体的には、問題の封じ込め、発生経緯の調査、関連する問題の確認を行います。
この作業は現在も続いています。できる限り早くサービスを復旧できるよう取り組んでおりますので、いましばらくお待ちください。
更新日:2026年11月11日
BBCによると、LEGOはハッキングを裏付ける詳細や、顧客データが影響を受けたかどうかについての説明を示していません。
LEGO専門メディアの報道では、BrickLinkは11月5日ごろにオフラインになりました。翌朝公開された記事は、チームが「必要な作業」を行っているためサイトを利用できないとする告知を伝えています。同記事は、ユーザーがストアやプロフィール、注文履歴、Designer Programのページにアクセスできないことにも触れています。
2023年11月にも、BrickLinkはサービスを停止しました。このときは、後にクレデンシャルスタッフィング攻撃と判明した不審な動きを検知したためでした。
BBCは、あるBrickLink利用者の体験も報じています。この女性は、すでに支払い済みだと主張する限定版の予約注文について、繰り返し支払いリンクを受け取ったといいます。その後、この問題は解決し、LEGOはBBCに対し、より広範な支払い問題は把握していないと説明しました。ただし、この支払いトラブルと、今回の停止の引き金となったアクティビティとの関連は確認されていません。
身を守るためのポイント
問題の内容が分かるまでは、的を絞った助言は難しい状況です。それでも、ユーザーは次のような妥当な対策を取れます。
- アカウントや支払いに関する不審なメッセージに注意する。「アクセスを復旧する」「支払い情報を確認する」「緊急のアカウント問題を解決する」といった要求は、フィッシングで多用されるテーマであり、慎重に確認する必要があります。
- 別の経路で要求の真偽を確認する。想定外のメールやテキストメッセージのリンクをたどらず、公式サイトや確立されたサポート窓口を利用してください。
- パスワードを使い回さない。BrickLinkのパスワードを他のサービスでも使っている場合は、今すぐそちらのパスワードを変更してください。強力で固有のパスワードの生成と保管には、パスワードマネージャーが役立ちます。BrickLinkのパスワードは、サイトが再び利用できるようになってから変更してください。
BrickLinkの停止は影響が大きいものの、現時点で得られている証拠だけでは、データ侵害が確認されたとは言えません。当面、ユーザーがすべきことは、公式の最新情報を確認し、想定外の支払い要求を慎重にチェックし、今回の障害に便乗した詐欺に警戒することです。