
脅威アクターが、ビッグデータプラットフォーム「Qubole」のAWSアカウントに紐づくIAM(Identity and Access Management)の認証情報を侵害し、複数の顧客のAWS環境にアクセスしてデータを窃取しました。
この攻撃は10月14日から26日にかけて行われ、Quboleに関連するAWSアカウントを信頼するようIAMロールを設定していた数十社のAWS環境が被害を受けました。
Quboleは、企業が大規模なデータセットを管理し、機械学習ワークロードを実行する際に利用できる、エンタープライズ向けのクラウドデータ処理・分析プラットフォームです。コンピューティングリソースを管理できるよう、AWSとの連携機能も提供しています。
企業は、クロスアカウントのIAMロールを作成することで、Quboleなどのサードパーティプロバイダーに自社のAWSリソースへのアクセスを許可できます。信頼ポリシーでどの外部AWSアカウントがロールを引き受けられるかを定め、権限によって利用可能なリソースと操作を規定する仕組みです。
クラウドセキュリティ企業Wizの研究者によると、外部プロバイダーはAWSのSTS AssumeRole APIを使って一時的な認証情報を取得し、顧客のクラウド上のリソースにアクセスします。
Wizが調査を始めたきっかけは、データセキュリティ・ガバナンス企業のSentraが、複数の顧客環境で確認した不審なアクティビティに関する情報を共有したことでした。調査にはサイバーセキュリティ企業のMandiantも加わりました。
研究者らは、攻撃者がQuboleのIAMユーザー2件を侵害していたことを突き止めました。攻撃者は、以前からQuboleのアカウントを信頼するよう設定されていた複数の顧客のAWSアカウントで、使われていなかったロールを引き受け、そのロールの権限の範囲内でアクセスを得ていました。
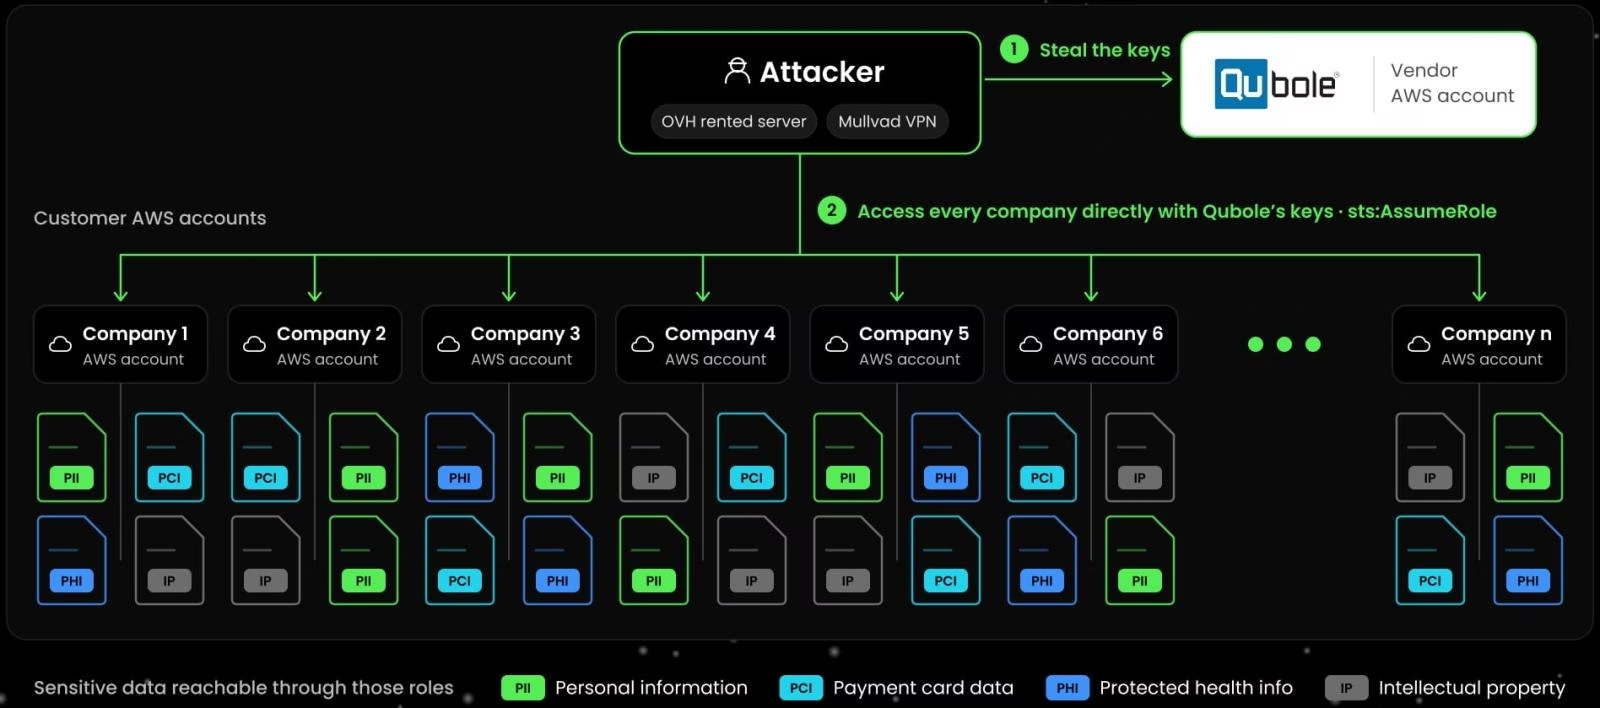
Wizによると、攻撃者はその後、クラウドリソースを調査し、AWS Secrets ManagerやSSM Parameter Storeからシークレットを取得したうえで、Lambdaの環境変数も読み取りました。
続いて、TruffleHogツールを使い、見つけたAWSキー、Microsoft Entra IDのクライアントシークレット、Oktaのクライアント認証情報が有効かどうかを検証しました。
さらに深いアクセス権を得ると、AWS環境内でアクセス可能なすべてのS3バケットからデータをダウンロードしました。特定のデータを慎重に狙うのではなく、手当たり次第に奪う手口でした。
「どの環境でも手順は共通していました。ロールを引き受け、ListBucketsを呼び出してロールが到達できる範囲を確認し、ListObjectsとHeadObjectで内容を列挙・調査したうえで、GetObjectでダウンロードしていました」と、Wizは説明しています。
レポートでは、Quboleのアカウントを侵害した具体的な方法や、下流の被害者の数は明らかにされていません。ただし、Sentraは数十の被害者を確認しており、うち1社の顧客だけで数百万件のファイルが盗まれたといいます。
Sentraによると、攻撃者の動きは素早く、7分間で100件のパスワードとキーを収集するペースでシークレットを集めていました。
BleepingComputerは、この件に関するQuboleの公式発表を確認できませんでした。攻撃の詳細について同社にメールで問い合わせており、回答を待っています。
影響を受けた可能性のある管理者には、10月1日以降のCloudTrailを確認し、QuboleのAWSアカウントからの不審なアクセスがないか調べることが推奨されています。あわせて、その後のシークレットやS3へのアクセスを調査し、漏えいした認証情報をローテーションして、有効なロールセッションを取り消すことも求められます。
使っていない連携を削除し、残るロールについても、権限、信頼するID、許可する接続元ネットワークを制限することが望まれます。
