フロリダ州の企業ransomwarehelp.comの最高技術責任者(CTO)で共同創業者の男が、電信詐欺の罪で起訴されました。同社は創業6年で、「高度な暗号技術ツール」を使ってランサムウェアにロックされたデータを復旧できると宣伝していました。しかしFBIのおとり捜査により、実際には攻撃者に復号キーの代金を支払い、被害者には上乗せした料金を請求していただけで、宣伝していた作業は行われていなかったことが判明しました。
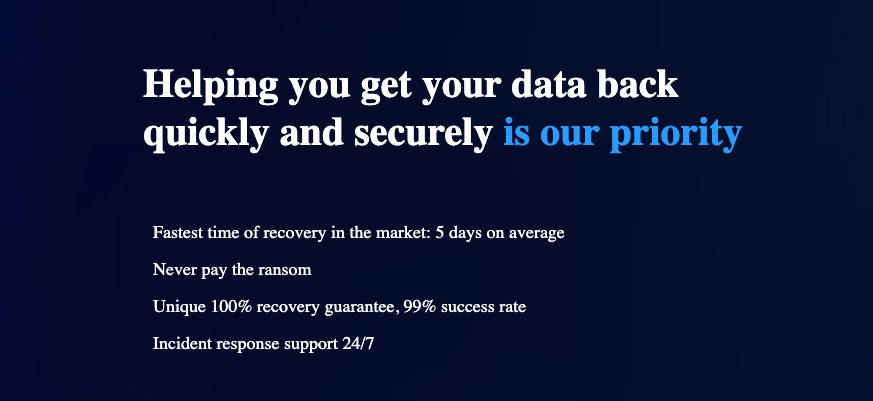
現在は閉鎖されているransomwarehelp.comのウェブサイトの一部
RansomwareHelpのウェブサイトは、被害者に「身代金を支払ってはいけません」と呼びかけていました。同社の高度な暗号技術ツールを使えば、データ、サーバー、システムを100%元の形式に復元でき、恐喝の要求に屈する必要はないと主張していました。
サイトは「当社の暗号技術の専門家は、独自のツールとアルゴリズムを用いて100%のデータ復旧を実現しており、成功率は99%を超えます」と自信たっぷりに謳っていました。さらに、28年以上の経験を持ち、暗号技術、サイバーセキュリティ、フォレンジック分析、リバースエンジニアリングの専門家80人からなるチームを擁するとも主張していました。「当社は、お客様に代わって脅威アクターに身代金を支払ったり、交渉の仲介をしたり、そうした行為を推奨したりすることは一切ありません」
ところが今週ロードアイランド州で出された起訴状(PDF)によると、同社の共同創業者であるフアン・リカルド・パラシオ・エスコバル被告(52歳、マイアミおよびコロンビア・メデジン在住)は、被害者のデータを解除するための復号キーを日常的にランサムウェアグループから購入していました。そのうえで、脅威アクターに内密に支払った金額を大きく上回る料金を被害者に請求していたとされています[パラシオ被告の起訴は今週前半に404 Mediaが報じましたが、なぜか同記事は被告の会社名を伏せていました]。
起訴状によると、FBIはおとり捜査を仕掛け、ランサムウェアの被害企業と架空のランサムウェアグループの両方を捜査官が演じました。捜査官はサイバー攻撃の被害者を装ってRansomwareHelpに連絡し、偽のランサムウェア脅迫文のコピーを提供したうえで、身代金は支払いたくないと伝えました。RansomwareHelpは、脅威アクターとの交渉や身代金の支払いは行わないという同社の方針を繰り返し述べて返信しました。
政府側によると、パラシオ被告はその直後、FBIが運営する偽のランサムウェアグループに連絡し、復号ツールを可能な限り安く提供するよう求めました。FBIの捜査官は0.2ビットコイン(当時のレートで約1万3000ドル)の価格を提示しました。48時間足らずのうちに、パラシオ被告は被害企業を装った捜査官に対し、診断評価が成功したと伝え、ファイルの復号費用は1万3260ドルになると告げたとされています。
翌日、パラシオ被告は連邦捜査官が運営する架空のランサムウェアグループにメッセージを送り、復号ツールの購入価格を4000ドルに下げるよう求めたと、政府は主張しています。起訴状によると、最終的に合意した価格はビットコインで約6000ドル相当でした。一方、パラシオ被告がFBIの偽の被害企業に請求した金額は、初期診断料2750ドルと全額1万3260ドルを合わせた1万6010ドルでした。
セキュリティ企業Soteriaの共同創業者であるポール・イーメ氏はKrebsOnSecurityに対し、2024年に小規模な会計事務所から相談を受けたと語りました。この事務所はLockbitランサムウェアに感染し、自社と顧客のデータがすべてロックされたため、復旧支援を求めてRansomwareHelpに診断料を支払っていたといいます。
イーメ氏によると、RansomwareHelpは被害者に復旧費用43万8880ドルの提案書を送付しました。提案書には「フォレンジックサーバーの専門的な構成」「復号アルゴリズムを構成するプログラミングの専門エンジニアリング工数」「復号処理に関連する8回(1回6時間)の処理サイクル」が含まれると記されていたといいます。

RansomwareHelpが2024年3月に被害を受けた会計事務所へ送った提案書の一部(クリックで拡大)
提案書には、復旧作業ではランサムウェアの暗号化をリバースエンジニアリングで解析すると書かれていました。その際に使うのは「世界各地に設置された、最大の処理能力を持つ510台の構成済みフォレンジックサーバー」だとしています。
提案書は「当社のプログラマーが、フォレンジック分析と暗号分析で抽出した暗号コードを、総当たり処理によってランダムに投入します」と主張していました。
イーメ氏によると、RansomwareHelpは診断やチェック、分析を実行するため、Anydeskのリモートデスクトップ用インストーラーを使って被害者のネットワークへ無制限にリモートアクセスさせるよう強く求めたといいます。イーメ氏は、攻撃者がネットワーク上に残したランサムウェアの脅迫文をすべて削除する目的もあったのではないかと見ています。
一般的なランサムウェアの脅迫文は、ランサムウェアグループを名乗り、要求内容を記したテキストファイルです。連絡手段として、メールアドレスやダークネット上のウェブサイトのライブチャットも記載されています。多くの場合、攻撃者はロックしたすべてのシステムに脅迫文のコピーを残します。
しかしイーメ氏によれば、当時この会計事務所のネットワークを調べたところ、脅迫文のコピーは1つしか見つかりませんでした。感染したコンピューターの1台にあったバックアップスナップショットから見つかったものです。記載されたユーザーIDでLockbitのチャットサーバーに接続したところ、何者かがすでに数日間にわたってLockbitの恐喝犯と交渉していたことがわかりました。

2024年にLockbitとRansomwareHelpの間で交わされた会話のスクリーンショット。RansomwareHelpは恐喝グループと水面下で交渉していた(クリックで拡大)
「好意的に解釈すれば、顧客にあれこれファイルをダウンロード・アップロードさせる手間をかけず、必要なものを自分たちで取得するためにAnydeskを使ったのだと言えるでしょう」とイーメ氏は話します。「まともな会社なら『脅迫文のコピーを送ってください』と頼むはずです。そこには攻撃者とチャットするためのリンクやURLが書かれています。ところが彼らは、そのアクセス権を使ってシステムから脅迫文を削除していました。その唯一の理由は、被害者自身がそのチャットに入るのを防ぐことでしょう」
実際、RansomwareHelpはチャットの間じゅう、交渉していることを被害者に明かさないようLockbitに懇願していました。しかしLockbitはまもなく、交渉が長引くことに苛立ちを見せました。被害者側は待たせすぎだとして、これ以上ぐずぐずすれば1日ごとに身代金の要求額を10万ドル引き上げると返信しています。

複数の交渉者が脅威アクターとやり取りを始めたため、Lockbitの担当者が身代金の引き上げを始めた(クリックで拡大)
結局、会計事務所はイーメ氏の助言を受け入れ、より実績のあるセキュリティ企業に依頼しました。この企業の支援でLockbitへの支払いを交渉しました。
「被害者は『このデータが戻らなければ、うちの事業は終わりだ』と話していました」とイーメ氏は振り返ります。「最終的に、RansomwareHelpが請求しようとしていた金額の半分で済みました」
チャットの記録からは、被害者の代理として別の交渉担当者がランサムウェアグループと交渉を始めたことが明らかになった後も、RansomwareHelpがLockbitに取引の成立を迫り続けていたことがわかります。
RansomwareHelpはLockbitにこう書き送っています。「言っておきますが、もう一方のチャットであなたと交渉している人物は、プロセス全体を台無しにしています。どうか価格を変えないでください。私は成立させようと最善を尽くしています」
イーメ氏によると、RansomwareHelpが主な標的にしていたのは、技術に詳しくない中小企業でした。同社のウェブサイトや提案書に書かれた技術的な主張の多くは、明らかに荒唐無稽だと指摘します。たとえば会計事務所に送られた提案書は、6種類の暗号を解読できると述べたうえで、SHA-256など無関係なパスワードハッシュアルゴリズムをいくつも列挙していました。
「彼らがどんなランサムウェアでも本当に復号できるのなら、この男は億万長者になっているはずです」とイーメ氏は言います。「彼らが狙っていたのは、技術的な知識がなく、切羽詰まっていて、こうした仕組みについて助言してくれる人もいない人たちです」
パラシオ被告に対する今回の訴追は、米司法省(DoJ)が最近相次いで進めている、詐欺師と共謀して顧客をだましたとされるセキュリティ企業の摘発の最新事例です。10月初めには、カナダのサイバーセキュリティ企業Cybersteward幹部の54歳、エドワード・ドゥブロフスキー被告を起訴しました。政府はドゥブロフスキー被告に対する事件を非公開としていますが、同被告はサイバー恐喝と共謀の罪に問われています。
ドゥブロフスキー被告の逮捕とほぼ同じ時期に、司法省はMonsterCloudのCEOであるゾハル・ピンハシ被告(50歳)も、電信詐欺と共謀の罪で起訴しました。ハッカーに支払わずにランサムウェア攻撃から復旧すると称して顧客から料金を受け取っていたとされています。起訴状によると、ピンハシ被告は顧客に内緒でハッカーに支払いを行い、ランサムウェアグループに800万ドルを支払う一方、顧客には1900万ドルを請求していました。
7月には、フロリダ州ランド・オ・レイクス在住の41歳のランサムウェア交渉人、アンジェロ・マルティーノ被告が、Blackcat/ALPHVランサムウェアグループと共謀して複数の被害者を恐喝したとして、禁錮70カ月の判決を受けました。司法省によると、マルティーノ被告はBlackCatの攻撃者から報酬を受け取り、勤務先の顧客の交渉上の立場や戦略に関する機密情報を提供していました。これにより、ランサムウェアの攻撃者は被害者が支払う身代金を最大化できたということです。
翻訳元: https://krebsonsecurity.com/2026/11/cto-of-ransomwarehelp-indicted-for-wire-fraud/