
漏洩したAWSアクセスキー768件、企業アカウントへのフル管理者権限を伴い現在も有効
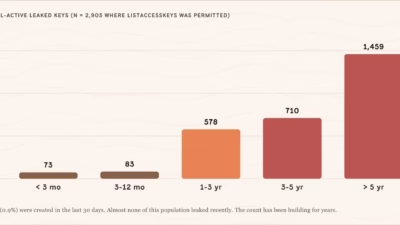
大規模な調査により、公開状態で漏洩したAWSアクセスキー768件が現在も有効であり、企業のクラウド環境に対するフル管理者権限を保持していることが明らかになりました。これはアカウント乗っ取り、データ窃取、インフラの悪用、そしてクラウド請求詐欺につながる深刻なリスクをはらんでいます。 これらの認証情報には、ルートアクセス
大規模な調査により、公開状態で漏洩したAWSアクセスキー768件が現在も有効であり、企業のクラウド環境に対するフル管理者権限を保持していることが明らかになりました。これはアカウント乗っ取り、データ窃取、インフラの悪用、そしてクラウド請求詐欺につながる深刻なリスクをはらんでいます。 これらの認証情報には、ルートアクセス
Beacon CRMは、脅威アクターが侵害されたAWSアクセスキーを使ってAmazon Web Services(AWS)環境にアクセスし、顧客データベースの全データをダウンロードした可能性が高いことを確認したと発表しました。 Beaconは8月12日に公開したインシデント update で、データベースには添付ファ

CRMプロバイダーであるBeaconに対するサイバー攻撃は、漏洩したAWSアクセスキーが根本原因である可能性が高いことが分かりました。この攻撃により、英国の慈善団体約1500団体が保有する個人情報が流出しています。 同ソフトウェアプロバイダーは8月12日のインシデント更新情報の中で、このアクセスキーが公開されて