
公開されたGitLabプロジェクトのメールアドレスが、攻撃者によるコードのプッシュを可能にしていた
開発者がプロジェクトにイシューやタスクをプッシュできるようにする非公開のGitLabメールアドレスが、READMEやコントリビューションガイド、バグ報告用のサポートページに意図的に公開されているケースが見つかっています。 このアドレスは「Email work item to this project(このプロジェクト
開発者がプロジェクトにイシューやタスクをプッシュできるようにする非公開のGitLabメールアドレスが、READMEやコントリビューションガイド、バグ報告用のサポートページに意図的に公開されているケースが見つかっています。 このアドレスは「Email work item to this project(このプロジェクト
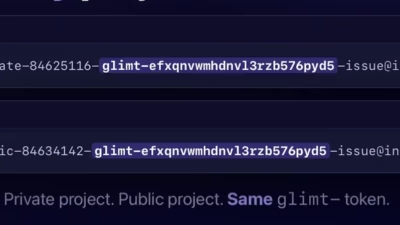
「Email work item」機能のプロジェクトメールアドレスに埋め込まれている、GitLabの有効期限のない受信メールトークンが悪用されると、攻撃者は任意のコードを送信したり、マージリクエストを作成したり、トークン所有者の権限でCI/CDパイプラインを実行させたりできることが分かりました。 この問題は、GitL
5 Min Readサイバー脅威アクターは、メールアドレスひとつあれば相当な被害をもたらせることが明らかになりました。Aikido Securityが本日公開した新たな調査では、GitLabの受信用メールアドレスが実質的に高権限のアクセストークンとして機能し、組織の公開・非公開プロジェクトに対して広範なユーザー権限を付
GitGuardianは、公開されていた大量の認証情報の中から、依然として有効な474件のGitHubアプリ用秘密鍵を発見しました。中にはアカウント乗っ取りにつながる権限を持つものも含まれていました。 GitHubでは、
米国国立標準技術研究所(NIST)は、シングルサインオン、クラウドフェデレーション、およびAPI(アプリケーションプログラミングインターフェース)環境で使用されるIDトークン、アクセストークン、アサーションを保護するための新たな実装ガイダンスを公開しました。 2026年9月15日に発行されたNIST内部レポート858

本物のMicrosoftサインインページであっても、攻撃者に制御されたセッションにつながる可能性があります。N0vaフィッシュキットはデバイスコード認証を悪用し、被害者が多要素認証(MFA)を完了した場合でもアクセストークンとリフレッシュトークンを取得します。 ANY.RUNは2026年9月にN0vaを公表し、
セキュリティ研究者が、JFrog Artifactoryに存在する重大な認証バイパスの脆弱性を攻撃者が実際に悪用していると警告しています。この脆弱性はCVE-2026-82329として追跡されており、管理者権限を持つアクセストークンの生成を許してしまいます。比較するホームセキュリティシステム セキュリティ研究企業wa
JFrog Artifactoryに存在する認証バイパスの脆弱性が新たに公表され、インターネットに公開された脆弱なインスタンスに対して攻撃者が管理者トークンを不正生成しているとの警告が出されています。 CVE-2026-82329として追跡されているこの脆弱性は、Artifactoryがデフォルト設定で稼働している場
専門パスワード管理ツールにおける設計上の不備により、悪意あるWebサイトが顧客のボルトに対して完全かつ持続的なアクセス権を取得できる状態になっていました。「Passportal」は、かつてSolarWinds MSPという社名で知られ、現在は独立した企業として時価総額10億ドル近くにのぼる公開企業N-ableが提供する

6つのMicrosoft 365 Androidアプリに同一の欠陥が存在し、数十億件のダウンロードが危険にさらされる可能性がありました。 この調査結果は、火曜日に予定されている研究の公開発表に先立ち、SecurityWeekに独占提供されたものです。発見したのは、AIを活用した脆弱性発見ツール「Enclave」です。
すべての記事を読み込みました