
コネクテッドカーは監視プラットフォームである
ノースイースタン大学の研究者らは、Consumer Reportsと共同で、現代の自動車がドライバーをどれほど監視しているかを調査しました。 これを明らかにするため、CRは自動車メーカーのプライバシーポリシー数千ページを読み込み、15社の自動車メーカーに質問を送りました。対象は、BMW、フォード、ゼネラル・
ノースイースタン大学の研究者らは、Consumer Reportsと共同で、現代の自動車がドライバーをどれほど監視しているかを調査しました。 これを明らかにするため、CRは自動車メーカーのプライバシーポリシー数千ページを読み込み、15社の自動車メーカーに質問を送りました。対象は、BMW、フォード、ゼネラル・
自動車に付属するアプリが、利用者に関する情報を大手テック企業に共有している可能性があります。ノースイースタン大学の研究チームは、21台の車両と30種類の自動車メーカー製アプリを調査し、車両識別番号(VIN)、メールアドレス、電話番号、位置情報の一部が広告・トラッキング・分析企業に送信されていることを明
新たな研究により、大半の自動車メーカーが、コネクテッドカーで収集した個人データを広告事業者、複数の大手テクノロジー企業、データブローカーと共有していることが明らかになりました。消費者が広告エコシステムに関わる大企業のネットワークにさらされている実態が、新たな詳細とともに浮き彫りになっています。 ノースイースタン大学
19ブランド21車種の自動車と30のコンパニオンアプリを対象にした調査で、広告・トラッキング企業への通信が確認されました。一部のアプリが機微な個人データを共有していた証拠も見つかっています。 最近の車は、遠隔でのロック解除、渋滞を避けたルート案内、エンターテインメントのストリーミング、ロードサイドアシスタンスの呼
Kasperskyは、DoFun製の車載ヘッドユニットがTWCoreのアップデート機能を悪用されるAndroidマルウェアを発見しました多段階の攻撃によりローダーとリバースプロキシがインストールされ、コネクテッドカーによるボットネットの構築を狙っています今回のキャンペーンはMoYu Groupによるものとされ、D
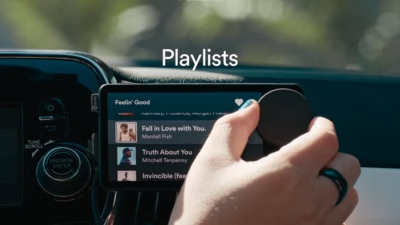
ハッカーは信頼されたソフトウェアアップデートの仕組みを悪用し、車のヘッドユニットに直接マルウェアを送り込んでいたカスペルスキーによれば、これは車両のヘッドユニットを標的として作られた初のキャンペーンだというこのマルウェアはドライバーに何のインターフェースも見せることなく、静かに動作し続ける車のヘッドユニットが、コネク
新車のボンネットを開けても、レンチで直せるものはほとんど見当たりません。代わりに目にするのは大量のソフトウェアです。ダッシュボードの画面はおそらくAndroidかLinux系OSで動いており、路上の状況を監視するシステムには、航空機や工場のラインを制御するのと同種のコード――QNXやVxWorksが使

米国内を走る数百万台の車両には、盗難防止用の目立たない装置が搭載されています。しかしこの装置のせいで、見知らぬ第三者がドアを開け、アラームを鳴り止ませ、エンジンを動かせなくすることが可能になっていました。 多くの所有者は、ディーラーが自分の車のボンネットの下に脆弱なシステムを取り付けていたことすら

ある車載アラームベンダーのコーディングミスにより、数百万台もの車両が盗難や位置追跡の脅威にさらされていることがわかりました。ディーラーによる車載アラームの販売方式のせいで、多くの対象ドライバーは自分の車に装置が搭載されていることすら知りません。 問題の装置は、Acrisure Protection Groupが製
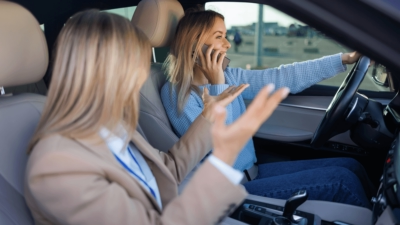
交通事故の削減を目的として、EUで新たに販売されるすべての新車には現在、ドライバーモニタリング技術の搭載が義務付けられています。これには居眠り・注意力低下警告(DDAW)システムや、より新しい車両向けの高度運転注意散漫警告(ADDW)システムが含まれます。 同様の要件は米国でも導入される見込みです。米国では、国家
すべての記事を読み込みました