自動車に付属するアプリが、利用者に関する情報を大手テック企業に共有している可能性があります。ノースイースタン大学の研究チームは、21台の車両と30種類の自動車メーカー製アプリを調査し、車両識別番号(VIN)、メールアドレス、電話番号、位置情報の一部が広告・トラッキング・分析企業に送信されていることを明らかにしました。
この調査はConsumer Reportsとの共同で実施され、同団体が試験用に購入した車両を使用しました。21台の車両は19ブランドにまたがります。
研究者らは、米連邦取引委員会(FTC)がGeneral Motorsに対して行った執行措置のような報告事例を除けば、「コネクテッドカーのエコシステムがプライバシーに及ぼす影響については、ほとんど知られていない」と指摘しています。
調査の手法
研究チームは、Wi-Fi対応の各車両をRaspberry Piで構築したアクセスポイントに接続し、通信を記録しました。テストは3つの条件で行われました。駐車して何も操作しない状態で30分、駐車したままドアや各種コントロール、インフォテインメントのメニューを30分間操作する状態、そしてConsumer Reportsのテスト施設内の私有路を15分間走行する状態です。
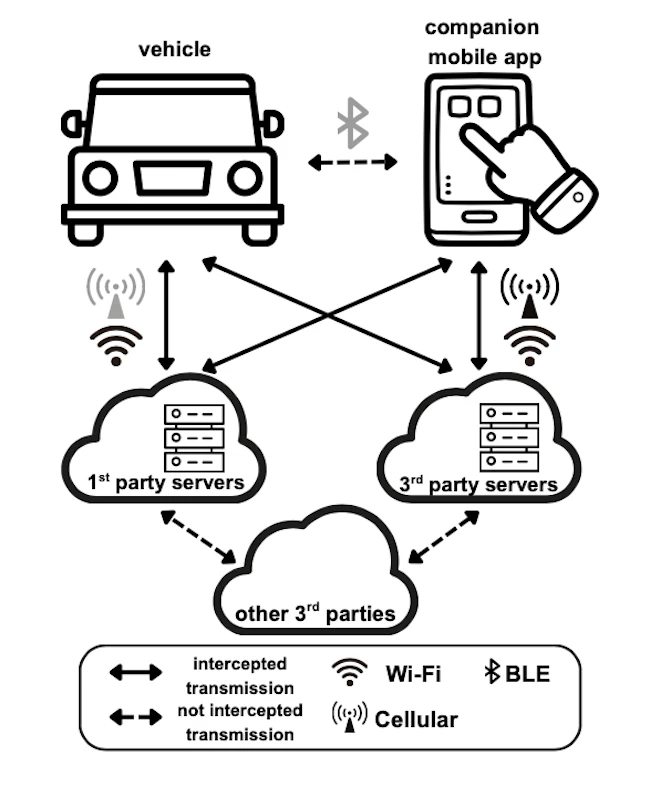
(出典:研究論文)
暗号化通信を検査するために研究チームが差し込んだ改ざん証明書は、すべての車両に拒否されました。「この結果は、メーカーが証明書の検証を適切に実施していることを示しています」と著者らは述べています。チームは、各車両が接続したドメインと、通信の量およびタイミングを記録しました。
車両は独自のモバイル回線でもデータを送信できますが、ほとんどの車両ではこの通信を傍受できませんでした。モバイル信号を遮断した際に通信がWi-Fiへ移るかどうかを確かめるため、研究チームは電気自動車11台をファラデーテントに入れました。ファラデーテントとは、外部の携帯電話信号が内部の車両に届かないよう遮蔽する囲いです。
ユーザーがアクセスできるSIMスロットを備えたTesla Model 3については、カスタムSIMカードを使い、テント内に独自のLTE/5Gネットワークを構築しました。著者らは、車両の通信を復号できず、サーバー側で共有されるデータも確認できなかったため、今回の結果は下限値として捉えるべきだと説明しています。
車両の通信先
21台のうち19台が、Wi-Fi経由で少なくとも1つのサードパーティに接続していました。11台は、広告・トラッキング・分析に関連するドメインに少なくとも1つ接続しています。また、21台中13台がGoogle傘下のドメインに接続していました。
論文によると、確認されたドメインの一部、たとえばdoubleclick.netやgooglesyndication.comは、中核的なサービスには不要で、広告に使われるものです。
広告・トラッキング・分析のドメインに接続した数は、Tesla Model 3が34種類、Tesla Cybertruckが23種類、Cadillac Lyriqが10種類でした。
Buick Envista、Mercedes EQS、Land Rover Range Roverを含む10台は、Wi-Fi経由ではいずれにも接続しませんでした。
モバイル信号を遮断すると、テスト対象の11台のうち7台で、さらに多くの接続先が判明しました。テント内のTesla Model 3は、テント外よりも27個多いトラッキング関連ドメインに接続し、Cybertruckは14個多く接続しました。分析・トラッキング用ドメインのconviva.comは、Model 3のモバイル回線上で確認され、モバイル信号を遮断するとWi-Fiに移行しました。
アプリがトラッカーをさらに追加
広告・トラッキング・分析のドメインに5種類を超えて接続したアプリは70%でした。車両では29%にとどまります。
「調査したデータセットのほとんどの車両では、コンパニオンアプリによって累積のATA露出が少なくとも2倍になります」と研究者らは説明しています。ATAとは、広告(advertising)・トラッキング(tracking)・分析(analytics)の略称です。
Wi-Fi経由ではこれらの企業と直接やり取りしていなかったBuick EnvistaとNissan Ariyaも、アプリを含めると、20社以上の広告・トラッキング・分析企業に到達しました。
VIN、メールアドレス、位置情報
30種類のアプリのうち7種類が、広告・トラッキング・分析企業に個人データを送信していました。調査では、復号したアプリの通信から、VIN、ナンバープレート番号、オーナーの氏名、電話番号、メールアドレス、位置情報、Wi-Fiネットワーク名、Wi-Fiパスワードを探しました。ハッシュ化されたものも対象です。
最も多く共有されていたのはVINです。GMのmyCadillac、myChevrolet、myBuick、myGMCの各アプリは、VINをAdobe、Acxiom、ContentSquare、FullStory、Google、Meta、Microsoft、Pinterest、Snap、Yahooに送信していました。4つのアプリはいずれもオーナーのメールアドレスをAdobeに送り、うち3つはContentSquareにも送っていました。
myCadillacとmyGMCは位置情報をContentSquareに、myChevroletはAdobeに送信していました。myGMCはオーナーの電話番号もContentSquareに送っています。
HondaLinkはVINと正確な位置情報をAmplitudeに、MyNISSANはVINとメールアドレスをAlchemerに、LincolnのアプリはVINをContentSquareに送信していました。
著者らは、スマートフォンの広告IDはユーザーがリセットできる一方、VINは「法的な制約を受けており、変更できない」と指摘しています。VINと他の個人データをあわせて受け取った企業は、それらを使って「ユーザーのクロスコンテキスト・トラッキングを実施」し、車のオーナーを「他のウェブサイトやモバイルアプリでの行動データや購買履歴」と結びつけられるとも述べています。
責任をドライバーに転嫁するメーカー
研究者らは、この7種類のアプリのプライバシーポリシーを確認しました。個人データを共有していたアプリのメーカーはいずれも、第三者とデータを共有する可能性があると開示していました。ただし、ポリシーには第三者の名称も目的も記載されていませんでした。
GM、Lincoln、NissanはVINを第三者と共有することを開示していました。Nissanのポリシーは、VINの共有は他の固有識別子の共有よりもプライバシー保護の面で優れていると述べています。
研究チームは、調査対象の18メーカーのうち17メーカーに調査結果を通知し、14社から回答を得ました。3社は返答しませんでした。Fiskerは、通知の前に事業が破綻していたため、連絡していません。
回答したメーカーはすべて、データの流れは第三者のサービスプロバイダーとの契約に沿ったものだと述べました。5社は、アプリが一部のリンクを埋め込みブラウザで開くため、そのウェブページ上の第三者がデータを収集する可能性があると説明しています。うち3社は、ページ上でトラッキングCookieの許可または拒否を求める仕組みがあると述べました。しかし、アプリのテスト中に行った録画では、必ずしもそうなっていないことが確認されました。
7社は、プリインストールされたソフトウェアを含め、車両内のサードパーティ製ソフトウェアの利用条件を読んで同意する責任は消費者にあると主張しました。
「これらの回答に共通していたテーマは、責任を消費者に転嫁することでした」と、研究チームはプロジェクトのウェブサイトに記しています。「現行の仕組みでは、オーナーに選択の余地がありません」
オプトアウトしたオーナーには警告が表示されます。Teslaは、データ共有契約を拒否したオーナーに対し、「車両の機能が低下したり、重大な損傷を受けたり、動作不能になったりする可能性があります」と伝えています。
調査結果を受けて対応を変えたメーカーは、Hondaだけでした。Hondaは通知後、Amplitudeに対して受け取った位置情報の削除を依頼し、同社への位置情報の送信を止めるようHondaLinkを更新しました。
研究者らは次のように結論づけています。「今回の調査から、自動車メーカーが公に開示している内容と、コネクテッドカーのエコシステムが実際にインターネット上でデータを共有している状況との間に、大きな隔たりがあることが明らかになりました。これは明確なプライバシー上の問題を伴います。車載システムが不透明であることを踏まえると、エコシステム全体の可視性を高め、関連する被害を特定して対処するために、透明性の向上が必要だと考えます」
翻訳元: https://www.helpnetsecurity.com/2026/10/01/connected-car-apps-privacy-research/