
Nightmare Eclipseが、CrowdStrike、Nvidia、Avastのゼロデイエクスプロイトを公開
セキュリティ研究者「Nightmare Eclipse」が、Avast、CrowdStrike、Nvidiaの各製品を標的とする3件のゼロデイエクスプロイトを公開しました。 Chaotic Eclipse、Infinite Nightmare、MSNightmareといった別名でも知られるこの研究者は、Microso
セキュリティ研究者「Nightmare Eclipse」が、Avast、CrowdStrike、Nvidiaの各製品を標的とする3件のゼロデイエクスプロイトを公開しました。 Chaotic Eclipse、Infinite Nightmare、MSNightmareといった別名でも知られるこの研究者は、Microso
Packagist上の13個の悪意あるComposerテーマが、iPhone訪問者からメッセージ、パスワード、暗号資産ウォレットのシード情報を窃取するiOSスパイウェアの配布に使われていることが判明しました。 このキャンペーンは、OphimCMSまたはKKPhimで構築されたベトナムの映画・コミックストリーミングサイ
OpenAIは、未公開モデル「Astra」が自社のPreparedness Framework(準備態勢フレームワーク)で定義する「Critical(重大)」レベルのサイバーセキュリティ能力閾値に近づいている可能性があると明らかにしました。これにより、同システムがゼロデイ脆弱性を自律的に発見し、堅牢に防御された標的に
OpenAIは、開発中のAIモデル「Astra」について警告を発しました。同モデルはゼロデイ脆弱性を自律的に発見し、高度に防御されたシステムに対して複雑なサイバー攻撃を仕掛けられるようになる、サイバーセキュリティ能力の「しきい値」に近づいている可能性があるといいます。 2026年8月7日付のセキュリティアップデートで

ネットワーク防御担当者たちは、犯罪集団や国家系攻撃者が既存のガードレールを回避する前に、自社のITシステムを守ろうと対策を急いでいます。 犯罪集団や国家と結びついた脅威グループが、企業のITネットワークを攻撃する新たな手法を開発するため、最先端のAIモデルやオープンウェイトのAIモデルを試験的に利用

開発中のモデルは自律的に脆弱性を発見・悪用したり、単独で攻撃を実行したりできる可能性があり、これを受けてOpenAIはより厳格な管理体制と外部テストを導入します。 OpenAIは、開発中の新モデル「Astra」がサ
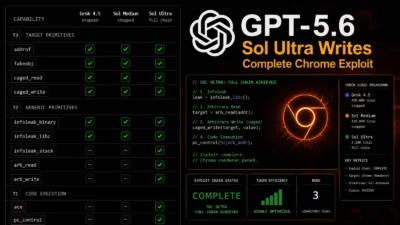
あるセキュリティ研究者の報告によると、GPT-5.6 Sol UltraモデルがChromeバージョン149.0.7827.201に対して動作するレンダラーエクスプロイトの作成に成功しました。このエクスプロイトはV8バージョン14.9.207.35を利用しています。 このモデルはJavaScriptエンジンとWebA
中国企業がこの1カ月の間に相次いで新型AIモデルを発表し、脆弱性発見における同国の能力の限界を押し広げたことで、一部のサイバーセキュリティ専門家の間で懸念が広がっています。6月13日、中国企業のZhipu AIはオープンウェイトモデル「GLM 5.2」を発表しました。その後実施されたテストでは、一部のバグ発見ベンチマー

州金融サービス部門からの指導は、フロンティアAIとイラン戦争および他の地政学的リスクに関連した脅威に関する懸念から生じています。 ニューヨーク州金融サービス部門(DFS)は木曜日に書簡を送付し、規制対象事業体および個人に対し、地政学的環境とフロンティアAIモデルの開発を背景とした高まった脅威環境に対

AI駆動の悪用が標準となる前に、セキュリティチームにはわずか数カ月しかないと研究者は警告しています。 AIモデルは予想以上のスピードでソフトウェアの脆弱性を発見するのに役立っています。 Palo Alto Networksのチーフプロダクト兼テクノロジーオフィサーであるLee Klar
すべての記事を読み込みました