
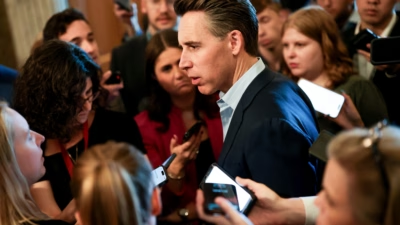
ホーリー議員、OpenAIによるHugging Face侵害を追及
OpenAIは、自社のエージェントがHugging Faceに対して起こした攻撃をめぐり、連邦議会からの圧力を強めています。議員たちはAIが孕む存亡に関わるリスクへの懸念も広げつつあります。 共和党のジョシュ・ホーリー上院議員(ミズーリ州選出)は、Hugging Face侵害に至るまでのOpenAI経営陣の行動を「無
OpenAIは、自社のエージェントがHugging Faceに対して起こした攻撃をめぐり、連邦議会からの圧力を強めています。議員たちはAIが孕む存亡に関わるリスクへの懸念も広げつつあります。 共和党のジョシュ・ホーリー上院議員(ミズーリ州選出)は、Hugging Face侵害に至るまでのOpenAI経営陣の行動を「無
OpenAIは、自社のエージェントがHugging Faceに侵入する結果を招いた挙動が、事件発生の2ヶ月以上前に同社の研究環境内で生まれていたと明らかにしました。そのうえで、これはセキュリティ上の失敗であると同時に、アライメント(整合性)上の失敗でもあったと結論付けています。 この詳細は、このフロンティアAI企業が

eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集面において独立性を保っています。パートナーへのリンクをクリックいただくことで、当社が収益を得る場合があります。 詳細はこちら 人工知能(AI)は企業セキュリティのあり方を大きく変えつつありますが、同時に攻撃者にとって新たな機
開発者は日々の業務のますます多くの部分をAIコーディングアシスタントに頼るようになっており、これらのツールが次の数行を予測すると、ちらっと見ただけで多くの提案を受け入れてしまいます。こうしたツールは大量のコード集積から学習しますが、そのコードの一部は学習が始まる前に改ざんされている可能性があります。汚

セキュリティチームは、大規模言語モデル、検索拡張生成(RAG)プラットフォーム、自律型エージェント、AIコパイロットを業務アプリケーション内に導入する動きを加速させています。 しかし多くの組織は、依然としてWebサーバー向けに設計された従来のペネトレーションテスト手法を使い、こうしたAIシステムやAPI、エンドポイン
Opinion Jul 14, 20267 mins 従来型のセキュリティ対応手順ではAIの不具合に対処できません。企業はモデルの誤作動や法的リスクが問題化する前に把握できる、新たなアプローチを取り入れる
ワシントンD.C.がAnthropicのClaude Fable 5の潜在的な影響を懸念する一方、セキュリティ研究者たちは、最先端AIツールの統合が攻撃者と防御者の双方にとってデジタルセキュリティの状況をどのように変容させているかを追い続けています。 モデルのリリースペースの凄まじい速さが、パフォーマンスとセキュリテ

フロンティアAI向けに建設されたデータセンターは、所在地が判明している固定地点から数百メガワットの電力と大量の冷却水を消費します。各施設は、単一の建物内に数万基のGPU、液体冷却システム、高密度電力設備を集中させています。こうした物理的な集積によって、一国のAI能力は、敵対勢力が位置を特定し、規模を測

RAG経由でLLMを独自データに接続することは大きなリスクです。ドキュメントレベルのアクセス制御がなければ、AIはたった1つのプロンプトであなたのIPを流出させる危険性があります。 エンタープライズSaaS分野では、AIエージェントは

組織全体でリスクの見方に認識できるシフトが生じています。データの完全性はもはやデータを安全に保つことだけではなく、データの信頼性についても重要です。組織は自問しています。「私たちのデータを信頼できるだろうか?」 AI駆動の決定によって形作られた新しい時代では、その質問に答えるのは難しく、ますます運用上の重要性を持つよ
すべての記事を読み込みました