
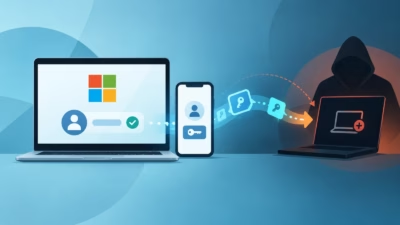
「GhostCode」、Microsoftのデバイスコードを悪用してM365トークンを窃取し不正デバイスを登録
eSentireの脅威対応チーム(TRU)は、Microsoftの OAuth 2.0 デバイス認可グラントフローを悪用し、M365アカウントを乗っ取る未確認のデバイスコードフィッシングキット「GhostCode」を発見しました。このキットはプライマリリフレッシュトークン(PRT)を発行し、被害者がMFAを完了してか
eSentireの脅威対応チーム(TRU)は、Microsoftの OAuth 2.0 デバイス認可グラントフローを悪用し、M365アカウントを乗っ取る未確認のデバイスコードフィッシングキット「GhostCode」を発見しました。このキットはプライマリリフレッシュトークン(PRT)を発行し、被害者がMFAを完了してか
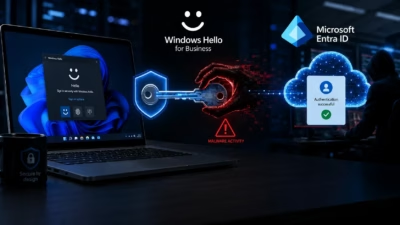
セキュリティ研究者が、Windows Hello for Business(WHFB)に関わる手法を公表しました。この手法を使えば、Windowsのアクティブなユーザーセッションにアクセスできる攻撃者が、被害者のPIN、生体認証、パスワードを一切必要とせずにMicrosoft Entra IDサービスへ認証できてしま
新たに公開された手法により、稼働中のWindowsユーザーセッションにアクセスできる攻撃者が、被害者のPINを知らずとも、また生体認証をトリガーすることもなく、Windows Hello for Business(WHFB)の暗号鍵を悪用できることが明らかになりました。 この手法により、クラウド認証、Microsof
「ARToken」と呼ばれる新たなフィッシング・アズ・ア・サービス(PhaaS)プラットフォームが、EvilTokensフィッシングプラットフォームの関連組織として運用されている実態が明らかになりました。これにより研究者らは、Microsoft 365を侵害するために設計された大規模なツールキットの中身を垣間見ること