
WordPressプラグインの深刻な脆弱性、攻撃者が管理者パスワードをリセットしサイトを乗っ取り可能に
The Events Calendar WordPressプラグインに存在する2つの深刻な未認証脆弱性チェーンにより、リモートの攻撃者が管理者パスワードをリセットしたり、OSコマンドを実行したり、脆弱なウェブサイトを乗っ取ったりできる可能性があることが判明しました。 この脆弱性の影響を受けるのは、60万を超えるサイト
The Events Calendar WordPressプラグインに存在する2つの深刻な未認証脆弱性チェーンにより、リモートの攻撃者が管理者パスワードをリセットしたり、OSコマンドを実行したり、脆弱なウェブサイトを乗っ取ったりできる可能性があることが判明しました。 この脆弱性の影響を受けるのは、60万を超えるサイト
WordPress用プラグイン「WPMU DEV Dashboard」に、重大な認証バイパスの脆弱性が確認されました。この脆弱性を悪用すると、Hub シングルサインオン(SSO)を設定している脆弱なサイトに対し、認証を経ていない攻撃者が管理者権限のアクセスを取得できるおそれがあります。Vulnerabilitysca
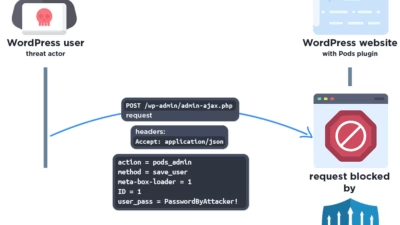
WordPressサイト管理者のパスワードが、攻撃者によってログインすら経ずに変更されてしまう恐れがあります。人気プラグインPodsに存在する深刻な脆弱性により、認証を持たない第三者が複数のセキュリティチェックを次々と回避し、管理機能に直接到達できる状態になっていました。Wordfenceによると

Slider Revolutionプラグインに対する最近のセキュリティ監査により...
Defiantの報告によると、脅威アクターが最近発見されたElementor用K...