
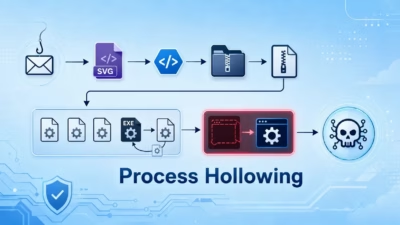
DCRatマルウェア、DLLサイドローディングとプロセスホロウイングを悪用して信頼済みWindowsプロセス内に潜伏
この攻撃は最終的にリモートアクセス型トロイの木馬を正規のWindows関連プロセスの内部に隠し、通常のエンドポイント活動に紛れ込ませます。 このキャンペーンでは、恐怖心と緊急性につけ込むよう設計された「Resolución Denuncia Jurídica(法的告訴の決定)」という偽の法的通知を誘い文句として使用し
この攻撃は最終的にリモートアクセス型トロイの木馬を正規のWindows関連プロセスの内部に隠し、通常のエンドポイント活動に紛れ込ませます。 このキャンペーンでは、恐怖心と緊急性につけ込むよう設計された「Resolución Denuncia Jurídica(法的告訴の決定)」という偽の法的通知を誘い文句として使用し

25以上の人気アプリケーションになりすましてAsyncRATマルウェアを拡散する...

最近の調査により、当初はシンプルなPythonベースのインフォスティーラーから始...

新たに分析された「Evelyn Stealer」と呼ばれるキャンペーンは、Vis...

サイバーインテリジェンスの報告書で新たな名前が浮上し、セキュリティチームを緊張さ...

広範なマルウェア分析によると、CastleLoaderと呼ばれる高度なマルウェア...

セキュリティ研究者らは、CastleLoaderというステルス性の高い初期段階の...

CloudSEKの脅威インテリジェンス研究者は、所得税をテーマにした誘導を用いて...

Zscaler ThreatLabzの研究者によると、コロンビアの政府機関はBl...