
ソーシャルエンジニアリング対策、検知の主戦場はリアルタイムの会話へ
企業はセキュリティ意識向上トレーニングに多くの時間と費用を投じています。しかし、ソーシャルエンジニアリングに対して実際に効果があることを示す実証的な証拠はほとんどありません。 ソーシャルエンジニアリングは、依然として主要かつ成功率の高い攻撃手法です。システムの脆弱性にはパッチを当てられますが、ソーシャルエンジニアリン
企業はセキュリティ意識向上トレーニングに多くの時間と費用を投じています。しかし、ソーシャルエンジニアリングに対して実際に効果があることを示す実証的な証拠はほとんどありません。 ソーシャルエンジニアリングは、依然として主要かつ成功率の高い攻撃手法です。システムの脆弱性にはパッチを当てられますが、ソーシャルエンジニアリン
自律型のAIエージェントが、ヘルプデスクプラットフォーム「Zammad」の未公開の脆弱性2件を連鎖させて、オランダの脆弱性開示機関DIVD(Dutch Institute for Vulnerability Disclosure)に侵入しました。アプリケーションの侵害から数秒でroot権限の奪取に至っています。 攻撃
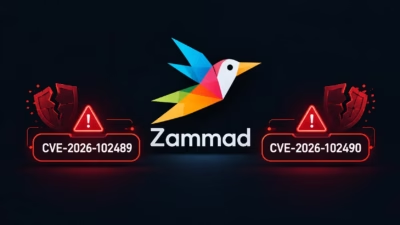
オープンソースのヘルプデスク・チケット管理基盤「Zammad」に存在する2件の重大な脆弱性を組み合わせて悪用されると、攻撃者が影響を受けるサーバーでリモートコード実行(RCE)を達成し、root権限レベルの制御を奪取できる可能性があります。CVEvulnerability database これらの脆弱性は、オランダ
オープンソースのヘルプデスクプラットフォーム「Zammad」で、新たに2件の脆弱性が公開されました。攻撃者はリモートコード実行を達成したうえで、影響を受けるサーバーのroot権限まで昇格できる可能性があります。 これらの脆弱性は、CVE-2026-102489とCVE-2026-102490として追跡されています。発
SolarWindsは、重大な認証回避の脆弱性に対処するため、Web Help Desk(WHD)バージョン2026.2.1をリリースしました。Vulnerabilityassessment service この脆弱性を悪用されると、SAMLベースのシングルサインオン(SSO)実装の弱点を突かれ、攻撃者に影響を受ける
パーソナルテック 探していたのは「個人データ」だったのかもしれません ON CALL 金曜の朝に出社するのは気が滅入るものですが、そんな朝でも読む価値があるようにと、The Registerは今週もOn Callの新作をお届けします。読者の皆さんから寄せられた、テッ

Forresterの調査によると、パスワードリセットには約70ドルのコストがかかると推定されています。最も一般的なヘルプデスクリクエストの1つとして、多くの組織は負荷を軽減するためにセルフサービスパスワードリセット(SSPR)ツールを導入しています。しかし、これらのツールがあっても、ヘルプデスクチームはSSPR登録

全員がオフィスで働いていた頃、パスワードリセットは面倒ではあるものの対処可能でし...

On Call 2025は終了し、新しい年がやってきましたが、The Regis...
解説 FBIによるScattered Spiderのようなグループに関する最近の...
すべての記事を読み込みました