
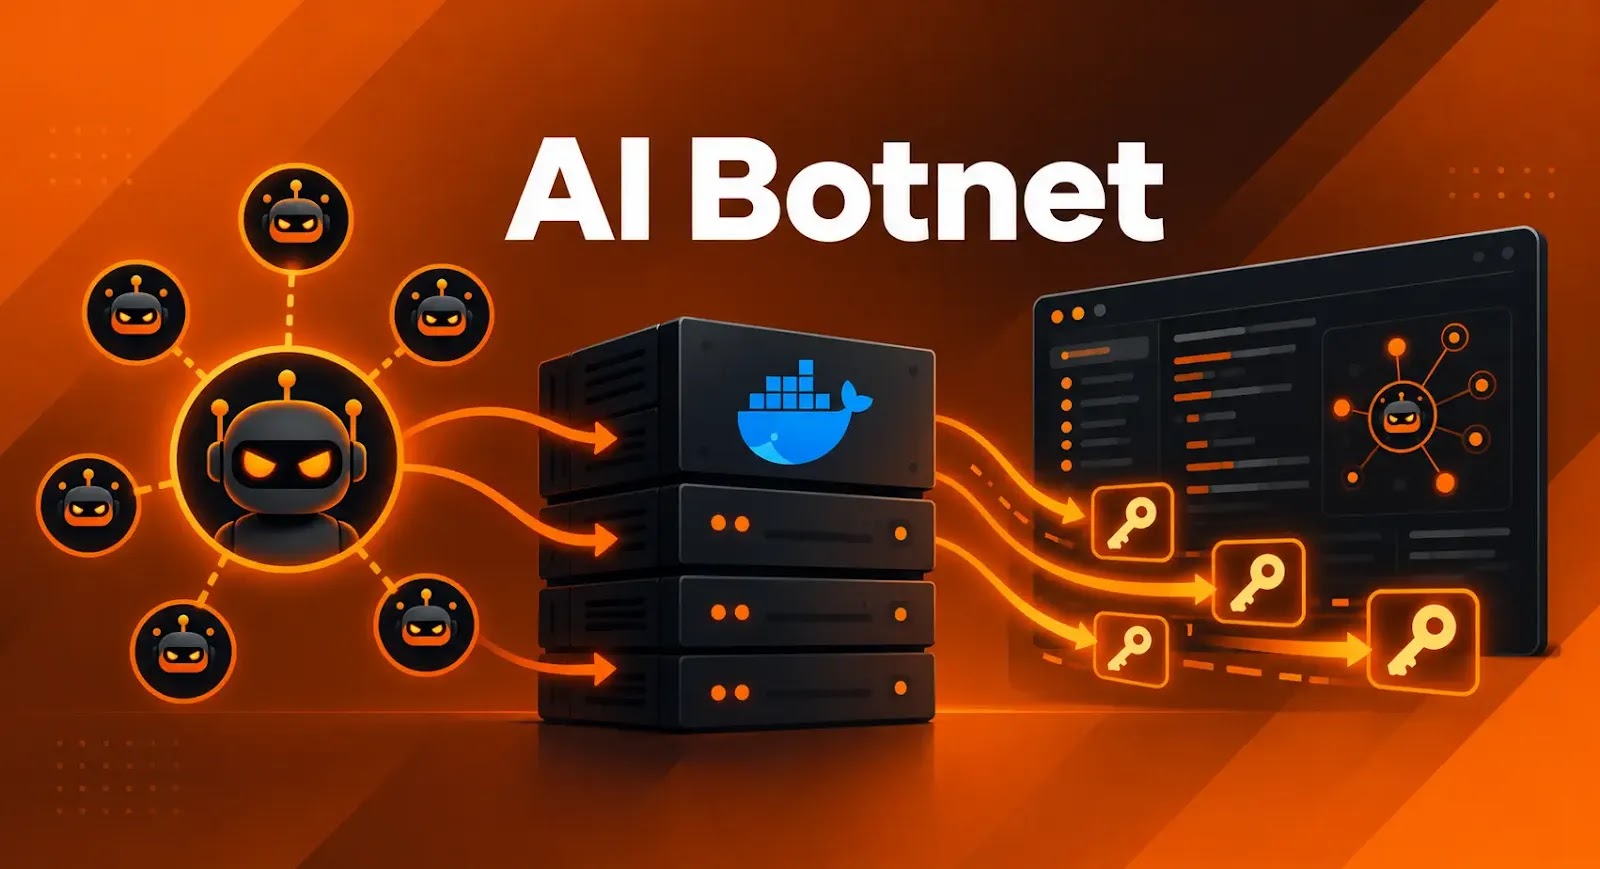
AI搭載の新型ボットネット、公開Dockerサーバーを乗っ取りAPIキーを窃取
このボットネットは、指示内容でAI APIキーをほかの認証情報より優先して狙うよう定めています。一方、感染拡大は別のスクリプトが担い、到達可能なホストへ広がっていきます。 研究者らは、2026年5月から公開状態になっていた、認証なしのDockerレジストリからこの攻撃活動を発見しました。1日かけて読み取り専用でデータ
このボットネットは、指示内容でAI APIキーをほかの認証情報より優先して狙うよう定めています。一方、感染拡大は別のスクリプトが担い、到達可能なホストへ広がっていきます。 研究者らは、2026年5月から公開状態になっていた、認証なしのDockerレジストリからこの攻撃活動を発見しました。1日かけて読み取り専用でデータ
正規のオープンソースフレームワーク「Hermes Agent」を、侵害後の対話型制御レイヤーとして転用するDocker狙いのボットネットが確認されました。 「CARBONATO」と呼ばれるこの攻撃キャンペーンは、TCPポート2375で認証なしに公開されているDockerデーモンを標的にします。ワームのような自己増殖、
VMware vCenter Syslog Serverに存在する深刻な脆弱性(CVE-2026-59310)が最近パッチ適用されたばかりですが、この脆弱性を悪用してリバースSSHツールを展開し、永続化とリモートアクセスを確立する攻撃キャンペーンが確認されています。 これまでに47か国、361件のIPアドレスで侵害が

状況証拠から別名Eagle Werewolfとしても追跡されている、これまで報告されていなかった脅威グループ「Armored Likho」が、BusySnakeという新種のPythonベース情報窃取マルウェアを使い、ロシア、ブラジル、カザフスタン各地の政府機関や電力関連組織を標的にしていることが分かりました。 このグ

攻撃者たちは、QEMUの仮想マシンを悪用して、認証情報盗聴とランサムウェア準備を「見えない」仮想環境に隠蔽することがますます増えており、防御者による検出とフォレンジックスを著しく困難にしている。 QEMUは、ホスト上で完全なオペレーティングシステムを仮想マシンとして実行できるオープンソースのエミュレータとバーチャラ