
ハッカーがパスワードスプレー攻撃で150以上の組織のAWSルートアカウントを標的に
150を超える組織のAWSルートユーザーアカウントを標的とした新たなパスワードスプレー攻撃キャンペーンが明らかになり、クラウド環境において最も強力な権限を持つIDが依然として攻撃者にとって高い価値を持つことを改めて浮き彫りにしています。 Datadog Security Labsは、2026年7月24日から8月23日
150を超える組織のAWSルートユーザーアカウントを標的とした新たなパスワードスプレー攻撃キャンペーンが明らかになり、クラウド環境において最も強力な権限を持つIDが依然として攻撃者にとって高い価値を持つことを改めて浮き彫りにしています。 Datadog Security Labsは、2026年7月24日から8月23日
150以上の組織にまたがり、AWSのルートユーザーアカウントを標的とするパスワードスプレー攻撃キャンペーンが確認されました。この事実は、攻撃者がクラウド環境における最も権限の強いアイデンティティの侵害を継続的に狙っていることを浮き彫りにしています。 このキャンペーンは2026年7月24日から2026年8月23日にかけ
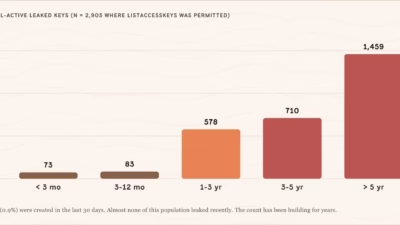
大規模な調査により、公開状態で漏洩したAWSアクセスキー768件が現在も有効であり、企業のクラウド環境に対するフル管理者権限を保持していることが明らかになりました。これはアカウント乗っ取り、データ窃取、インフラの悪用、そしてクラウド請求詐欺につながる深刻なリスクをはらんでいます。 これらの認証情報には、ルートアクセス

Amazon Web Services(AWS)は、デフォルトのセキュリティを強...