
Scattered Spiderの初期メンバー、一連のサイバー犯罪で罪状を認める
火曜日に公開された裁判記録によると、少なくとも2021年から2023年にかけて発生した一連の恐喝攻撃に関与した「The Com」のハッカー系サブグループの中核メンバーがまた一人、連邦犯罪容疑について有罪を認めました。 テキサス州出身の24歳、Ahmed Hossam Eldin Elbadawy容疑者は、ちょうど1年
火曜日に公開された裁判記録によると、少なくとも2021年から2023年にかけて発生した一連の恐喝攻撃に関与した「The Com」のハッカー系サブグループの中核メンバーがまた一人、連邦犯罪容疑について有罪を認めました。 テキサス州出身の24歳、Ahmed Hossam Eldin Elbadawy容疑者は、ちょうど1年
ClickFixキャンペーンの手口が変化しています。パソコン上でコマンドを実行させる従来の手法から、被害者自身のブラウザに悪意あるJavaScriptを注入させる手口へとシフトしており、不正行為をいとわない層を狙った巧妙な仕掛けとなっています。 Cisco Talosは9月8日に公開した調査報告の中で、この数カ
今回の調査結果は、既存のエンドポイント対策やネットワーク管理が、ブラウザ内で発生する不正活動を十分に可視化できているかという疑問を投げかけています。 攻撃者は、正規のパブリッシャーからかつて正当だったブラウザ拡張機能を買
MOST POPULAR
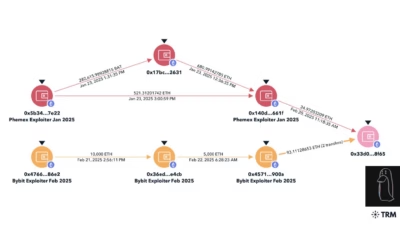
北朝鮮のハッカーたちは、盗んだ暗号資産をプロの仲介業者に引き渡すケースを増やしています。仲介業者はこれを他の犯罪収益と混ぜ合わせたうえで、一般通貨に変換します。英王立防衛安全保障研究所(RUSI)の新たな報告書によると、2024年1月から2025年9月までの間に北朝鮮は少なくとも28億ドル相当のデ
Coinkite社のハードウェアウォレット「Coldcard」に存在するファームウェアのエントロピー欠陥により、攻撃者が2026年7月30日にわずか41分間で1,196件のビットコインアドレスから1,082.65 BTC(約7,020万ドル相当)を一気に抜き取っていたことが分かりました。 この窃取は、ベンダーが公開の
OkoBotと呼ばれる新たな悪意のあるフレームワークが登場し、20種類を超えるペイロードを展開して仮想通貨ウォレットのシードフレーズや認証情報などの機密データを狙う攻撃を行っています。 OkoBotはClickFix攻撃や、正規のソフトウェアツールを装った悪意のあるGitHubリポジトリを通じて被害者に到達します。
ダークウェブフォーラムで販売されている新たなリモートアクセス型トロイの木馬(RAT)が、仮想通貨を根こそぎ奪うことを目的として設計されています。被害者のログイン済みセッションを乗っ取ることで、パスワードや多要素認証をすり抜けます。 SilabRATと名付けられたこのマルウェアは、Group-IBが公開した新たな分析レポ

eSecurity Planetのコンテンツおよび製品に関する推薦は、編集上の独立性を保っています。パートナーへのリンクをクリックした際に収益が発生する場合があります。 詳細はこちら Claude Codeのインストール手順を検索する開発者たちが、正規のAIツールドキュメントに偽装した巧妙なマルウェアキャンペ