
Kimsuky、偽の履歴書ファイルでQuasar RATとFunhouseランサムウェアを展開
研究者らは、今回のキャンペーンを、Endpointランサムウェアが関与した過去のKimsukyの攻撃と関連付けました。スクリプトコードの使い回し、一致するマルウェア設定、共通する暗号化機能などが類似点として挙げられます。 2026年9月の事例では、過去の攻撃の中核要素を維持しつつ、配布手法とインフラに変化が見られます
研究者らは、今回のキャンペーンを、Endpointランサムウェアが関与した過去のKimsukyの攻撃と関連付けました。スクリプトコードの使い回し、一致するマルウェア設定、共通する暗号化機能などが類似点として挙げられます。 2026年9月の事例では、過去の攻撃の中核要素を維持しつつ、配布手法とインフラに変化が見られます
北朝鮮系脅威アクター「キムスキー(Kimsuky)」が、悪意あるLNKショートカット、GitHubパーソナルアクセストークン(PAT)による認証を伴うペイロード配信、そしてOpenCodeコーディングエージェントに関連するAI生成おとり文書を組み合わせ、「Operation GitPower」の活動範囲を拡大している
Business Security クイッシングは、従来型フィッシングに代わる手口として急速に広まっています。企業がこのギャップをどう埋めればよいのか、その方法をご紹介します。 「馴染みがあるものは軽視されやすい」とよく言われますが、サイバーセキュリ
北朝鮮とつながりを持つLazarusグループが、偽の求人オファーやトロイの木馬化されたPDFソフトウェア、そしてWindowsのゼロデイ脆弱性を組み合わせ、主に防衛産業を標的とした攻撃を仕掛けていることが、Check Pointの研究者による調査で明らかになりました。 この活動は、攻撃者が採用担当者に
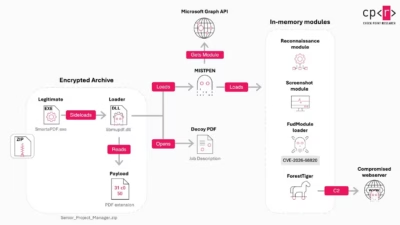
Lazarusは、攻撃者にSYSTEMレベルのアクセス権を与えエンドポイントの可視性を無力化するWindowsのゼロデイ脆弱性を悪用することで、長年続けてきたOperation Dream Jobキャンペーンを拡大しています。ハッキングとクラッキング この北朝鮮(DPRK)関連の脅威アクターは、防衛・航空宇宙・航空分
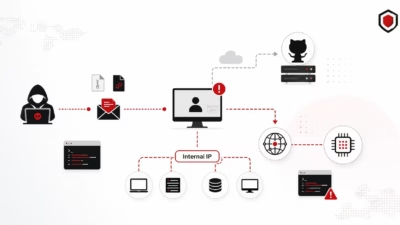
研究者らは、Kimsukyによるものとみられるキャンペーンに関連する運用上の痕跡を発見しました。これにより、脅威アクターがマルウェアをどのようにテストし、感染ホストのデータをどう扱い、公開コードリポジトリをコマンド&コントロール(C2)インフラとしてどう利用していたかが明らかになっています。 今回の発見は、Opera

Arctic Wolfの研究者たちは、北米のWeb3および暗号資産組織を標的とした非常に高度なサイバー侵入を発見しました。 研究者たちは、この継続中のグローバルキャンペーンを、北朝鮮のLazarus Groupの金銭的動機を持つサイバー犯罪サブグループであるBlueNoroffに高い確信をもって帰属させています。
北朝鮮関連のLazarus Groupが、Kelp DAO DeFiプロトコルから2億9000万ドルの暗号資産盗難の犯人と指摘されています。 攻撃は日曜日の17時35分(UTC)に発生し、攻撃者は116,500個のrsETH(リステイクド・イーサリアム)を流出させる悪意のある指令を実行しました。これは約2億9200万

StegaBinという新しいサプライチェーン攻撃が、26個の悪質なnpmパッケー...

ScarCruftとして知られる北朝鮮支援の高度持続的脅威(APT)グループは、...