
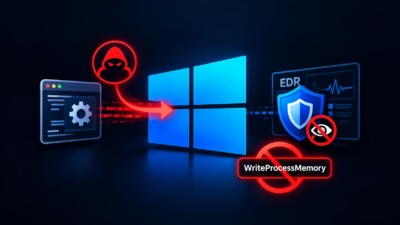
WriteProcessMemoryを使わずにEDRの監視を回避する、新たなWindowsプロセスインジェクション手法
新たに公開されたWindowsのプロセスインジェクション手法は、リダイレクトしたコンソール入力と名前付きパイプを利用し、厳重に監視されているAPIのVirtualAllocExやWriteProcessMemoryを呼び出すことなく、ペイロードのデータを子プロセスへ転送します。GetDatabase Tools 「コ
新たに公開されたWindowsのプロセスインジェクション手法は、リダイレクトしたコンソール入力と名前付きパイプを利用し、厳重に監視されているAPIのVirtualAllocExやWriteProcessMemoryを呼び出すことなく、ペイロードのデータを子プロセスへ転送します。GetDatabase Tools 「コ
Veeam Agent for Microsoft Windowsに新たに発見された権限昇格の脆弱性により、侵害された端末へのローカルアクセス権を持つ攻撃者がNT AUTHORITY\SYSTEMとしてコマンドを実行できる可能性があることが分かりました。 CVE-2026-32996の実証コード(PoC)は9月14日
SLEEPWALKERは、特殊な細工が施されたネットワークパケットを受信するまで休眠状態を維持するよう設計された、新たに確認されたパッシブ型のWindowsバックドアです。 コマンド&コントロール(C2)サーバーへ定期的に接続する一般的なバックドアとは異なり、SLEEPWALKERは固定のC2ドメイン、IPアドレス、
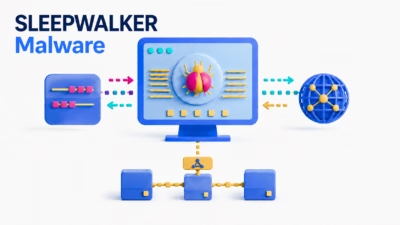
新たに解析されたWindows向けバックドア「SLEEPWALKER」は、従来型のビーコン通信に基づく検知手法を回避するよう設計された、パッシブ型のC2(コマンド&コントロール)モデルを採用しています。 生パケットによるアクティベーション、DNSベースのタスク配信への対応、VMware VMCI通信、名前付きパイプ機
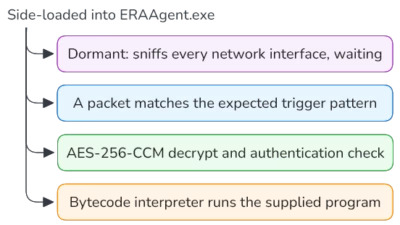
SLEEPWALKERと名付けられた新たに確認されたWindows向けバックドアは、パッシブなネットワーク監視、DLLサイドローディング、暗号化されたバイトコードを組み合わせ、攻撃者が精密に作成したトリガーパケットを送信するまで休眠状態を維持します。 このマルウェアは従来型のコマンド&コントロールサーバーにビーコン通
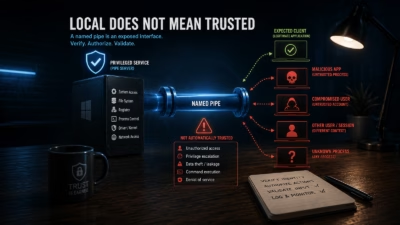
執筆者: ThreatLocker サイバーセキュリティエキスパート、Farid Mustafayev 名前付きパイプは、同一Windowsコンピュータ上で動作するアプリケーション間の通信によく使われる手段です。処理が高速で、OSに標準機能として組み込まれており、Windowsサービス、デスクトップアプリケ

WhiteHat Schoolのセキュリティ研究者は、Windowsカーネルドラ...