
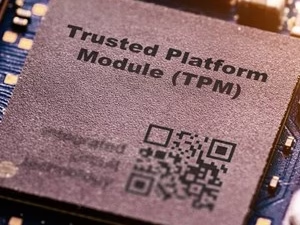
新ガイダンス、企業による耐量子ハードウェアの認証確認を支援
各組織が量子コンピュータを悪用した攻撃に備えてシステムの将来的な安全性を確保しようと急ぐ中、ハードウェアが本当に量子耐性を備えているかをどう検証すればよいのかという疑問が残っています。新たな業界基準は、この問いに答えることを目指しています。 Trusted Computing Group(TCG)は8月24日、
各組織が量子コンピュータを悪用した攻撃に備えてシステムの将来的な安全性を確保しようと急ぐ中、ハードウェアが本当に量子耐性を備えているかをどう検証すればよいのかという疑問が残っています。新たな業界基準は、この問いに答えることを目指しています。 Trusted Computing Group(TCG)は8月24日、
2026年7月、韓国政府が運営を支援するスタートアップ支援プラットフォーム「모두의창업(モドゥイ・チャンオプ)」で情報漏えいが発生しました。この事案では後に、暗号鍵の管理に重大な不備があったことが判明しています。組織が暗号鍵を適切に保護しなければ、暗号化されたデータであっても外部に流出しかねないことを示す事例となりま
企業は量子コンピューティングがもたらすセキュリティ課題への備えができていると考えているものの、責任所在、テスト、可視性のギャップが耐量子暗号(PQC)への移行を複雑にする恐れがあることが、Axiadの新たな調査で明らかになりました。 PQC移行の責任者は誰か(出典: Axiad) 組織はPQC移行を

Signalは、暗号化されたチャットが第三者によって密かに改ざんされていないかを確認する新しい手段として、「自動キー検証」と呼ばれる機能を導入しました。 「Signalは常にエンドツーエンドで暗号化されていますが、自動キー検証は、あなたとエンドツーエンド暗号化セッションのもう一方の『端』との間に予期し

今回のHelp Net Securityのインタビューでは、QuantusのCEOであるChristopher Smith氏に話を聞きました。銀行や病院で暗号資産の棚卸しを行うと、退職済みの元従業員がいまだに保持しているデフォルトパスワードや管理者鍵など、思いがけないものが見つかるといいます。 同氏は

ポスト量子セキュリティのスタートアップであるProject Elevenは、シリ...

メーカーが破綻して自分のスクーターに乗れなくなったエストニアの電動スクーター所有...