
ハッカーがVeeam Agentの脆弱性を悪用、WindowsでSYSTEM権限を取得
Veeam Agent for Microsoft Windowsに新たに発見された権限昇格の脆弱性により、侵害された端末へのローカルアクセス権を持つ攻撃者がNT AUTHORITY\SYSTEMとしてコマンドを実行できる可能性があることが分かりました。 CVE-2026-32996の実証コード(PoC)は9月14日
Veeam Agent for Microsoft Windowsに新たに発見された権限昇格の脆弱性により、侵害された端末へのローカルアクセス権を持つ攻撃者がNT AUTHORITY\SYSTEMとしてコマンドを実行できる可能性があることが分かりました。 CVE-2026-32996の実証コード(PoC)は9月14日
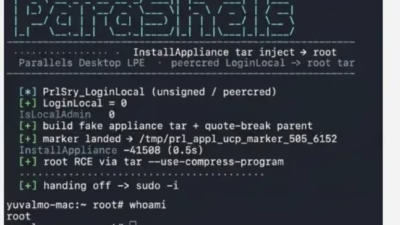
Parallels Desktopに存在する深刻なローカル権限昇格の脆弱性により、非特権のmacOSユーザーや悪意あるプロセスがホストシステムのroot権限を取得できる可能性があることがわかりました。 この問題はCVE-2026-90894として追跡されており、JFrogの脆弱性調査チームに所属するYuval Mor
macOSのCUPSに存在するローカル権限昇格の脆弱性CVE-2026-39875について、実証コード(PoC)が公開されました。この脆弱性を悪用すると、権限を持たないローカルユーザーがroot権限で任意のファイル書き込みを実行できてしまいます。 この脆弱性は、macOS 26.6、15.7.8、14.8.8よりそれ

Microsoftは火曜日、600件を超えるセキュリティ脆弱性の修正プログラムを公開しました。これにより7月は、先月樹立された過去最大記録の3倍以上という、プログラム史上最大のPatch Tuesdayとなりました。 脆弱性の件数は今年に入って急増を続けており、7月の膨大なリリースとなった622件のCVEは、過去3