
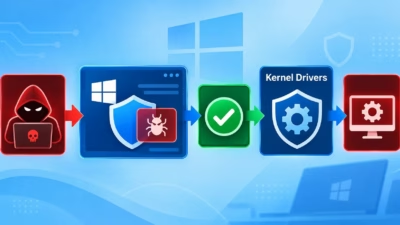
信頼済みセキュリティアプリを乗っ取り強力なカーネルドライバを悪用する新たなWindows攻撃
Bring Your Own Trusted Caller(BYOTC)と呼ばれる新たなWindows攻撃手法が明らかになりました。この手法は、攻撃者が信頼済みのセキュリティアプリケーションを悪用して強力なカーネルドライバにアクセスできることを示しています。 この手法は、攻撃者が正規だが脆弱性のある署名済みドライバを
Bring Your Own Trusted Caller(BYOTC)と呼ばれる新たなWindows攻撃手法が明らかになりました。この手法は、攻撃者が信頼済みのセキュリティアプリケーションを悪用して強力なカーネルドライバにアクセスできることを示しています。 この手法は、攻撃者が正規だが脆弱性のある署名済みドライバを
防御回避は、高度なサイバー侵害において最も重大な段階の一つとして、静かに地位を確立してきました。エンドポイント保護が突破しにくくなるにつれ、攻撃者は隠れることをやめ、防御機能そのものを無効化する方向へと戦術を転換しました。 近年の多くのランサムウェア攻撃では、アンチウイルス(AV)およびエンドポイント検知・応答(ED