
Symphony Risk Intelligence、AIエージェントで金融犯罪捜査を効率化
SymphonyAIは、常時稼働型コンプライアンス(Always-on Compliance)を実現するために構築されたエンタープライズグレードのエージェントネイティブプラットフォーム「Symphony Risk Intelligence(SRI)」を発表しました。これは定期的な管理から継続的なリスク
SymphonyAIは、常時稼働型コンプライアンス(Always-on Compliance)を実現するために構築されたエンタープライズグレードのエージェントネイティブプラットフォーム「Symphony Risk Intelligence(SRI)」を発表しました。これは定期的な管理から継続的なリスク
英国の通信規制当局は水曜日、ポルノハブの親会社でありサービスプロバイダーでもあるアイロ社について、同国のオンライン安全法を遵守しているかどうかを調査すると発表しました。焦点となっているのは、閲覧者の年齢を厳格に確認できているかという点です。 年齢確認はこの法律の要となる部分であり、ユーザーが18歳以上であるかどうか
セキュリティ
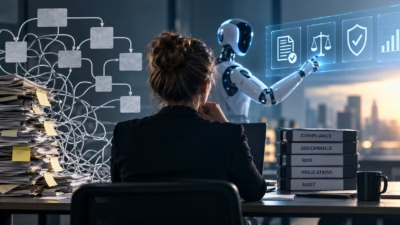
Camundaの最新調査によると、過去12カ月間にAI関連のコンプライアンスまたはガバナンス上の問題に直面した組織は40%に上ることが分かりました。原因として最も多く挙げられたのは、旧式で設計の甘い業務プロセスでした。 同調査では、組織が報告したコンプライアンス・ガバナンス
AIがサイバーレジリエンスの実現方法をどう変えつつあるのか サイバーセキュリティは何十年もの間、ある一つの前提の上に成り立ってきました。それは、防御側には次のことを行うだけの十分な時間があるという前提です。 脆弱性を発見する。 エクスポージャーを評価する。 パッチを展開する。 重要システ
米サイバーセキュリティ・インフラセキュリティ庁(CISA)が開催した、係属中のサイバーインシデント通知規制に関するタウンホールで発言した業界団体は、いくつかの一貫したメッセージを発していました。 この規制の対象になる企業をもっと減らしてほしい。報告しなければならないインシデントの数を減らしてほしい。報告する際に提供す

メタは木曜日、学生の精神衛生に害を及ぼしたと主張される中毒性のある設計慣行について訴えたケンタッキー州の学区との和解に同意しました。この先導的な訴訟は、学区がメタ、スナップ、ユーチューブ、ティックトックに対して同様の被害を主張して提起した少なくとも1,200件のうちの最初のものでした。他のケースはまだ審理されていませ

青と白のロボットのクローズアップ標準化団体、オープンソースプロジェクト、商用ベンダーは、AI BOMの約束を実現するための意味のある勢いをすでに構築しています。OWASPはCycloneDX SBOM標準により、Linux FoundationはSPDX標準により、ともにAI固有の拡張機能をリリースしています。OWAS

セキュリティ ファイアフォックスメーカーは、これらのツールは基本的なセキュリティインフラであり、青少年向けの密輸品ではないと述べている

セキュリティ
すべての記事を読み込みました