
英金融規制当局、AIの障害やヒヤリハットの報告を企業に求める方針
ai and ml
ai and ml
XWormの「HBrowser」プラグインを使うと、攻撃者は感染したエンドポイント上の認証済みブラウザセッションを対話的に操作できます。パスワードを盗んだり、改めて多要素認証(MFA)を突破したりしなくても、アカウントを操作できてしまいます。 研究者は、2026年第3四半期に100社以上の顧客組織でXWormの検知イ
マルウェア「XWorm」が、情報窃取にとどまらない脅威へと進化しています。攻撃者はログイン済みのブラウザセッションを操作できるほか、マイクやWebカメラ、位置情報にもアクセスできるようになりました。 NetskopeのThreat Labsのレポートによると、同マルウェアの「HBrowser」プラグインを使えば、攻撃
WorkNest Secureは、金融サービス向けの脅威ベース攻撃シミュレーション・対応評価「CREST Simulated Targeted Attack & Response for Financial Services(STAR-FS)」の認定を取得しました。高リスクで規制の厳しい環境で事業を営む組織に
執筆者: Tyler McLellan,Austin Larsen はじめに Google Threat Intelligence Group(GTIG)は、2026年5月にBlackFile恐喝ブランドの引退が発表されたとされているにもかかわらず、UNC6671がデータ窃取型の恐喝につながる侵害活動を積極的に続けてい
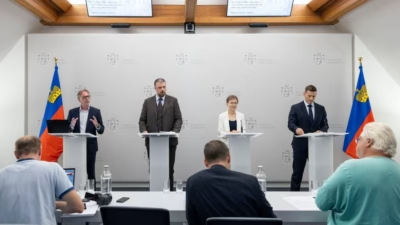
サイバー攻撃により、リヒテンシュタインの企業、財団、信託に関する数万件の記録が流出し、政府は今回の侵害に対応するため「危機管理ユニット」を発足させました。 政府が週末に発表したところによると、身元不明の攻撃者は7月29日から2日間にわたり、実質的支配者登録簿(Register of Beneficial Owner
米政府監査院(GAO)によると、連邦政府のサイバーセキュリティ規制のおよそ70%が報告要件の重複を含んでおり、監督当局にとって大きな利益を生まないまま、重要インフラ事業者に不必要な負担を課している可能性があるといいます。 37の機関が9つのインフラ部門を対象とする117件のサイバーセキュリティ規則を発行しており、水曜
このHelp Net Securityの動画では、KiteworksのグローバルフィールドCTOを務めるRick Goud氏が、セキュリティインシデント発生時におけるSEC、NIS2、DORAの開示タイムラインへの対応方法について解説しています。 Goud氏は午前3時47分にかかってきた電話から話を始めます。顧客デー

英国金融行為規制局(FCA)は、企業がどのサイバー関連インシデントをいつ報告すべ...

金融サービス業界は、特にフィンテック分野において、人工知能(AI)ツールの導入が...
すべての記事を読み込みました