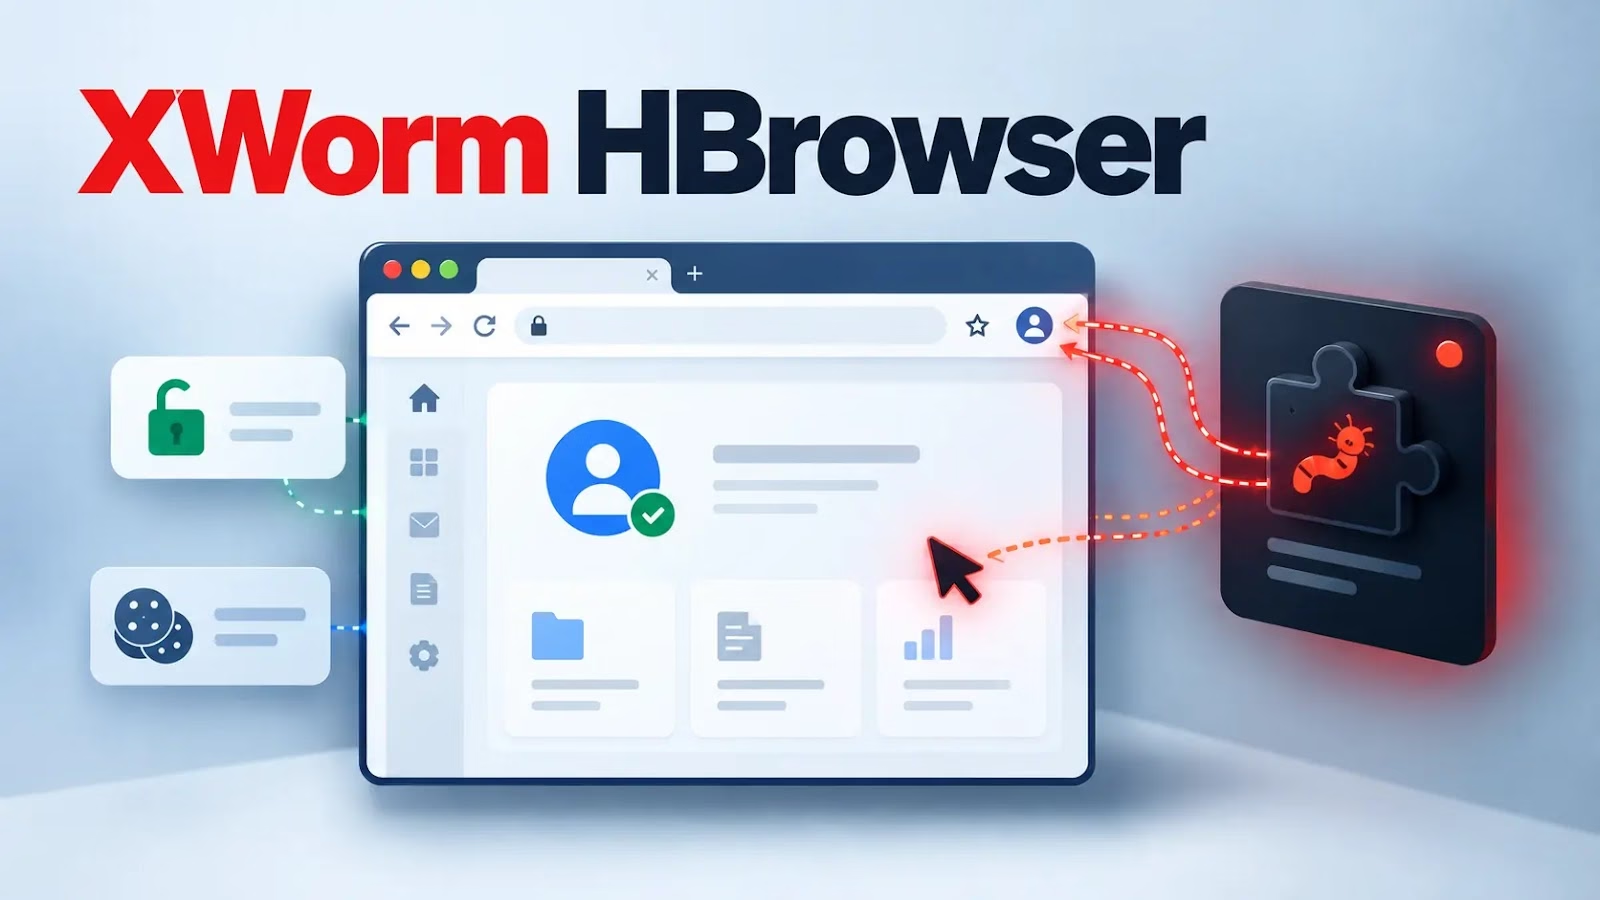
XWormの「HBrowser」プラグインを使うと、攻撃者は感染したエンドポイント上の認証済みブラウザセッションを対話的に操作できます。パスワードを盗んだり、改めて多要素認証(MFA)を突破したりしなくても、アカウントを操作できてしまいます。
研究者は、2026年第3四半期に100社以上の顧客組織でXWormの検知イベントを計1,236件記録しました。これは2025年第3四半期の4倍にあたります。
影響を受けた顧客の約35%は金融サービス業でした。活動はインド、ブラジル、イタリア、パナマ、米国に集中しています。なお、これらの数値はNetskopeの顧客テレメトリに基づくもので、世界全体の感染件数を示すものではありません。
HBrowserはバージョン6から利用可能で、オペレーターはXWormの管理パネルから標的のブラウザを選択できます。パネルは、ブラウザの識別子と画面サイズを含むOpenBrowserコマンドを、マルウェアのコマンド&コントロール(C2)チャネル経由で送信します。
感染したエンドポイントは、その後の入力を実行しながらスクリーンショットを継続的に返送し、対話型のリモートブラウジングセッションを成立させます。
対応するコマンドは、キーボード入力、マウスクリック、カーソル移動、スクロール、クリップボードのテキストの貼り付けです。キーボードとクリップボードのペイロードはbase64でエンコードされ、コマンド自体はXWormの標準的なAES暗号化C2チャネルで送受信されます。
この仕組みにより、攻撃者は認証情報を外部に持ち出して別の場所で使うのではなく、被害者のブラウザ内で直接操作できます。
認証面での違いが重要です。HBrowserは、MFAの暗号を破るわけでも、最初の本人確認を回避するわけでもありません。
正規ユーザーがすでに確立したアクセスを悪用する仕組みです。認証済みのタブがそのままオペレーターに利用可能となり、アプリケーション側が独自に再認証を求めない限り、再度ログインする必要はありません。
Netskope Threat Labsの最新の調査は、このマルウェアが情報窃取にとどまらず、ブラウザ制御、位置情報の追跡、マイクのライブ録音、ウェブカメラのキャプチャを組み合わせた、より広範な監視プラットフォームへと拡大していることを報告しています。
XWorm HBrowserプラグイン
2025年6月にクラック版のビルダーが公開され、8月には改変された バージョン6.4のソースコードも出回りました。
Netskopeは、これらの流出と活動の急増を関連付けています。検知件数は2025年第3四半期から第4四半期にかけて4倍超に増加し、2026年第1四半期には当初の基準値の7倍に達しました。第2四半期を通じても高い水準が続いています。
第3四半期の合計のうち、9月分は601件でした。
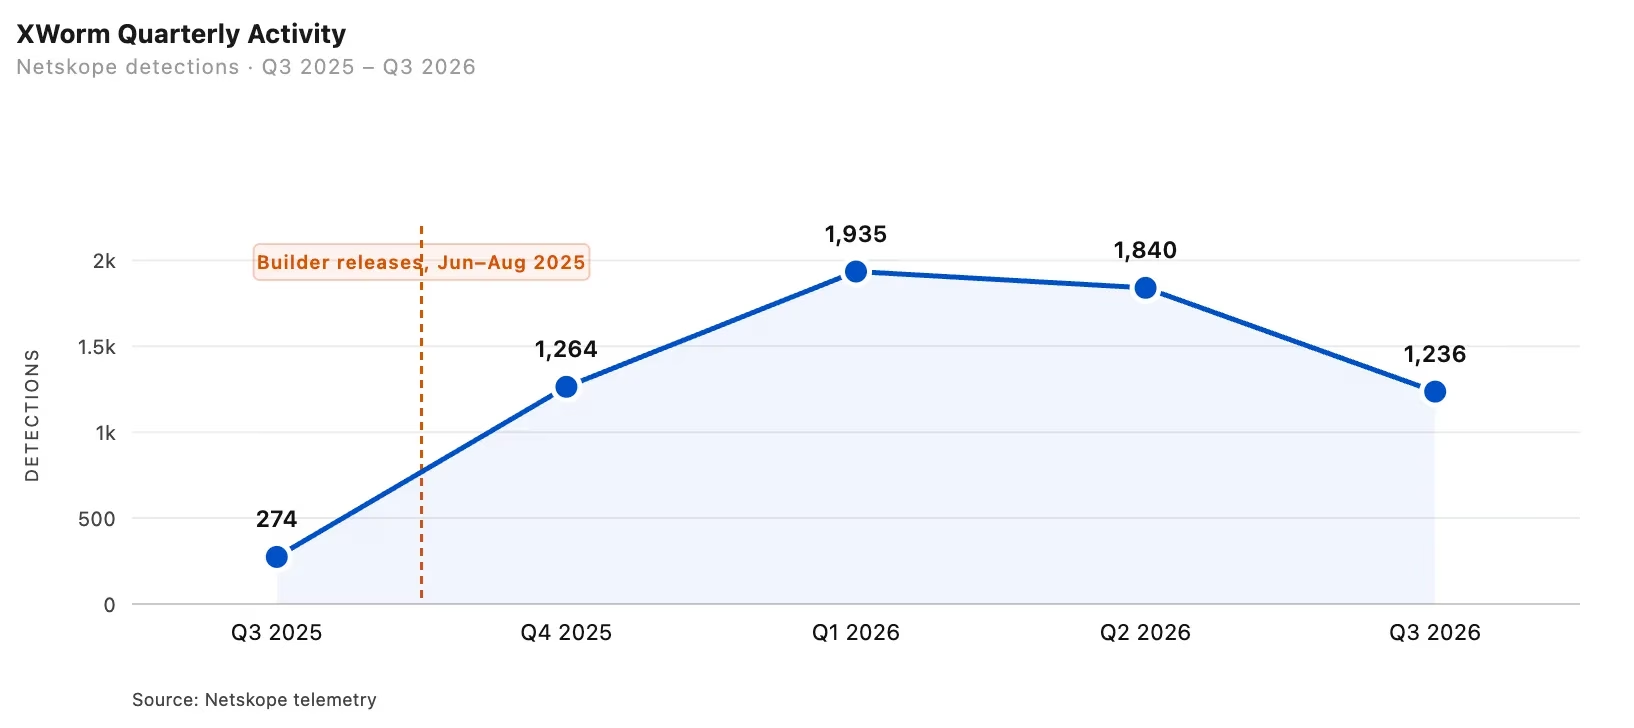
現在、V6.4、V6.5「XWorm Reborn」、V7.2、V7.4の4つのバージョンが同時に出回っています。
これらの変更点には、KeyAuthによるライセンス管理、プラグインの追加、ネイティブコードの難読化、アンチ仮想マシンチェック、XBinderドロッパー、NTdll.dllのアンフック、LocaltoNetを使ったC2インフラが含まれます。
確認されたプラグインの数は、Netskopeが2025年7月に行った分析時の35個から46個に増えました。
先の XWorm V6に関する調査では、インメモリ実行、AMSIのバイパス、レジストリによる永続化、重要プロセスの保護が確認されており、ツールキットが拡張を続ける技術的な土台となっていました。
Mapsプラグインは、GeoCoordinateWatcherを通じて座標を要求する前に、現在のユーザーのWindows CapabilityAccessManagerにある位置情報の同意設定のレジストリに「Allow」を書き込みます。
位置情報の取得には最長15秒待機し、GPSが使えない場合はIPアドレスに基づく位置情報にフォールバックします。分析によると、このレジストリの変更は保持されるため、以降の同意確認プロンプトは表示されなくなります。
Microphoneプラグインは、NAudioのWaveInEventで録音デバイスを列挙し、8kHz・16ビット・モノラルの音声を500ミリ秒単位のバッファで取得します。
各バッファはgzipで圧縮されてbase64エンコードされ、AES-128-ECBで暗号化された通信で送信されます。オペレーターは、デバイスの選択、録音の停止、セッションの遠隔終了も行えます。
これらの機能により、エンドポイントの侵害は、アカウントへのアクセスだけでなく、周囲の環境の監視にもつながります。
Netskopeの最新レポートは、マルウェアがエンドポイントを掌握している限り、認証済みセッションが無防備であり続ける理由を浮き彫りにしています。ログイン認証情報を守るだけでは、侵害されたブラウザ内ですでに有効になっているアクセスを攻撃者が利用することを防げません。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティニュースプラットフォーム
翻訳元: https://gbhackers.com/xworm-hbrowser-plugin/