
ロシアのドライバーの燃料価格やドローン攻撃への不安につけ込む悪質アプリ
サイバー犯罪者が、ロシアで起きている燃料不足やドローン攻撃への恐怖を悪用し、個人情報や金融情報を盗む悪質なAndroidアプリをユーザーにダウンロードさせようとしています。新たな報告書で明らかになりました。 今回のキャンペーンは、ロシアのドライバーを狙っています。交通警察の巡回位置、速度取締カメラ、燃料の在庫がある
サイバー犯罪者が、ロシアで起きている燃料不足やドローン攻撃への恐怖を悪用し、個人情報や金融情報を盗む悪質なAndroidアプリをユーザーにダウンロードさせようとしています。新たな報告書で明らかになりました。 今回のキャンペーンは、ロシアのドライバーを狙っています。交通警察の巡回位置、速度取締カメラ、燃料の在庫がある
オランダ当局は、新しいタイプの銀行ヘルプデスク詐欺を行い、40万ドル超の被害を出したとして2人を逮捕しました。 容疑者らは、被害者になり得る人々に電話をかけ、AIで生成した音声を流していました。音声は、受け手の銀行口座で不審な動きがあったと告げる内容です。 この録音音声は、さまざまな銀行や企業、状況を装っていました。
インド国営銀行のState Bank of India(SBI)は、約3,900件の顧客記録がダークウェブに流出した経緯を調べています。標的型の金融詐欺に悪用される恐れがあると懸念されています。SBIは10月21日、証券取引所への開示資料でこのインシデントを公表しました。ダークウェブで見つかった約375,000件の
不正リングは、個々のアカウントに明らかに異常なリスクプロファイルを生じさせる必要がありません。協調的な活動を多数の低活動アカウントに分散させれば、従来のアカウント単位の対策が検知の基準とするしきい値を、各アカウントが下回った状態を保てるためです。 ネットワークの視点で見ると、金融詐欺は、従来の対策が検知する孤立したア
Microsoftは複数の業界パートナーとともに、短期間ながら甚大な被害をもたらしたサイバー犯罪プラットフォーム「EvilTokens」を摘発しました。同社が火曜日に発表したところによると、捜査当局はこのサービスを、世界10,000以上の組織にまたがる12,000件を超えるMicrosoft顧客のメール受信箱の侵害と
地元の法執行機関が金融詐欺を捜査する際に連邦政府の資金を活用できるようにする法案が、火曜日に米下院で可決されました。 「高齢者を欺瞞から守るGUARD法(Guarding Unprotected Aging Retirees from Deception Act)」は、いわゆる「ピッグブッチャリング」のようなオンラ
CoveronとNordLayerが、ダークウェブで約200ドルで販売されている合成「デジタル・フランケンシュタイン」型アイデンティティを発見盗まれたデータとAI生成の氏名、ディープフェイクの自撮り写真、複製音声を組み合わせ、KYC(本人確認)を突破するパッケージ研究者らは、増加する合成アイデンティティ詐欺への対
司法省が火曜日に発表したところによると、当局はグルジア共和国からロシア国籍の36歳の男性を身柄引き渡しし、大規模な銀行口座乗っ取り攻撃への関与容疑で訴追しました。この事件には、2つの銀行から630万ドル以上をだまし取ろうとした計画も含まれています。 法廷記録によると、Sergei Anatolyevich Filim
脅威アクターがフィッシングキャンペーンにASCIIスマグリング技術を導入し、目に見えないUnicode文字を使ってメールセキュリティフィルターを回避していることが分かりました。 ASCIIスマグリングはこれまで、AIプロンプトインジェクション攻撃で使われてきました。Tagsブロック(U+E0000〜U+E007F)の
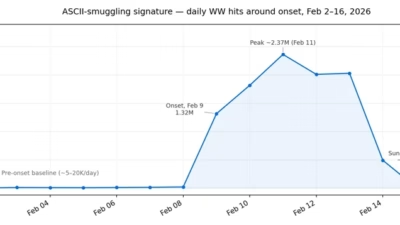
脅威アクターが、AIプロンプトインジェクション手法として知られる「ASCIIスマグリング」を転用し、大規模にメールセキュリティ対策を回避していることが分かりました。金融関連のフィッシングメールの文面に、目に見えないUnicode文字を埋め込む手口です。Securityscans service Microsoftの観
すべての記事を読み込みました