
公開GitHubファイルにMCP認証情報がハードコードされたまま放置
AIコーディングツールが使用するAPIキーやアクセストークンなどの認証情報が、GitHub上に公開されているMCP設定ファイル内にハードコードされた状態で見つかったことが、Hush SecurityによるレポートThe State of MCP Configuration: The Identity
AIコーディングツールが使用するAPIキーやアクセストークンなどの認証情報が、GitHub上に公開されているMCP設定ファイル内にハードコードされた状態で見つかったことが、Hush SecurityによるレポートThe State of MCP Configuration: The Identity
結論: CIEMの料金体系は「アイデンティティ単位」または「クラウドリソース単位」が基本ですが、実際に価格を左右するのは非人間アイデンティティ(NHI)の数です。マシンは人間の数を大きく上回るため、これが見積もりを急激に膨らませる要因になります。 Tenable(Ermetic)とWizはプラットフォーム型CIEMを
Dive Brief 非人間アイデンティティが既存システムの追跡能力を超えて増加していると、ある報告書が警鐘を鳴らしています。 Dive Brief: AIエージェントは、既存のセキュリティシステムがそれらを管理する能力を上回るペースで拡大しています。IDCとGuidePoint Secu
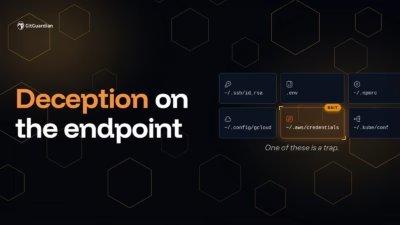
開発者のマシン上での認証情報窃取は、対象範囲を大きく広げています。従来のインフォスティーラーは、ブラウザの認証情報ストアやいくつかのクラウド認証情報パスなど、既知の標的の短いリストをもとに動作していました。 現在活動しているマルウェアファミリーは、はるかに広い網を仕掛けています。例えばShai-Hul
英国の国家サイバーセキュリティセンター(NCSC)は、従業員が企業の承認を得ていないAIツールを使い続けていることを受け、「シャドーAI」がもたらすセキュリティリスクについて各組織に警告しました。 今週公開されたガイダンスの中でNCSCは、シャドーAIを「組織が承認したシステムやプロセスの外で使用され
AIエージェントを含む非人間アイデンティティ(NHI)の侵害は、フィッシングと比べて企業への主要な侵入経路となる可能性がほぼ2倍高いことが、SpyCloudによる新たな調査で明らかになりました。 脅威対策企業である同社の「SpyCloud Identity Threat Report」は、北米、英国、スペイン、
執筆者: Ido Shlomo(Token Security 共同創業者兼CTO) Connor Moucka容疑者はSnowflakeの脆弱性を突いたわけではありませんでした。同容疑者と共犯者たちは、何年も前から使われていた有効な顧客の認証情報を使ってログインし、165を超えるSnowflake顧客組織に侵入しまし
AIエージェントは組織へのハッキングに非常に長けています。実際、過去数週間だけでもその実力を示し、実際の攻撃で何度も証明されています。同時にAIエージェントは、人間による侵入とAIによる侵入の両方から自らを守ろうとする組織にとって、まったく新しい攻撃対象領域を生み出してもいます。守る側にとって夜も眠れないほど

CISOやCTOは、AI導入によって今後1年間で自社の攻撃対象領域が平均14%拡大すると見込んでいます。NetFoundryの「2026年 Secure AI Accessの現状」調査によると、ほぼすべての企業がAI導入状況を可視化できておらず、90%が従業員による正式な管理外での未承認AIツール利用

ゼロトラストは登場して以来10年間、エンタープライズ向けの製品カテゴリーであり続けてきました。セキュリティ予算を持つ組織向けに価格設定され、セキュリティオペレーションセンターを運用するチームを前提とし、IDプロバイダーやポリシーエンジンに精通した購買担当者に向けて売り込まれてきたのです。中小企業も同じ
すべての記事を読み込みました