
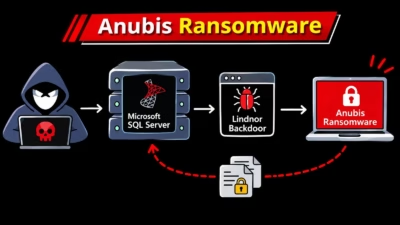
ハッカー、新型バックドア「Lindnor」でMicrosoft SQL Serverを標的に Anubisランサムウェア攻撃
Anubisランサムウェアを展開する攻撃者が2026年10月、これまで文書化されていなかったカスタムバックドアを使い、米国の組織を攻撃しました。 このマルウェアは2台のMicrosoft SQL Server上に潜伏していました。1台ではChromeのコンポーネント、もう1台ではVMwareのファイルに偽装していまし
Anubisランサムウェアを展開する攻撃者が2026年10月、これまで文書化されていなかったカスタムバックドアを使い、米国の組織を攻撃しました。 このマルウェアは2台のMicrosoft SQL Server上に潜伏していました。1台ではChromeのコンポーネント、もう1台ではVMwareのファイルに偽装していまし

GuidePoint SecurityのResearch and Intelligence Team(GRIT)は、サイバー攻撃が公になる前に被害者に接触する「Ransom Busters」という自称復旧サービスを使ったランサムウェア恐喝の手口を発見しました。 このグループは、盗まれたファイルの回収、犯罪者側のバック

The Coca-Cola Companyは、今月初めに発生したランサムウェア攻撃で、乳製品子会社のFairlifeからハッカーがデータを盗み出していたことを確認しました。 この世界的な飲料大手企業は本日発表した短い声明の中で、影響を受けたシステムや業務の一部については依然として復旧作業を続けているものの、米国内の生
アドリア海の港湾当局を標的にしたAnubisランサムウェアグループの攻撃が、海事インフラ全体への警告として注目されています。 脅威インテリジェンス企業のResecurityが6月11日に公開した新たな分析では、AnubisがアドリアティックPort Authorityをデータリークサイトに掲載するに至ったサイバー攻撃の
はじめに Anubisランサムウェアグループが主導する深刻なランサムウェア攻撃がアドリア海港湾局を標的とし、その業務を麻痺させ、地域全体の海上物流に甚大な影響を及ぼしました。このサイバー攻撃は、重要インフラにおける脆弱性について深刻な懸念を呼び起こしています。世
緩和策の推奨事項 攻撃者は、組織がバックアップから復旧する能力を麻痺させることが...