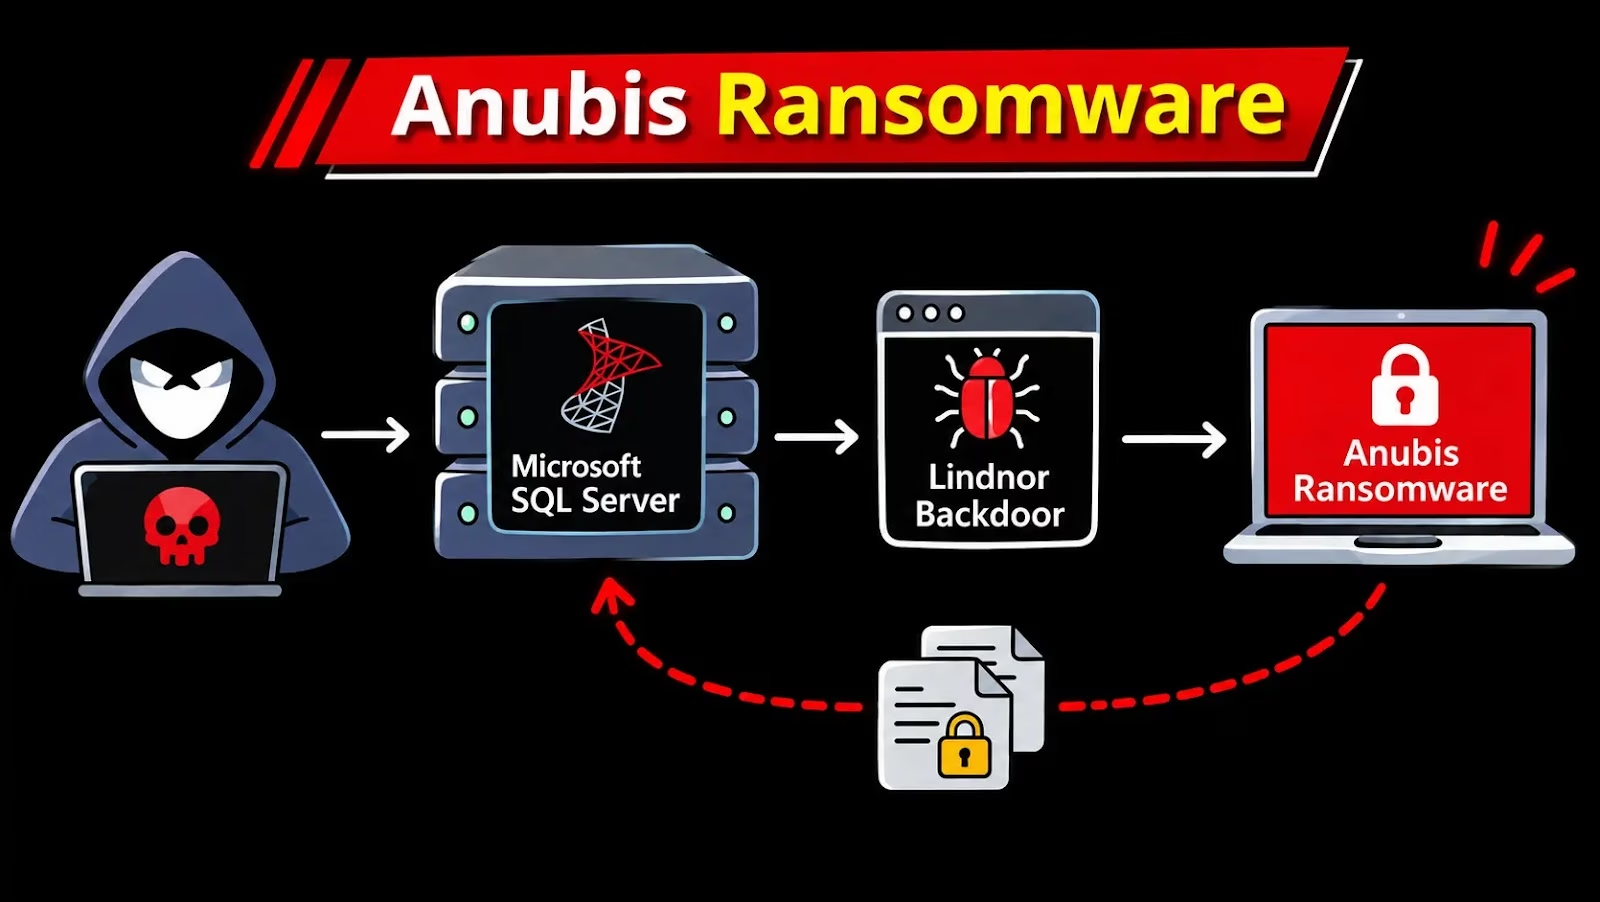
Anubisランサムウェアを展開する攻撃者が2026年10月、これまで文書化されていなかったカスタムバックドアを使い、米国の組織を攻撃しました。
このマルウェアは2台のMicrosoft SQL Server上に潜伏していました。1台ではChromeのコンポーネント、もう1台ではVMwareのファイルに偽装していました。暗号化ペイロードはブロックされ、ファイルが暗号化された形跡はありません。
ペイロードは、Sphinx版からほとんど変わっていないようです。攻撃はアフィリエイトが実行するため、侵入ごとに手口が異なる場合があります。
Hawkmothは過去12か月で約96件の被害を主張しており、その52%が米国の組織です。Symantecは2026年7月のAnubisによる侵入で、1回の攻撃の中に4種類のデータ窃取ツール(Megasync、WinSCP、Filezilla、S3browser)を確認しています。10月の事例では、攻撃者がどのように最初の足がかりを得たのか、Symantecは特定できていません。
Lindnorは、2つのファイル名でサービスとして動作していました。Chromeのコンポーネント展開用ディレクトリを模したフォルダではhealthcontroller64.exe、VMwareのフォルダではsvchelper.exeという名前でした。
このバックドアは、プロセスID、OSバージョン、ファイルパス、コンピュータ名、ユーザー名、ドメイン、ログオンサーバーをコマンド&コントロール(C&C)サーバーに送信します。プライマリとフォールバックの2台のC&Cサーバーが設定されており、いずれもポート443で通信します。
ランサムウェア攻撃では、公開ツールや二重用途ツール、環境内に存在する正規ツールを悪用する「Living off the Land」の手法に頼るのが一般的で、カスタムバックドアはまれです。Symantecは、無関係な2つの組織のネットワークでもLindnorを確認しました。ただし、いずれもランサムウェアの活動は見られませんでした。
攻撃者は約1時間のうちに、セキュリティ製品を停止させるための実行ファイルを少なくとも13個投入しました。
Cybersecurity news
署名付きながら脆弱なドライバーも5つ投入しています。いずれも公開済みのもので、脆弱なドライバーを持ち込んで悪用する「Bring Your Own Vulnerable Driver(BYOVD)」の手法です。実行ファイルのうちgbbsym.exeとsymgooq.exeの2つは、Symantecのソフトウェアに偽装していました。
-lスイッチは、読み込まれた脆弱なドライバー経由でカーネルコールバックを一覧表示します。-dスイッチは、それらを一覧表示したうえで削除します。確認されたコマンドラインでは-dが使われていました。13個の実行ファイルのうち11個は、これまで公開されていなかったとみられます。
SymantecはこのAnubisの攻撃を、同社が「Hawkmoth」として追跡するグループによるものとしています。このグループはランサムウェア・アズ・ア・サービス(RaaS)を運営しており、2024年12月にSphinxランサムウェアをリブランドして登場しました。
Anubisランサムウェア攻撃
huntreagent.exeとs1.exe以外は、すべてブロックされました。この2つのファイルはサイズが同じでハッシュが異なるため、1つのツールの2種類のビルドとみられます。うまくいくものが見つかるまで、攻撃者がツールを次々と試すパターンに当てはまります。
Symantecが2026年6月に公開したホワイトペーパー「Lights Out: Defense Evasion in the Age of BYOVD」は、これが重要な理由を説明しています。署名付きドライバーがいったん読み込まれると、Windowsカーネルはそのドライバーを信頼します。
その後、細工したリクエストでドライバーの欠陥を悪用すれば、保護されたウイルス対策ソフトやEDRのプロセスを強制終了できます。脆弱なドライバーは数百個が出回っており、BYOVDツールはいまやRaaSのペイロードに日常的に同梱されています。
-dスイッチのようにコールバックを削除されると、セキュリティエージェントは動作し続けるものの、何も検知できない状態になります。
攻撃者はAnyDeskをインストールし、新しいローカルユーザーを作成してローカルグループに追加しました。さらにsafemode.exeを実行し、セーフモードで起動してもAnyDeskが動作し続けるよう設定しています。
レジストリコマンドにより、AnyDeskはHKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\AnyDeskにサービスとして登録されました。
セキュリティソフトは通常、セーフモードでは完全には動作しません。そのため攻撃者は、脆弱なドライバーを使って防御機能を無効化する余地を得られます。この手口は新しいものではありませんが、確認される機会はまれです。
暗号化ツールのiservice.exeは、拡張子「.anubis」を付加し、restore files.txtとrestore files.htmlという名前の脅迫文を残します。
脅迫文は、データを窃取したと主張し、交渉が決裂すれば公開すると脅しています。オプションのワイパーモードでは、ファイルの内容を消去します。今回の事例では、暗号化の段階に入る前にペイロードがブロックされました。
独自のバックドアを開発するランサムウェア運営者はほとんどいません。1時間でこれほど多くのセキュリティ無効化ツールを投入した点も異例です。セーフモード経由の侵入経路と合わせると、攻撃者はセキュリティソフトに妨害されることを想定していたとみられます。
Cybersecurity news
それでも、入念な準備は最後の段階で失敗に終わりました。防御側は、新規サービスの作成、ドライバーの読み込み、セーフモード関連のレジストリ変更、想定外のAnyDeskのインストールを監視すべきです。特にSQL Serverでは注意が必要です。
侵害指標(IoC)
| SHA-256 | ファイル名 | マルウェア |
|---|---|---|
fc200686175559f4544a5de826905f09a68476d889690a3be40ac32356790cb8 |
healthcontroller64.exe, svchelper.exe |
Backdoor.Lindnor |
5d2dd9caf2ae4a5083dbec16e688040456cdbc31eaeecbab78188e322ed0415b |
powerhost.exe, eventwatcher.exe |
Backdoor.Lindnor |
ad9575a9ef2dcc9d2fd2a24376c418549d4b3db5564c22b20081d33cf7629e43 |
volumeproxy.exe |
Backdoor.Lindnor |
注: IPアドレスとドメインは、誤って名前解決やハイパーリンク化が行われるのを防ぐため、意図的に無害化(デファング)されています(例: [.])。元に戻す(リファング)のは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
被害が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/anubis-ransomware-attack/