サイバーセキュリティの専門家を狙い、GitHub上で感染したセキュリティ関連プロジェクトが公開されています。これらはバックドアと情報窃取型マルウェア(インフォスティーラー)を仕込むものです。
この攻撃キャンペーンは約2年前に始まり、当初は暗号資産ウォレットのユーザーを標的にしていました。しかし最近になって攻撃者は方針を転換し、スキャンの自動化、セキュリティテスト、ログ分析を謳う悪意あるリポジトリを公開しています。
サイバーセキュリティ企業Dr. Webの研究者らによると、これまでに2,000台を超えるWindowsシステムが侵害されました。
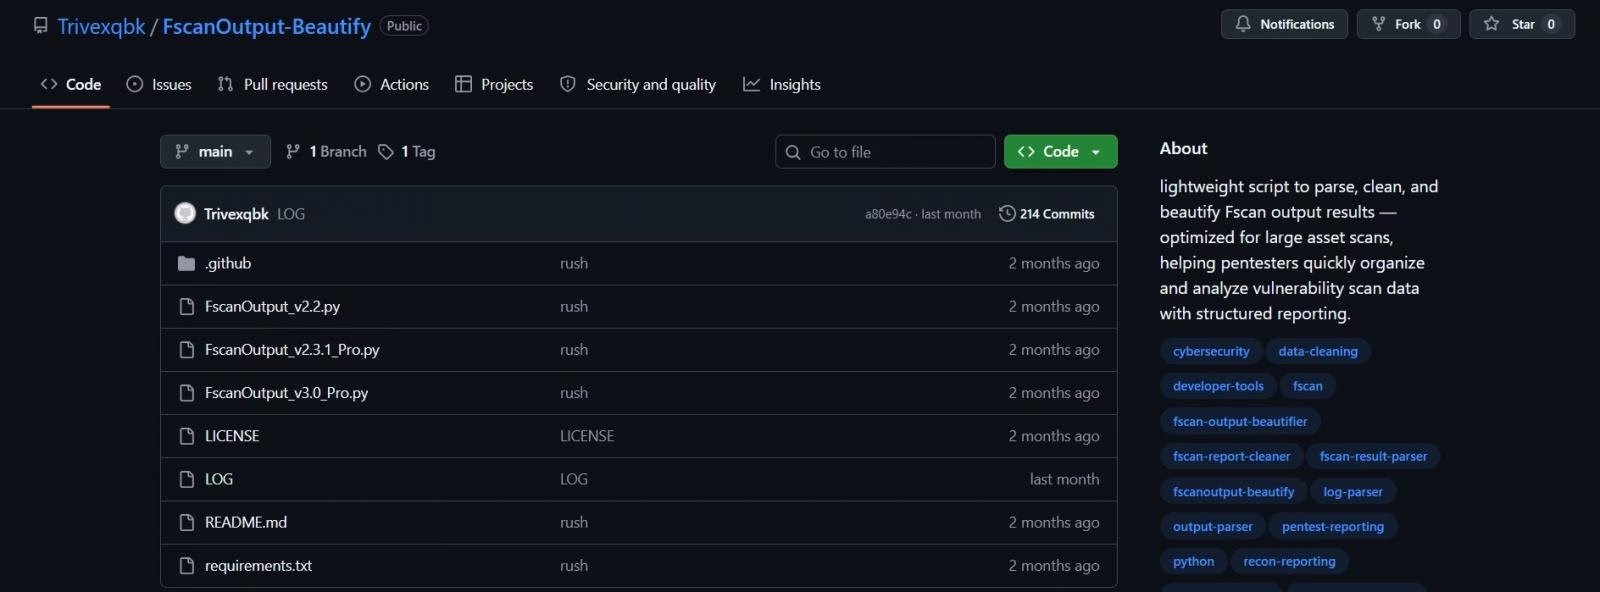
研究者らが見つけた悪意あるリポジトリの一つは、ネットワークスキャナー「Fscan」の出力を解析・整形する軽量ソリューションをうたう偽のスクリプトです。
以前の誘い文句には、ブロックチェーンゲーム、ボット、チートツールなどがありました。主にブロックチェーンやゲームの愛好者を狙ったものです。
Dr. Webの調査では、Visual Studioのプロジェクトファイル、Pythonスクリプト、Goのソースファイルに悪意あるコードが埋め込まれていました。コードは長大な空白の後ろに隠されており、これは古くからある手口ですが、今も有効です。
研究者らによると、一部のVisual Studioプロジェクトでは、ビルド前イベントのルーチンがコンパイル前にこのコードを実行します。
感染チェーンではPowerShellを使って暗号化されたダウンロードリンクを取得し、そこからElectronベースのモジュール型ローダー「Microsoft.exe」をダウンロードします。
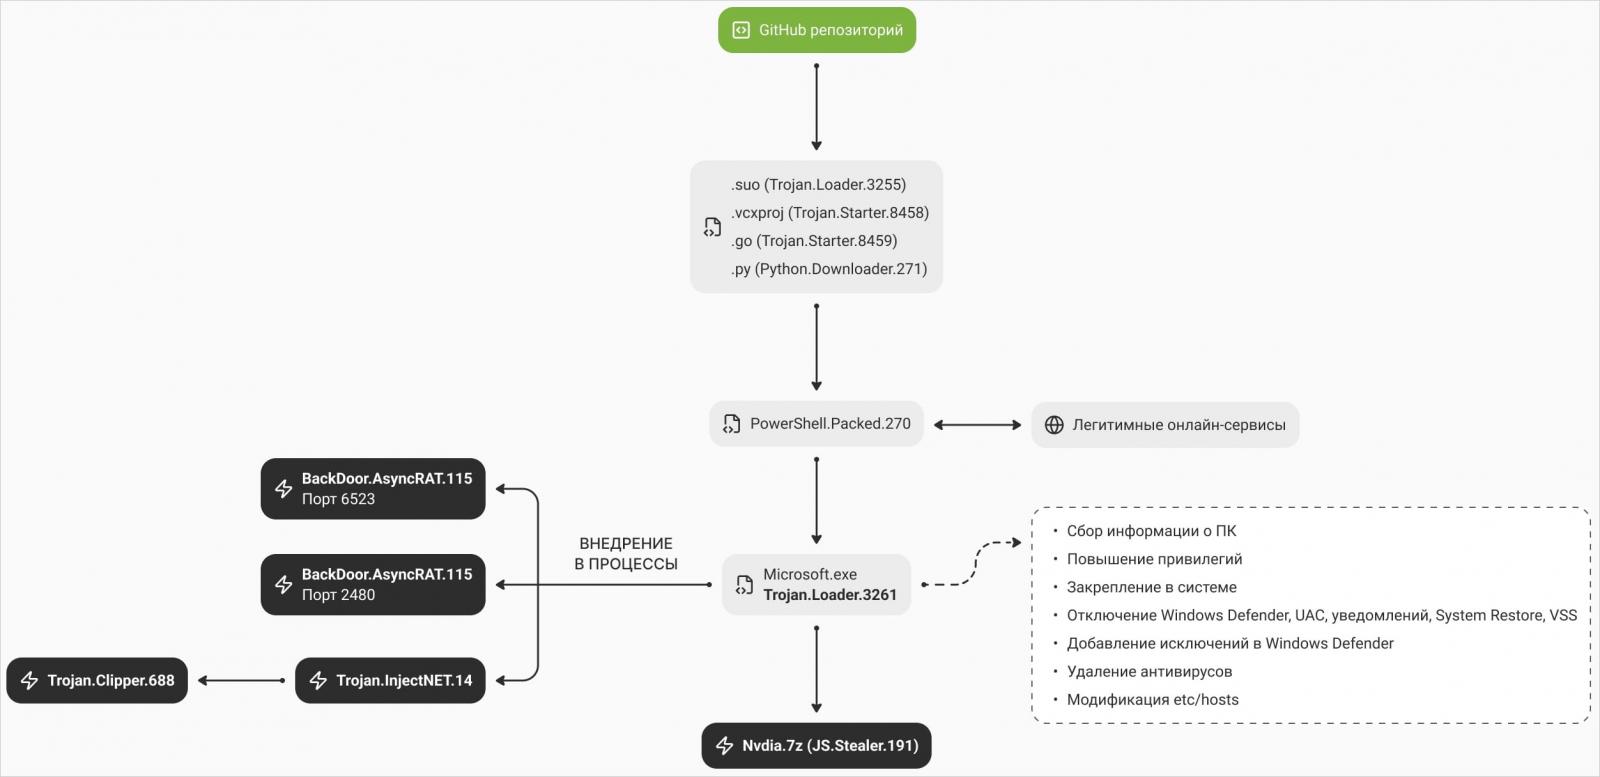
このローダーは、感染したホストで永続化を確立し、権限を昇格させ、Windowsのセキュリティ機能と復旧機能を無効化します。そのうえで、次の段階のマルウェアを正規のプロセスに注入します。
Dr. Webは、ローダーの既定の動作モードである「Mode3」で、6種類の検知回避手法を使うと説明しています。
- explorer.exeをマルウェアの親プロセスに見せかける
- Windowsレジストリの値を変更し、Smart App Controlを無効化する
- ディスク上の元のntdll.dllコードを復元し、セキュリティソフトが追加したフックを除去する
- セキュリティツールが傍受しにくいWindowsシステムコールを直接実行する
- メモリ上でEtwEventWriteにパッチを当て、影響を受けたプロセスでのイベントトレースを抑止する
- メモリ上でAmsiScanBufferにパッチを当て、スクリプトに対するウイルス対策のスキャンを妨害する
このモードの起動に失敗した場合、ローダーは「Mode2」を使います。Mode2はMicrosoft Defenderの除外設定を追加し、PowerShellスクリプトでペイロードを復号して「RegAsm.exe」に注入します。
ホストに最終的に配布されるペイロードは、バックドア型マルウェアのAsyncRAT、クリップボード内の暗号資産ウォレットアドレスを置き換えるクリッパー型マルウェア、そして情報窃取マルウェアです。
この情報窃取マルウェアは、ブラウザーのデータ、VPN設定、FTPクライアントの設定ファイル、ゲームアカウントのデータ、Discordトークンを収集します。収集した情報はTelegramボット経由で外部に送信します。
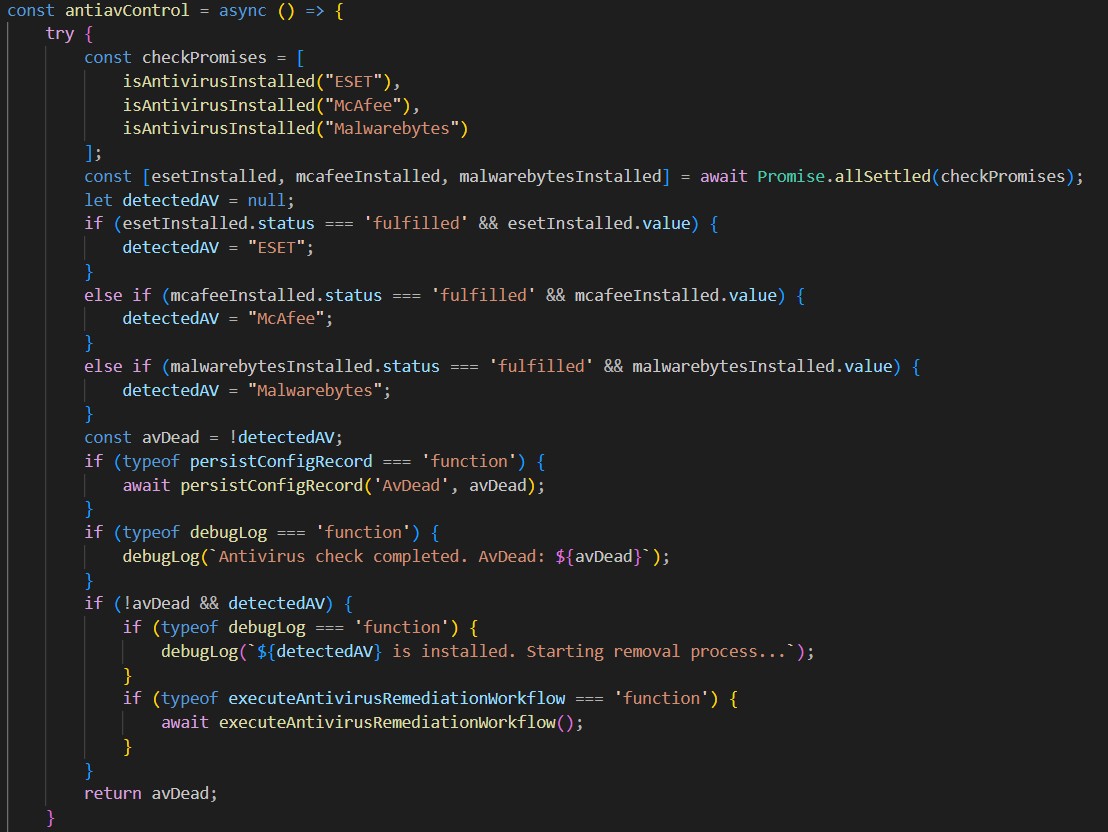
Dr. Webによると、このマルウェアは感染したコンピューターからESET、McAfee、Malwarebytesのウイルス対策ツールを削除しようとします。さらに、これらを更新サーバーから切り離そうとし、Windowsのバックアップにも干渉します。
Dr. Webの研究者らは、未完成とみられるコンポーネントも発見しました。これはローダーを常駐させ、ホストのディスクから削除された場合に再ダウンロードするのに役立つ可能性があります。
この発見は、攻撃者が新機能を加えてマルウェアの改良を進めていることを示唆しています。研究者らは、このキャンペーンで確認された侵害指標(IoC)の完全なリストを公開しています。