Trellixの新たな調査によると、2026年4月から9月までの6か月間で、中国の国家支援型脅威活動は41.4%減少しました。
研究者らは、検知された活動の大幅な減少は、より広範な地政学的動向や、中華人民共和国(PRC)の情報収集の優先順位の変化と関連している可能性があると指摘しています。
たとえば、戦場で使われる技術をはじめとする西側諸国の軍事能力の observation に、より重点を置くようになったことが考えられます。
全体として、中国系とみられる活動の検知傾向は、台湾周辺での中国の軍事・海上活動の変化とおおむね一致していました。たとえば、2026年6月から7月にかけてサイバー活動がわずかに増加した時期は、中国が台湾周辺で海警局主導の「グレーゾーン」作戦を拡大した時期と重なります。
この活動には、中国の海警船が台湾の管轄水域を巡回しているとの報告も含まれます。
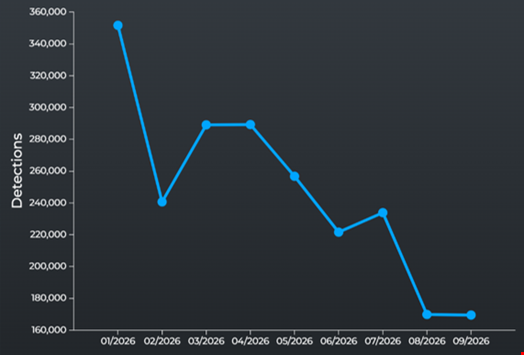
研究者らは、中国系の検知件数が大幅に減少したにもかかわらず、この期間に観測されたPRCのサイバー活動は、ロシアやイランの国家支援型サイバー活動を「大幅に上回る」水準にあったと指摘しています。
「この減少は、活動そのものの縮小ではなく、標的、インフラ、あるいは検知の可視性の変化を反映している可能性があります。重要なのは、検知レベルが低いからといって脅威が小さいとは限らないという点です。とりわけ、中国系の活動は他の国家支援型アクターより依然として多いのです」と、研究者らは記しています。
近年、中国の国家支援型スパイ活動の多くは、長期間にわたり発見されませんでした。たとえば2025年には、中国と関係のあるアクター「Weaver Ant」が、アジアの通信サービスプロバイダーのネットワークに侵入し、4年以上にわたって発見されなかったことが判明しました。
こうした事例は、まだ検知されていない中国の国家支援型活動が、現在も相当な規模で続いている可能性を示しています。
国家支援型アクターの主な標的は米国とトルコ
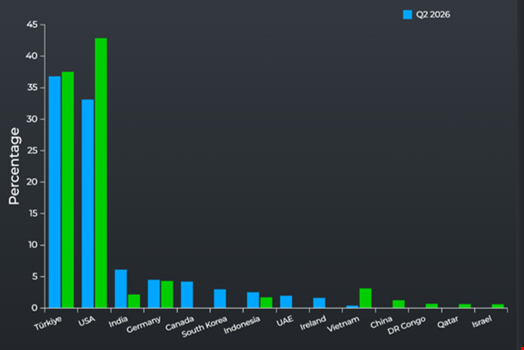
11月4日に公開されたTrellixのレポートによると、国家支援型アクターの標的は主に米国(38%)とトルコ(37.1%)の2か国に集中していました。両国を合わせると、4月から9月の全検知件数の4分の3超を占めます。
研究者らによると、米国は世界最大の経済大国であり、価値の高い技術・防衛・政府インフラが集中していることから、貴重な標的になっています。一方のトルコは、欧州、中東、中央アジアの結節点に位置し、NATO加盟国でもあることから、戦略的に重要な標的とされています。
国家支援型アクターが3番目に多く標的にした国はドイツで、こうした活動の4.4%を占めました。
運輸・海運と通信の2業種だけで、検知されたキャンペーン全体の過半数を占めました。研究者らは、物流、グローバルなサプライチェーン、通信分野で、情報収集が集中的に行われていることの表れだと分析しています。
国家支援型アクターによる検知の過半数(56%)は、10のグループによるものでした。最も多かったのは、ロシア系の「Gamaredon」(9.03%)で、パキスタン系の「APT36」(7.84%)、中国系の「Mustang Panda」(7.52%)が続きます。
国家支援型アクターが展開したツールで最も多かったのはバックドアで、検知の20.9%で確認されました。これは、こうしたアクターが情報収集のために、迅速な悪用よりも長期的なアクセスの維持を重視していることを示しています。
2番目に多く検知されたツールはインフォスティーラー(11.87%)で、侵害したネットワーク内でのデータ収集を支援するために使われていました。
翻訳元: https://www.infosecurity-magazine.com/news/chinese-nation-activity-falls/