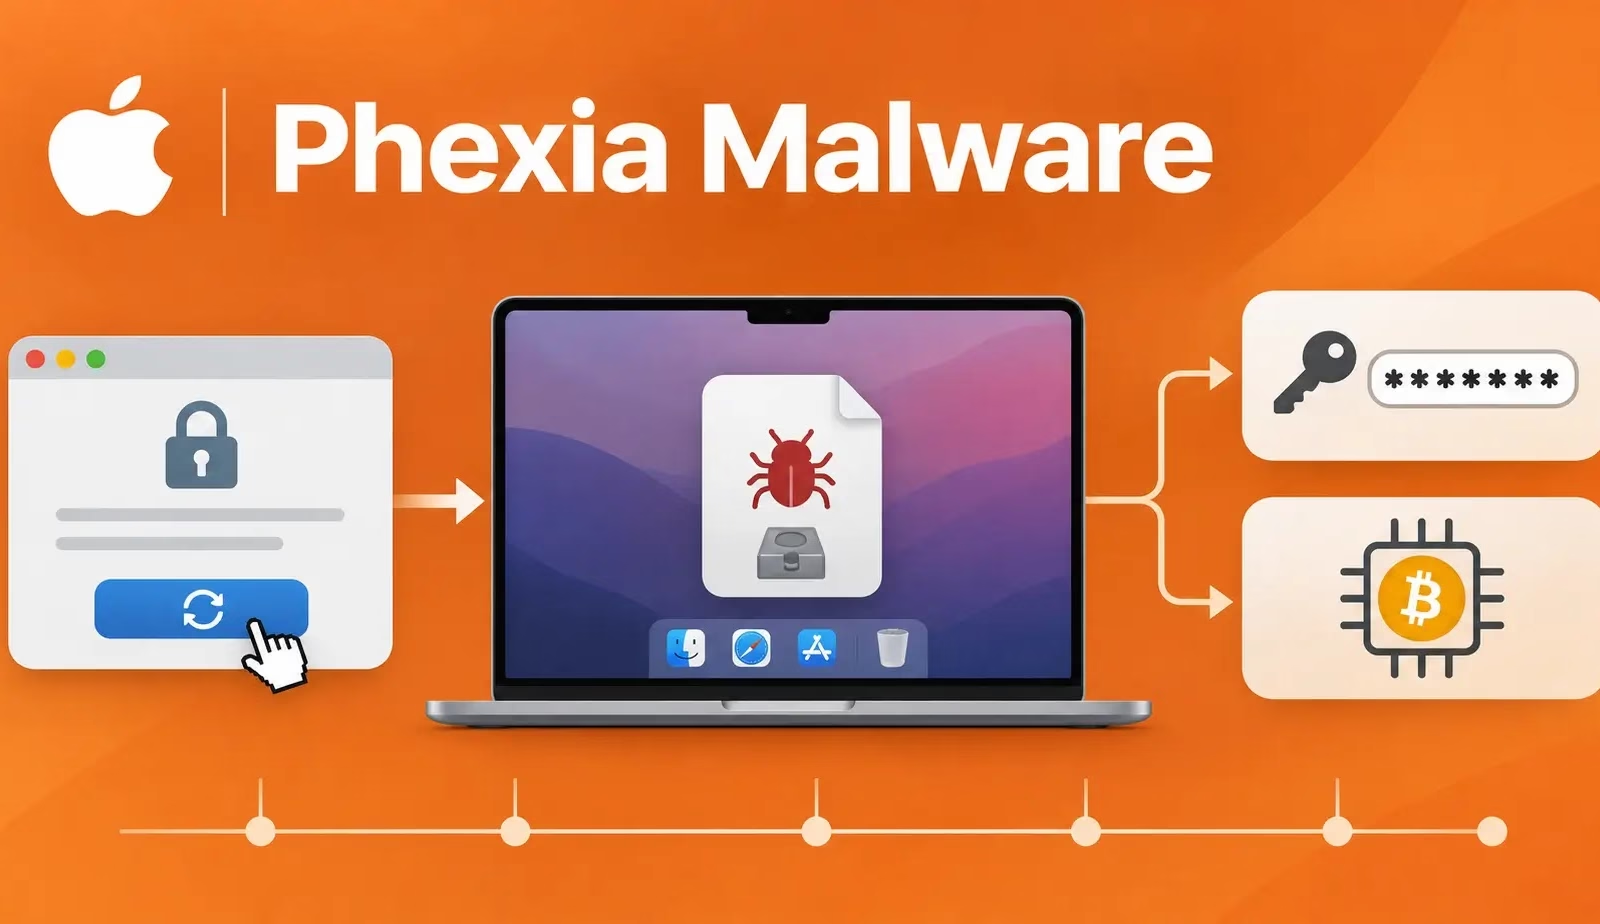
ハッカーがClickFix攻撃を使い、macOS向けのモジュール型バックドア「Phexia」をインストールさせています。Phexiaはパスワードを盗み、ブラウザーのデータを収集し、暗号資産のマイナーを展開します。
WithSecureの調査によると、この商用販売されているマルウェアは、少なくとも2025年後半から複数の攻撃グループに使われており、2026年に入って感染が増えています。
攻撃は、ターミナルで実行する単純なコマンドを、永続的なアクセスに変えてしまいます。被害者は偽の認証ページに誘導され、コマンドをコピーして実行するよう促されます。公開されている調査では、この手口はタイポスクワッティングを使ったWebサイトや、偽のブラウザー認証プロンプトと結び付けられています。
WithSecureは2026年10月までの変化を追跡しました。難読化されたAppleScript、更新された永続化の名称、追加されたコマンドインフラなどが確認されています。大きな進展は、コマンド&コントロール(C2)サーバーの所在を調べるためにPolygonのスマートコントラクトを採用したことです。
WithSecureが初期の実行を観測できた感染では、いずれも攻撃はターミナル内から始まっていました。コマンドがcurlでシェルスクリプトをダウンロードし、その内容をそのままbashに渡します。
このスクリプトはosascript経由でAppleScriptのドロッパーを起動します。ドロッパーは~/Library/LaunchAgentsにLaunchAgentを作成するため、ローダーが停止してもマルウェアは再起動できます。
ローダーは、読み取り可能な別のスクリプトとして保存されず、LaunchAgentの設定内にエンコードされたまま残っていました。実行時にはbashが埋め込まれた内容をデコードし、osascriptに渡します。
次にローダーは、公開されているPolygonのサービスに問い合わせ、スマートコントラクトから現在のコマンドサーバーのアドレスを取得します。
この手法はEtherHidingとして知られています。攻撃者は、インストール済みのローダーを置き換えることなくインフラを変更できます。ブロックチェーンに保存されるのはサーバーへのポインターであり、マルウェアのペイロード自体ではありません。
10月のビルドでは、com.Apple.で始まり、その後にランダムな小文字が続くLaunchAgentのラベルが使われていました。WithSecureは、再感染すると古いエージェントが有効なまま残る場合があることも確認しています。その結果、複数のビルドが異なるサーバーと同時に通信することがあります。
Phexiaのバックドアは、dscl . authonlyを使ってアカウントのパスワードを検証し、有効な認証情報を~/.passphraseに保存します。公開されている分析では、ユーザーのMacのパスワードを入手するために作られた偽の「システム環境設定」ダイアログが報告されています。
WithSecureは、数分以内にパスワードが取得されたケースを観測しました。一方で、感染から約22時間後に試行が始まったケースもありました。パスワードがコマンド引数にそのまま含まれるため、セキュリティログにも認証情報が漏えいした状態で残る可能性があります。
マルウェアはLastPassとNordPassの拡張機能のストアもコピーしました。ウォレットのディレクトリを確認する動きから探索活動は分かりますが、ウォレットの中身が盗まれたことまでは単独では裏付けられていません。
収集されたファイルはZIPアーカイブに圧縮され、コマンドサーバーにアップロードされます。2回目のアップロードでは、同じアーカイブが暗号化されていないHTTPで62.60.226[.]50に送られました。
運用者は、ledgerおよびシェルのタスク応答を通じてXMRigも展開しました。WithSecureの観測では、ダウンロードの繰り返し、マイナーの再起動、マイニングプールやウォレットアドレスの変更が確認されています。
注記: IPアドレスとドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無害化([.]など)しています。元に戻すのは、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンスプラットフォーム内に限ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を減らしています。自社チームで試す
翻訳元: https://cyberpress.org/phexia-malware-steals-passwords/