「Yoba」として追跡されているキャンペーンが、生成AIへの関心につけ込み、偽のGitHubプロジェクトを通じて暗号資産マイニングマルウェアを拡散しています。
Check Point Researchは、約2カ月にわたる追跡調査を経て、2026年10月27日に調査結果を公表しました。
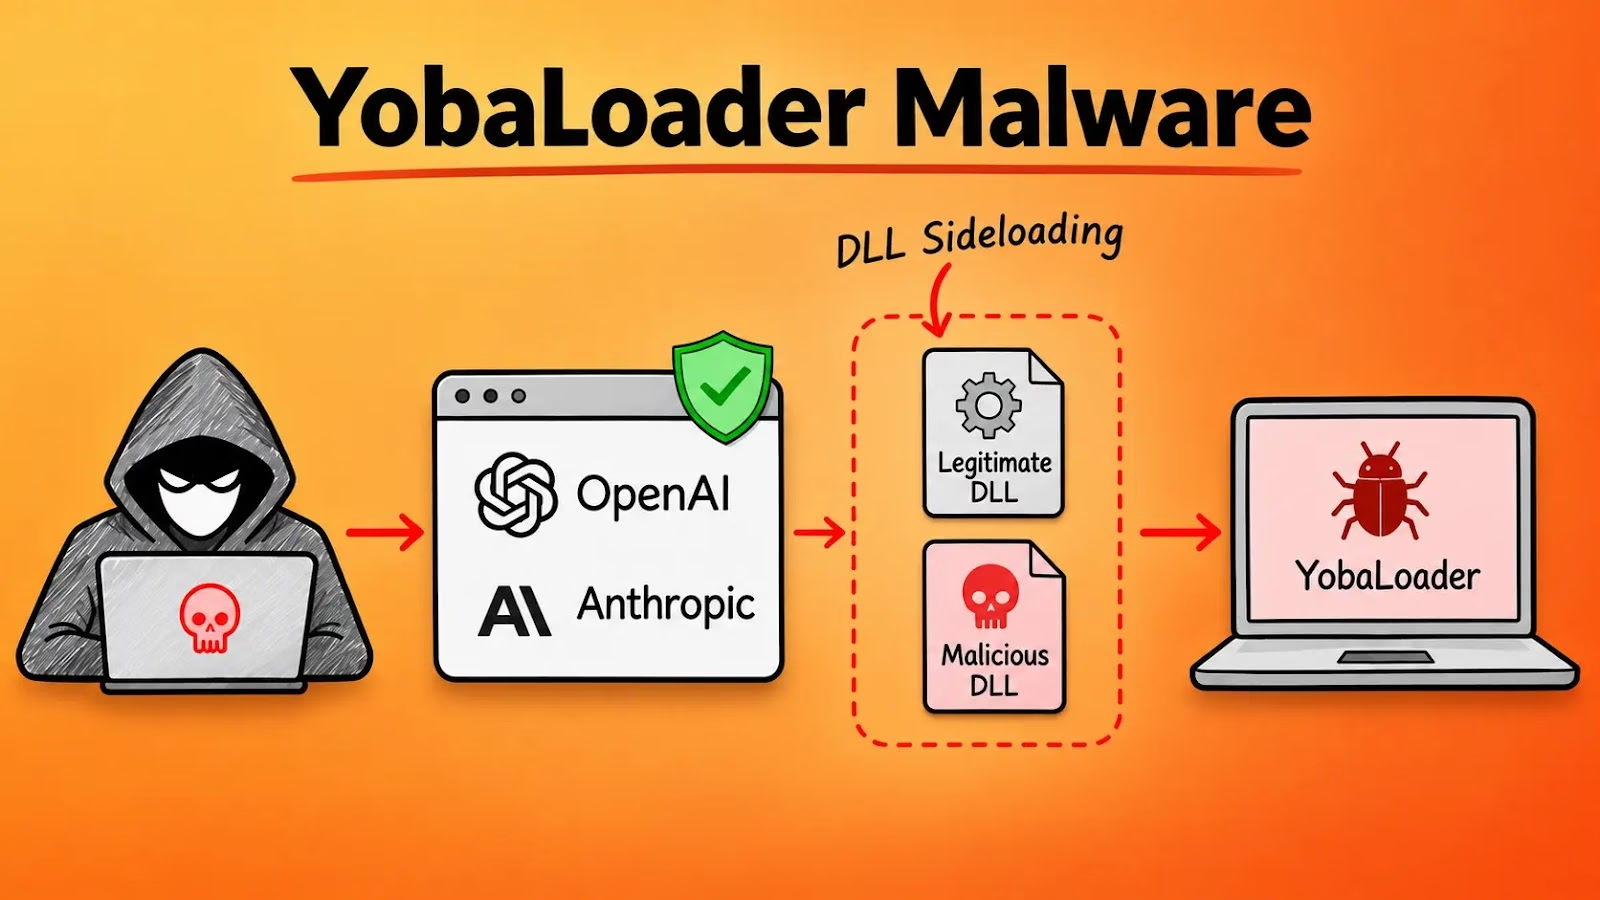
攻撃者は、正規かつ署名付きのOpenAIおよびAnthropicの実行ファイルに、悪意のある winmm.dll を組み合わせています。これにより、DLLサイドローディングを通じてペイロードが読み込まれます。
最初のリポジトリは2026年7月中旬のものです。悪意のあるZIPのリリースは、8月30日、8月31日、9月4日に出現しました。
スターやフォークに不正な操作の形跡はありませんでしたが、これらのページはGoogleの検索結果で上位に表示されていました。Check Pointは、これをSEOポイズニングによるものと分析しています。ZIPにパスワードは設定されていませんでした。検知率がすでに低かったためです。
各アーカイブには、正規の署名付き Setup.exe と、YobaDropperと呼ばれる悪意のある winmm.dll が含まれています。このDLLはWindowsのマルチメディアライブラリを偽装しており、180個のエクスポート関数はいずれもreturn命令のみで構成されています。
実際の処理はすべてエントリポイントに集約されています。ドロッパーはホストプロセス名をDJB2でハッシュ化し、Setup.exe であることを確認します。確認に失敗すると、5.5秒のスリープを20万回繰り返します。合計で約12.7日にもなり、サンドボックスによる解析を回避します。
さらに、キーボードレイアウトを読み取り、ロシアおよびその他のCIS諸国のシステムでは動作しません。ただしウクライナは明示的に対象から除外されています。最後に、管理者権限を要求します。
ドロッパーは C:\ProgramData\WMProcess を作成し、Windowsのバイナリ WMPDMC.exe をコピーします。次に、埋め込まれたペイロードをXOR処理で復号し、wmpdui.dll として書き出します。
Local Systemとして実行されるスケジュールタスクが、起動の3分後にこのコピーを実行します。このタスクは作成者を Microsoft Corporation と偽り、Windows Media Playerの説明文を付けています。その後、WMPDMC.exe が wmpdui.dll をサイドロードします。これがYobaLoaderです。
Polyswarmの研究者によると、攻撃者はGPT-5.6 Sol、GPT-6 Astra、Claude Opusという名前のデスクトップアプリを宣伝するリポジトリとGitHub Pagesサイトを作成していました。
マルウェア「YobaLoader」
このキャンペーンは、専用のC2サーバーを使用しません。YobaLoaderは、Telegramチャンネルのプロフィール画像(t[.]me/yoba_fanclub)を取得します。
画像の末尾50バイトを、形容詞・名詞・動詞・数字のリストから構成されるドメイン生成アルゴリズムに入力し、dedyn[.]io 配下のドメイン名を生成します。
チャンネルの写真を変更するとドメインも変わるため、攻撃者はバイナリに手を加えることなく、マルウェアの接続先を切り替えられます。
続いてローダーは、GoogleのDoHリゾルバーに対して、このドメインのTXTレコードを問い合わせます。応答はEd25519署名で検証し、AES-ECBで復号します。得られるのはペイロードのURLで、今回のケースではCatboxを指していました。
攻撃チェーンをTelegram、Google、Catboxに分散させているため、単一のC2ドメインをブロックしても、ほとんど効果がありません。
URLの後ろに付いた1文字で、3つの実行モードのいずれかが選択されます。モード1は svchost.exe にインジェクションします。モード2は、Zone.Identifier を削除したうえで、ランダムな一時フォルダーにEXEを配置します。
モード3は、実行ポリシーをバイパスし、非表示のPowerShellスクリプトを実行します。Check Pointは、モード1でXMRig 6.26.0が配信されたことを確認しました。このマイナーは、ローカルのTor SOCKS5プロキシを経由してonionプールに接続します。TorにはlyrebirdのobfsOBFS4トランスポートを使用します。
ユーザーが操作している間はマイニングを一時停止します。また、最適化のためにWinRing0ドライバーを読み込むこともあります。
このローダーは任意のPEファイルやPowerShellのペイロードを受け付けるため、今後の攻撃では、情報窃取型マルウェアやリモートアクセスツールが配信される可能性があります。ただし、そのようなペイロードはこれまで確認されていません。
2026年6月の初期の亜種は、Cursor.exe というプロセス名を前提としていました。スタートアップフォルダーのショートカットで永続化し、.aber[.]ir というドメインサフィックスを使用していました。また、アンチデバッグやVMスコアリングのチェックも備えていましたが、これらは後に削除されています。
地域によるフィルタリングは、当初はロシアのシステムのみを除外していました。その後、対象を拡大し、ドロッパー側に移されています。Telegramチャンネルは、全バージョンを通じて変わっていません。
Check Pointは、ロシア起源を示す痕跡と、コンパイル時のタイムスタンプから導いた、UTC-4と思われる作業時間帯を挙げています。コミットのタイムスタンプには一貫性がありませんでした。攻撃者の本当のタイムゾーンを隠すために、意図的に偽装した可能性があります。
防御側は、検証されていないリポジトリのソフトウェアをブロックすべきです。また、実行ファイルの隣に想定外のDLLがある場合は、有効な署名があっても安全の根拠にはならないと考える必要があります。
あわせて、次の点を調査対象とすることを推奨します。WMProcess フォルダーの有無、System32 以外で動作している WMPDMC.exe、Microsoftを作成者とするLocal Systemのタスク、ブラウザー以外のプロセスによるTelegramやDoHへの問い合わせです。
IOC(侵害指標)
| SHA-256ハッシュ | マルウェア |
|---|---|
2a61e811669c2fa9f2d9ecbc8d4c0932897409244d352dded764a4fd936c4d1c |
YobaDropper |
e066c6a728ac92d261c1abff7bfce1ad5ebd8b1ef054974431221629ac30d221 |
YobaDropper |
2ebf2759195413e44f9e77cc8360976f989ff96e05531d40ec7d05756a1ea9c4 |
YobaDropper |
8fe2edd0572ea9f092d80c503d2c6df9026c36bd0ace1a77bdeff9cc99737739 |
YobaDropper |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/yobaloader-malware/