ハッカーが、ChatGPTやClaudeデスクトップアプリを装った偽のGitHubプロジェクトを通じて、悪意あるWindowsインストーラーを配布しています。
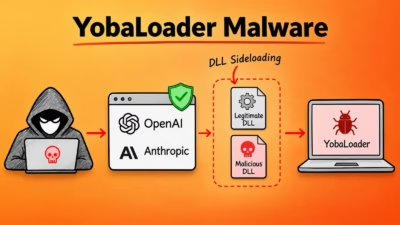
「Yoba」として追跡されているこの攻撃キャンペーンは、デジタル署名付きの正規ソフトウェアと悪意あるDLLファイルを組み合わせて侵入し、追加のペイロードを配信します。
Check Point Researchは、約2か月にわたる追跡の末、2026年10月27日にこの活動を公表しました。
攻撃者は、GPT-5.6 Sol、GPT-6 Astra、Claude Opusという名称のアプリを、GitHubリポジトリとGitHub Pagesのサイトで宣伝していました。
ダウンロードリンクは、GitHubのリリースに置かれた悪意あるZIPアーカイブへ訪問者を誘導します。これらのページには、スターやフォークの水増しは見られません。それでもGoogleの検索結果で上位に表示されており、研究者はSEOポイズニングが一因とみています。
ダウンロードされるアーカイブには、OpenAIまたはAnthropicの正規の実行ファイル「Setup.exe」と、悪意あるwinmm.dllが同梱されています。
起動すると、信頼されたこの実行ファイルが隣にあるDLLを読み込み、DLLサイドローディングと呼ばれる手法でYobaDropperが起動します。実行ファイルの署名が有効であっても、同梱されたファイルの安全性が保証されるわけではありません。
YobaDropperは、180個のエクスポート関数を持つWindowsのマルチメディアライブラリを装っていますが、これらの関数に意味のあるコードはありません。
悪意ある処理はDLLのエントリポイントから実行されます。処理を進める前に、DJB2ハッシュの比較で、ホストプロセスの名前がSetup.exeかどうかを確認します。
名前が一致しない場合、マルウェアはスリープを繰り返し、約12.73日の遅延を生じさせます。
さらにキーボード設定を確認し、ロシア語、ベラルーシ語、アルメニア語、カザフ語などの言語環境を除外します。一方、ウクライナ語は明示的に許可しています。管理者権限がない場合は、昇格した権限での実行を要求して終了します。
これらのチェックを通過すると、ドロッパーはProgramData配下にWMProcessフォルダーを作成します。そこに正規のWindows実行ファイルであるWMPDMC.exeをコピーし、埋め込まれたコンポーネントを復号してwmpdui.dllとして配置します。
スケジュールされたタスクが、起動の3分後にこの実行ファイルをLocal Systemとして実行します。これにより再びDLLサイドローディングが発生し、YobaLoaderが起動します。
YobaLoaderは、Telegramチャンネルのプロフィール画像をダウンロードし、その末尾50バイトを使ってdedyn[.]io配下のドメイン名を生成します。
この画像を差し替えれば、攻撃者は被害者のコンピューターにすでにインストールされたマルウェアを入れ替えることなく、配信経路を変更できます。
ローダーはGoogleのDNS over HTTPSサービスに対し、生成したドメインのTXTレコードを問い合わせます。返された指示をEd25519署名で検証し、AESで復号したうえで、Catboxなどのホスティングサービスから暗号化されたペイロードを取得すると、PolySwarmは述べています。
実行方法は3種類に対応しています。svchost.exeへのペイロードのインジェクション、実行ファイルの保存と起動、ウィンドウを隠して実行ポリシーを回避するPowerShellスクリプトの実行です。
研究者は、プロセスインジェクションによってXMRig 6.26.0が展開されるのを確認しました。このマイナーはTor接続を使い、ユーザーの操作中は動作を一時停止して、目立つ不具合が出にくいようにしていました。
脅威調査を効率化し、手作業を減らすために、1万6,000以上のSOCチームがANY.RUNを利用しています。自社チームで試す
翻訳元: https://cyberpress.org/trojanized-installers-hijack-windows/