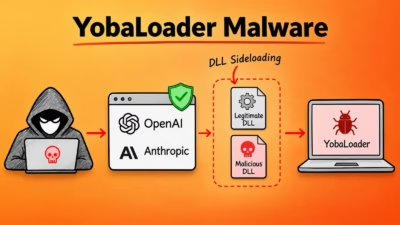
gbhackers.com > 2026年11月6日 18:14 署名付きOpenAI・Anthropicバイナリ経由のDLLサイドローディングを悪用、ハッカーがマルウェア「YobaLoader」を展開 「Yoba」として追跡されているキャンペーンが、生成AIへの関心につけ込み、偽のGitHubプロジェクトを通じて暗号資産マイニングマルウェアを拡散しています。 Check Point Researchは、約2カ月にわたる追跡調査を経て、2026年10月27日に調査結果を公表しました。 攻撃者は、正規かつ署名付きのOp