
Anthropicが警告:情報窃取型マルウェアがClaudeセッションを乗っ取り、アカウントを不正利用
Anthropicは、脅威アクターが市販の情報窃取型マルウェアを使い、アクティブで認証済みのブラウザセッションを乗っ取ることで、有料Claudeアカウントへ不正アクセスしていると利用者に警告しています。 Claudeチームが送付した顧客向け通知によると、攻撃者はパスワードを推測したり、Anthropicのインフ
Anthropicは、脅威アクターが市販の情報窃取型マルウェアを使い、アクティブで認証済みのブラウザセッションを乗っ取ることで、有料Claudeアカウントへ不正アクセスしていると利用者に警告しています。 Claudeチームが送付した顧客向け通知によると、攻撃者はパスワードを推測したり、Anthropicのインフ
Anthropicは、一部のClaudeユーザーに対し、パソコンに感染していた情報窃取型マルウェア(インフォスティーラー)によって攻撃者にログインセッションを乗っ取られ、利用上限を勝手に消費されていたと警告しました。これは同社が影響を受けた顧客に送付したメールの内容によるものです。 同社はこの不正な活動を検知し、侵害

eSecurity Planet のコンテンツおよび製品情報は、編集上の独立性を保っています。パートナーへのリンクをクリックすることで、当社に収益が発生する場合があります。 詳細はこちら 250を超えるClickFixドメインがブラウザフィンガープリンティングを利用し、macOSマルウェアの誘導コンテンツ

この攻撃活動は、数百に及ぶ類似ドメインや偽のソフトウェアダウンロードページ、そして選別されたMacユーザーから機密データを窃取するために設計されたターミナルコマンドを利用しています。 ClickFix攻撃は、従来の悪意あるアプリのダウンロードではなく、ソーシャルエンジニアリングを利用する手口です。被害者には偽の検証プ
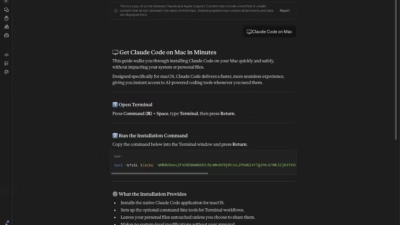
MacSyncと呼ばれる新たに発覚したmacOSマルウェアキャンペーンは、偽のClaude AIインストールガイドを悪用して6段階のステアラー兼リモートアクセス型トロイの木馬を展開します。Huntressが報告したこのキットは、ブラウザの認証情報、キーチェーンの秘密情報、暗号資産ウォレットを標的としています。マルウェ
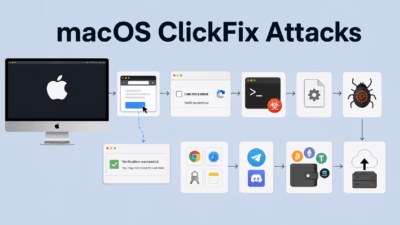
macOSユーザーを狙う、非常に洗練された新たなClickFixキャンペーンが確認されました。偽のCAPTCHAを悪用してTerminalコマンドを実行させ、Atomic macOS Stealer(AMOS)を密かに展開したうえで、暗号資産ウォレットやブラウザに保存された認証情報を組織的に窃取します。 今回のCli
攻撃者は信頼されたチャネルや認証済みプロフィールを悪用し、ソーシャルエンジニアリングキャンペーンの効果を増幅させています。X(旧Twitter)上で最近確認されたClickFix型の攻撃事例は、こうしたリスクを如実に示しています。 この広告は被害者を偽装ドメイン「dynamicmacisland[.]com」へ誘導し
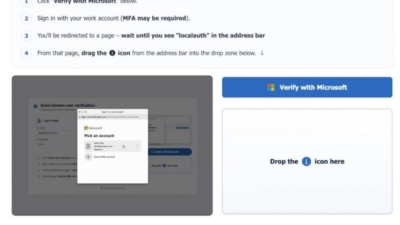
認証済みXのスポンサー広告を通じて拡散されたMac標的のClickFixキャンペーンと、従来型のマルウェアを使わずにMicrosoft 365のセッショントークンを窃取するConsentFixと呼ばれる新手のブラウザベース乗っ取り手法が確認されました。 JamfとMalwarebytesの研究者は、認証済みアカウント
ReliaQuestの研究者による分析によると、ソーシャルエンジニアリング手法「ClickFix」が現在、マルウェア配布において最も多用されている手口だということです。研究者らは2026年3月1日から3月31日にかけてのサイバー攻撃を分析した結果、攻撃者は信頼されたID、デバイス、ツールを悪用す
4分で読めますわずか2年の間に、ClickFixは新興のソーシャルエンジニアリング手法から、脅威アクターがマルウェア配布に用いる圧倒的な人気手法へと成長しました。これは、ReliaQuestが3月1日から5月31日までの脅威活動を分析した調査結果によるもので、ClickFixが初期アクセスと防御回避のカテゴリーで際立っ
すべての記事を読み込みました