
AI詐欺が狙うのはプロトコルではなく暗号資産ユーザー、ウォレットのセキュリティも対策を強化
実際に確認されている詐欺の手口を組み合わせた、架空のケースを想像してみてください。あるIT専門職の人物が、40分間にわたってビデオ通話に応じます。相手は「コンプライアンス担当者」を名乗っていますが、その顔と声はソフトウェアで生成されたものでした。 FindLegal Aid このシナリオは複数の事例を組み
実際に確認されている詐欺の手口を組み合わせた、架空のケースを想像してみてください。あるIT専門職の人物が、40分間にわたってビデオ通話に応じます。相手は「コンプライアンス担当者」を名乗っていますが、その顔と声はソフトウェアで生成されたものでした。 FindLegal Aid このシナリオは複数の事例を組み
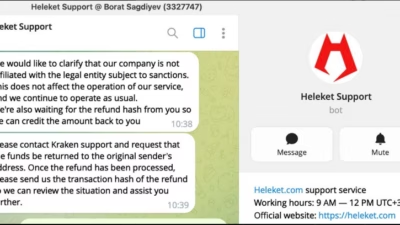
英国政府は、暗号資産プラットフォームCryptomusに対する経済制裁を発動しました。同社は名称や姿を次々と変える「カメレオン」のような存在で、専門家によれば、ランサムウェア、麻薬、ダークネット市場、詐欺、サイバー犯罪サービスに関連する支払いの主要な経路となっています。こうした取引はロシアが既
ハッカーがブロックチェーンを利用し、サーバーが消滅した後もマルウェアの命令を利用可能な状態に保っているAIによってブロックチェーンベースのマルウェアインフラの構築が容易になり、経験の浅いハッカーでも扱えるようになっているブロックチェーンのトラフィックは、世界中で使われている正規の暗号資産サービスを妨げずにブロックする
ハードウェア暗号資産ウォレット「Trezor」を手がけるSatoshiLabsの顧客約67,000人がさらに、氏名・メールアドレス・電話番号・配送先住所を流出させ、フィッシング攻撃のリスクが高まっています。 「流出した情報は、詐欺メールや不正な電話・郵便物に悪用される可能性があり、被害を受けた個人が
Chainalysisの新たなレポートによると、暗号資産の窃盗犯は被害者を狙った物理的な攻撃によって仮想通貨を奪う手口を増やしており、今年に入ってすでに数千万ドル規模の被害が発生しているとのことです。 ブロックチェーン分析企業である同社は、8月6日、近く発表予定の年央版暗号資産犯罪レポートの内容を先行公開しまし
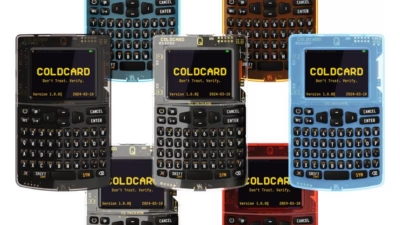
ビットコイン保有者向けの人気ハードウェアウォレットを手がける企業が、ファームウェアの脆弱性を突いた攻撃によって顧客から8,800万ドル超のビットコインを窃取され、在庫の一部廃棄という異例の対応を余儀なくされました。 カナダのCoinkite社は、顧客がビットコインを盗まれているとの報告が先週相次いだことを受け、Co

Chainalysisが新たに公表した官民連携イニシアチブの一環として、捜査当局...

Chainalysisによると、ロマンス・ベイティング(いわゆる「豚の屠殺」)詐...

ブロックチェーン分析企業Chainalysisの新たな調査によると、中国のマネー...

2025年までに、地下の暗号資産(仮想通貨)世界は、怪しげな企てが乱立する混沌と...
すべての記事を読み込みました