実際に確認されている詐欺の手口を組み合わせた、架空のケースを想像してみてください。あるIT専門職の人物が、40分間にわたってビデオ通話に応じます。相手は「コンプライアンス担当者」を名乗っていますが、その顔と声はソフトウェアで生成されたものでした。
FindLegal Aid
このシナリオは複数の事例を組み合わせたものですが、使われている手口はすべて実在します。
Chainalysisの調査によると、2025年にはなりすまし詐欺が1,400%以上増加しました。なりすまし詐欺グループ1件あたりの平均被害額も600%以上上昇しています。被害者本人に弱点があったわけではありません。弱点だったのは、その場の状況そのものです。
知識があっても送金を止められない理由
ソーシャルエンジニアリングが狙うのは、人の心理状態です。切迫感や損失への恐怖、権威への服従、問題を早く解決したいという気持ちは、いずれも判断力を鈍らせます。そして、技術的な知識があっても、これらを防ぐことはできません。知識のあるユーザーなら罠に気づくはずだという前提に立った暗号資産の ウォレットセキュリティは、時代遅れの発想に基づいています。実際のサポート対応の流れを知っている人ほど、巧妙に作られた偽物を本物らしく感じてしまうことさえあります。
実際の事例もこれを裏付けています。Chainalysisは、Coinbaseのカスタマーサポートを装った電話の詐欺について説明しています。この詐欺では、被害者から総額約1,600万ドルがだまし取られました。内部関係者への買収によって顧客データが流出しており、その情報漏えいは約7万人の顧客に及んでいたため、電話の内容は説得力を持っていました。英国では、ある保有者が2025年、約250万ドルを失いました。地元警察は、この詐欺が「恐怖」と「パニック」につけ込んだものだったと述べています。
Binanceの最高セキュリティ責任者(CSO)を務めるJimmy Su氏は、「AIは詐欺の経済構造を変えつつあります」と語ります。「攻撃者は、以前では考えられなかった規模で、もっともらしい詐欺を、より速く、より安く作れるようになりました。つまり、ユーザーが『確認』をクリックしようとする段階から対策を始めても遅いのです。その時点では、すでに手遅れになっています」
制作コストが下がったことで、高度な知識を持つ標的であっても、その人物のために作り込まれた誘い文句に直面するようになりました。標的が欺瞞に気づくことを前提とした防御策は、ときには破られることを想定しておく必要があります。
全米の統計からも、被害の規模がうかがえます。FBIのインターネット犯罪苦情センター(IC3)は、2025年の暗号資産投資詐欺について、61,559件の届け出で72億ドルの被害を記録しました。60歳以上の米国人による暗号資産関連の被害報告は、44億ドルに上ります。
大規模に展開される攻撃の3類型
主な手口は3つの類型に分かれます。1つ目は、取引所や公的機関の職員、企業の幹部へのなりすましです。2つ目は、ロマンス詐欺と投資詐欺を組み合わせた手口です。数週間かけて標的を信用させたうえで、偽の取引プラットフォームを紹介します。3つ目は、偽のサポートによる乗っ取りです。攻撃者は、「安全な」ウォレットへ資金を移すよう、ユーザーを言葉巧みに誘導します。
Chainalysisによると、詐欺グループは、顔交換ソフトやディープフェイクツール、大規模言語モデルを業者から購入しています。こうした類型は、互いに混ざり合う傾向が強まっています。また、ツールがモジュール化されたことで、技術力の乏しいグループでも、かつては専門的なスキルが必要だった攻撃キャンペーンを実行できるようになりました。
FindLegal Aid
ハードウェアウォレットを使っても、問題は解決しません。Hackenの2026年第1四半期のデータでは、フィッシングとソーシャルエンジニアリングによる損失が3億600万ドルに達しました。この中には、1月に発生したハードウェアウォレット詐欺1件による2億8,200万ドルも含まれています。秘密鍵をオフラインで保管していても、保有者が言いくるめられて操作してしまえば意味がありませんでした。
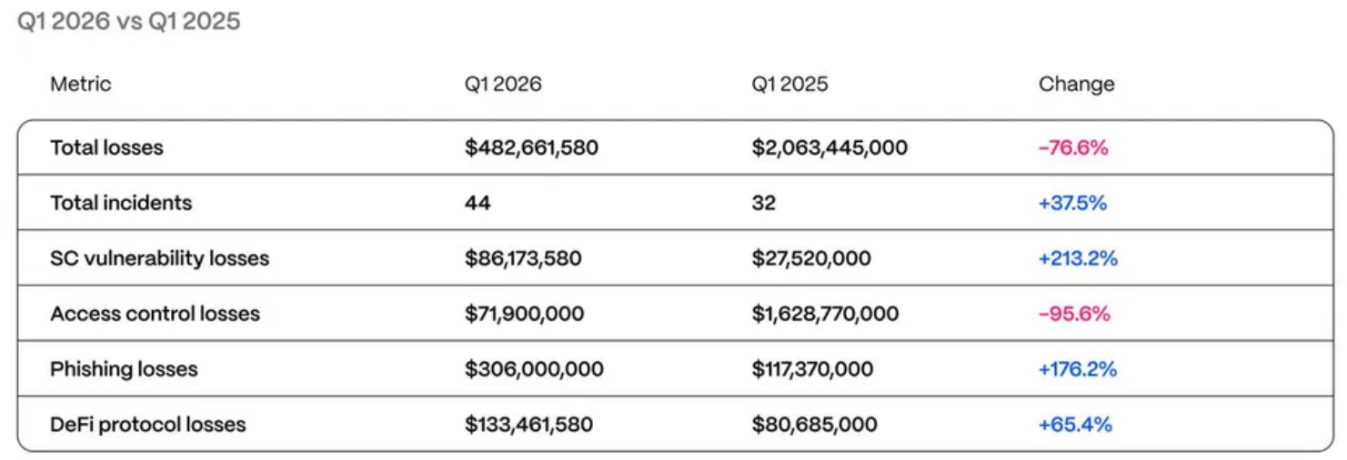
XBOの共同創業者兼最高執行責任者(COO)であるLior Aizik氏は、自身も実名でなりすましの被害に遭いました。同氏はCoinDeskに対し、「こうした攻撃が頼りにしているのは、技術ではなく、切迫感と信頼です」と語っています。欺瞞を個人向けに作り込むコストが下がった結果、攻撃は件数が減り、1件あたりの見返りが大きくなっています。これが、標的を絞った攻撃の姿です。フィッシングのデータにも、この傾向が表れています。CertiKによると、2026年上半期のフィッシング事件は63件で、前年同期比52.3%減となりました。それでも、損失額は10.8%しか減少せず、3億6,630万ドルに上りました。そのうち4件の事件が、全体の約85%を占めています。
説得に負けた場面を自動制御が食い止める
詐欺師が会話で勝ったとしても、説得されたユーザーは、ウォレットを通じて資金を動かさなければなりません。送金はスクリーニングを、送金先のコントラクトはシミュレーションを、承認リクエストは分析を、それぞれ通過します。これらのチェックポイントは、いずれもユーザーの心理状態に左右されません。
Su氏は「攻撃はもっと早い段階で食い止める必要があります」と述べ、その手順を次のように挙げています。「悪意のある送金をフィルタリングし、危険なアドレスやコントラクトを特定し、トランザクションをシミュレーションし、リスクのある承認を、損失につながる前に表示することです」
Binanceによると、同社のWallet Security Centerは、2026年上半期に19のチェーンで約493万件のハイリスクなトランザクションを特定しました。自動的にブロックされたものもあれば、ユーザーがリスクアラートを見て中止したものもあります。
ソーシャルエンジニアリングの接触を受けた後の件数は、同社が内訳を公表していません。そのため、この データからは、その点を判断できません。ただ、アラートは、説得されたユーザーに立ち止まる2度目の機会を与え、自動ブロックはユーザーの判断を必要としないことは確かです。
Binance自身の投稿も、ユーザーが固く決めた判断を守れる セキュリティツールは存在しないと認めています。だからこそ、こうした制御は最後の防波堤として機能します。同じ6カ月間に、Binanceのウォレットシステムは約99万6,000件の悪意ある承認も検知しました。これは、会話が終わった後に攻撃者が ウォレットから資産を抜き取るために使う、継続的な権限の一種です。
常に別経路で確認する
人間の懐疑心は引き続き必要ですが、それだけではもはや十分ではありません。プラットフォームの制御は、説得に負けた瞬間のシートベルトの役割を果たします。それに加えて、ユーザーが習慣にすべきことが1つあります。
資金の移動やウォレットアドレスの変更を求められたときは、実行する前に、すでに信頼している公式チャネルを通じて、独自に確認してください。依頼してきた相手が示した連絡先やリンクは使わないでください。切迫感を煽られたときほど、慎重な確認が必要です。巧妙に作られたAI詐欺は、必ずといっていいほど切迫感を演出してきます。
ShopHandbags
翻訳元: https://hackread.com/ai-scams-target-crypto-users-protocols-wallet-security/