
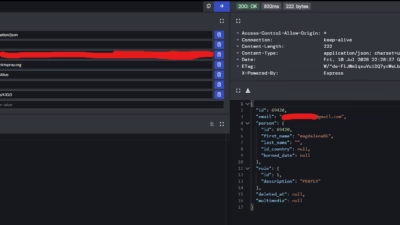
バチカンの祈りアプリ「Click To Pray」、IDOR脆弱性で719,000人のユーザー情報が流出
祈りのためのアプリでさえ、他人の秘密を守り切れなかったようです。教皇の「世界祈願ネットワーク」の公式アプリであるClick To Prayが、数十万人分のユーザーの氏名やメールアドレスなどのデータを流出させていたことが分かりました。原因はアクセス制御システムにあった単純な欠陥でした。 この問題を発
祈りのためのアプリでさえ、他人の秘密を守り切れなかったようです。教皇の「世界祈願ネットワーク」の公式アプリであるClick To Prayが、数十万人分のユーザーの氏名やメールアドレスなどのデータを流出させていたことが分かりました。原因はアクセス制御システムにあった単純な欠陥でした。 この問題を発
2019年にローマ教皇フランシスコが立ち上げた祈りアプリに、セキュリティ上の欠陥が存在していたことが分かりました。この欠陥により、何十万人ものユーザーの個人情報が外部に晒される状態が続いていましたが、今年になってようやく修正されました。 このアプリ「Click To Pray」は、教皇の「世界祈祷ネットワーク」向
バチカンの公式「Click to Pray」プラットフォームで発見された重大なアクセス制御の脆弱性により、70万件を超えるユーザーの個人情報が露出していました。基本的なWebセキュリティの設定ミスが、大規模なユーザーベースを依然として危険にさらし続けていることを改めて示す事例です。Softwarevulnerabil
セキュリティ (セキュリティ)聖なるはずが、穴だらけ ローマ教皇公認で世界
バチカンの人気ウェブサイトおよびモバイルアプリが、数十万人ものユーザーの氏名とメールアドレスを漏洩させていたことが分かりました。「Click to Pray」はバチカンの公式祈祷アプリです。ユーザーはこのアプリに登録することで、日々の祈りの言葉や、教皇関連のコンテンツを継続的にスマートフォンやパソコンで受け取ることがで