
Spectre亜種「BTR」、JITコンパイラを標的に
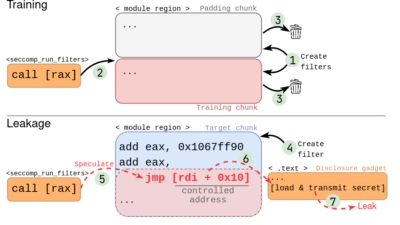
Spectreに、アプリケーションが実行時にコードをマシン語へ動的コンパイルする場面を突く新たな攻撃手法が加わりました。アムステルダム自由大学とサンタンナ高等研究院の共同チームであるVUSecが、Branch Target Reuse(BTR)攻撃を発表しました。この高度な攻撃は、Linuxカーネ
Spectreに、アプリケーションが実行時にコードをマシン語へ動的コンパイルする場面を突く新たな攻撃手法が加わりました。アムステルダム自由大学とサンタンナ高等研究院の共同チームであるVUSecが、Branch Target Reuse(BTR)攻撃を発表しました。この高度な攻撃は、Linuxカーネ
新たなSpectre亜種、JITコンパイラにおけるプロセッサの予測動作を悪用研究者、Intel系Linuxシステムに対する実用的な攻撃を実証ベンダーは緩和策を公開、セキュリティチームは性能への影響を見極めている段階数年前にチップメーカーが対応に追われた、あの恐ろしいSpectre脆弱性が再び姿を現したと、専門家ら
セキュリティ
「Branch Target Reuse(BTR)」と呼ばれるSpectre v2攻撃の新たな亜種が明らかになりました。この攻撃を使うと、Linuxが動作するIntel製コンピューターからrootパスワードのハッシュを、わずか数分で回復できます。 BTR攻撃は、ジャストインタイム(JIT)エンジンが新しいコードのため
オランダのアムステルダム自由大学(Vrije Universiteit Amsterdam)のVUSecグループと、イタリアのサンタンナ高等研究院(Scuola Superiore Sant’Anna)の研究者らが、Spectre v2攻撃の新たな亜種を公表しました。Intel、AMD、Arm製CPUを搭載するシステ
2018年1月、コンピュータ業界全体に警戒態勢を敷かせる出来事がありました。カーネル空間とユーザー空間のメモリを隔てるOSの基本的なセキュリティ境界を突破する、2つの新しいプロセッサ脆弱性が発見されたのです。それがMeltdownとSpectreです。これらの欠陥は、投機的実行(speculative executi
サイバーセキュリティの専門家らが最近、中国のLoongson製プロセッサに存在する深刻なハードウェア欠陥を発見しました。彼らはこの重大な問題をLoongLeak脆弱性と名付けています。驚くべきことに、この欠陥を悪用すると、管理者権限を必要とせずにL1キャッシュから機密データを直接読み取ることが可能
セキュリティ 攻撃者はゲストVMの内部からでもデータを抽出できる可能性があります ドイツのヘルムホル
セキュリティ 8年が経った今も、投機的実行の過程で垣間見えてしまう「未来」を隠すための代償を、私たちは払い続けています
研究者らは、Spectre v2投機的実行サイドチャネル攻撃に対する最近の緩和策を回避する手法を発見し、Linuxマシンから機密情報を漏えいさせるエクスプロイトを開発しました。 この手法は、分岐予測器のサニタイズや分離に依存するAMDおよびIntel製プロセッサ上のSpectre v2対策に対して有効です。研究者らは
すべての記事を読み込みました