
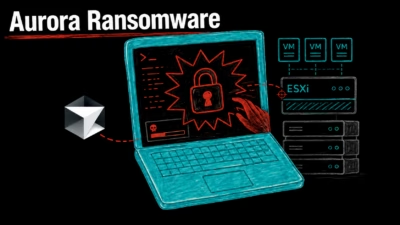
Auroraランサムウェアのハッカー集団、Cursor AIエージェントをハンズオン侵害とESXi攻撃に悪用
Auroraランサムウェアの運用者らが、Claude Sonnetを搭載したCursor Agentを使い、10の被害組織にまたがるハンズオン侵入活動を支援していたことが判明しました。同時に、VMware ESXi環境を破壊するために特化して作られたLinux用暗号化ツールも展開していました。 今回の調査結果は、ラン
Auroraランサムウェアの運用者らが、Claude Sonnetを搭載したCursor Agentを使い、10の被害組織にまたがるハンズオン侵入活動を支援していたことが判明しました。同時に、VMware ESXi環境を破壊するために特化して作られたLinux用暗号化ツールも展開していました。 今回の調査結果は、ラン
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトのリンクを経由してパートナーのサービスをご利用いただいた場合、収益が発生することがあります。 詳細はこちら サイバーセキュリティ企業Gambit Securityが分析したデータおよびロイター
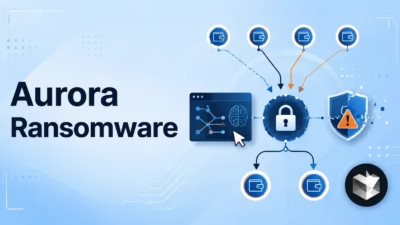
公開状態だったオープンディレクトリから、Aurora ランサムウェア活動に関与するロシア語圏の攻撃者による数カ月分の活動実態が明らかになりました。 CloudSEKによると、この攻撃者は2026年4月から7月にかけて9カ国20以上の組織を標的とし、17件の被害組織でドメインレベルまたは対話的なアクセス権を取得していた

Elon Muskは最近、xAIに関する興奮冷めやらぬニュースを開示した。同社は今後2〜3週間以内に新しいフロンティアモデルをリリースすることを予定している。Grok V9-Mediumというコードネームを持つこの強力なアーキテクチャは、1.5兆パラメータという膨大な規模を誇っている。したがって、現在配備されているG

LayerXのセキュリティ研究者は、人気のあるAI搭載開発環境Cursorの重大な脆弱性を発見しました。「CursorJacking」と名付けられたこの欠陥はCVSSスコア8.2を持ち、開発者を直接的な認証情報盗難にさらします。インストールされたあらゆる拡張機能は、特別な権限やユーザー操作を必要とせずに、ユーザーのA

Cursor AI搭載のコーディング環境で新たに開示された高い重要度の脆弱性により、攻撃者は開発者のマシン上で任意のコードを実行できる可能性があり、AI支援開発ワークフローのセキュリティについての懸念が新たに高まっています。 この脆弱性は2026年2月にCursorによって公開されました。その後の改善努力がありました
Straiker が発見した Cursor AI の脆弱性チェーンにより、攻撃者は悪意のあるリポジトリに隠されたプロンプトを通じて開発者マシンをハイジャックできた可能性があります。 NomShub と呼ばれるこの攻撃チェーンは、コーディングエージェント内の間接的なプロンプトインジェクションとコマンドサンドボックスのバ

ますます人気が高まっている人工知能(AI)搭載の開発環境カーソルには本質的な脆弱...
新たな概念実証攻撃により、悪意のあるModel Context Protocol...

Googleは、誰もがビブコーディングでビデオゲームを作れるようになると発表 G...
すべての記事を読み込みました