
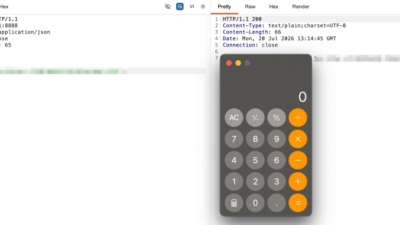
Fastjson RCE CVE-2026-16723:Spring Bootを揺るがす重大な脆弱性
Fastjsonバージョン1.2.83は長年にわたり、このライブラリのレガシー系統における安全性の最後の砦とされてきました。しかし、新たに発見された脆弱性がその安全神話を打ち砕きました。CVE-2026-16723(CVSS 9.0)と命名されたこの重大な欠陥は、攻撃者が脆弱なSpring Boo
Fastjsonバージョン1.2.83は長年にわたり、このライブラリのレガシー系統における安全性の最後の砦とされてきました。しかし、新たに発見された脆弱性がその安全神話を打ち砕きました。CVE-2026-16723(CVSS 9.0)と命名されたこの重大な欠陥は、攻撃者が脆弱なSpring Boo
eSecurity Planet のコンテンツと製品に関する推奨事項は、編集上の独立性が保たれています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 脅威アクターがJavaライブラリ「FastJson」のリモートコード実行(RCE)脆弱性を積極的に悪用しており、
脅威アクターがFastjsonに存在する深刻度クリティカルのリモートコード実行(RCE)脆弱性を悪用していると、セキュリティ研究者が警告しています。 Fastjsonは、AlibabaがJSONのシリアライズ・デシリアライズ用に開発した、Java向けの人気JSON処理ライブラリです。 CVE-2026-16723とし
ハッカーがオープンソースのJavaライブラリ「FastJson」に存在する脆弱性を悪用し、ユーザーの操作や権限昇格を必要とせずにリモートコード実行を可能にする攻撃を活発に行っています。 このセキュリティ問題はFastJsonのバージョン1.2.68から1.2.83に影響し、米国内のさまざまな組織を狙った攻撃に利用され