
N-centralに最大深刻度の脆弱性が発覚
by Nam Phong · Published September 10, 2026 · Updated September 10, 2026
by Nam Phong · Published September 10, 2026 · Updated September 10, 2026
by Nam Phong · September 9, 2026
セキュリティ研究者らは、N-ableの最近更新された環境において異常な脅威活動が確認されたとして、同社に警告を行いました。 セキュリティ企業のN-ableは、N-centralプラットフォームに存在する深刻なゼロデイ脆弱性に対処するため、緊急のホットフィックスを公開しました。 N-cen
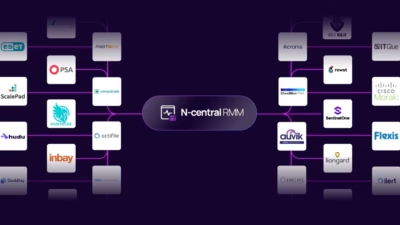
N-ableは、MSP(マネージドサービスプロバイダー)に人気のリモート監視・管理(RMM)ソリューション「N-central」に影響するリモートコード実行(RCE)脆弱性CVE-2026-86218に対し、緊急ホットフィックスをリリースしました。 N-ableはリリースノートの中で、CVE-202
N-ableは、自社のリモート監視管理(RMM)プラットフォーム「N-central」に存在する深刻度が「重大(critical)」の脆弱性であるCVE-2026-86218に対処するセキュリティアップデートを公開しました。この脆弱性が悪用されると、対象サーバー上で認証前のリモートコード実行が可能になるおそれがありま
N-ableは、同社のリモート監視・管理(RMM)プラットフォーム「N-central」に存在する重大な脆弱性に対し、緊急のセキュリティアップデートを公開しました。この脆弱性を悪用すると、未認証の攻撃者がログインすることなく脆弱なサーバー上でコードを実行できてしまいます。 CVE-2026-86218として追跡されて